

Agent Endpoint מרחיב את הפיקוח של פלטפורמת Gemini לסוכני AI שפועלים במכשירים המנוהלים של העובדים. הוא מאפשר להגדיר ב- Cloud de Confiance by S3NS כללי מדיניות לגבי גישה, בטיחות, זהות וניטור, ולאכוף אותם באופן עקבי על סוכני תכנות מקומיים כמו Claude Code ו-Antigravity CLI. בתהליך הזה משתמשים באותו מישור בקרה שמשמש לנציגים שפועלים בענן.
עוזרים דיגיטליים מקומיים לפרודוקטיביות ולתכנות יכולים לקרוא ולכתוב במערכת הקבצים המקומית, להריץ פקודות ולקרוא לכלים ארגוניים וחיצוניים כמו GitHub, Jira ו-Slack. הסוכנים האלה פועלים כמשתמש שמחובר לחשבון, ולכן הם יורשים את ההרשאות, את פרטי הכניסה המקומיים ואת הגישה לנתונים הקנייניים של המשתמש. הסוכנים האלה פועלים בדרך כלל מחוץ למסגרות האבטחה והביקורת הקיימות, כך שלצוותי האבטחה והפלטפורמה יש מעט מאוד מידע על המודלים והכלים שהסוכן מפעיל, עם איזו זהות ואיזה מידע יוצא מהמכשיר.
Agent Endpoint סוגר את הפער הזה בלי שתצטרכו להחליף את אבטחת נקודות הקצה, אבטחת הרשת או ניהול המכשירים הניידים (MDM), ובלי לבנות מודל פיקוח נפרד לכל ספק של סוכנים.
סקירה כללית
בתרשים הבא אפשר לראות איך Agent Endpoint מקשר בין Agent Runtime במישור הבקרה של Gemini Enterprise Agent Platform ב- Cloud de Confiance לבין Agent Runtime במכשיר מנוהל.
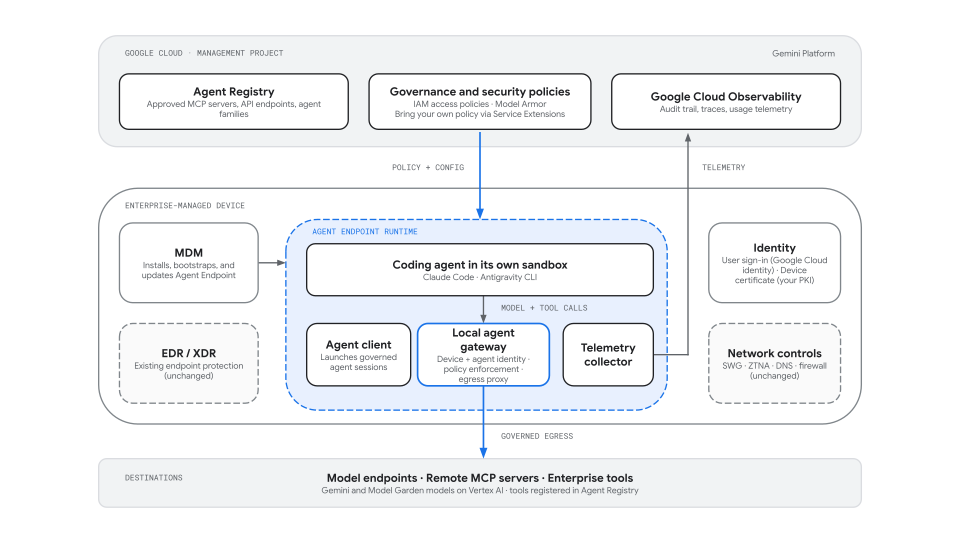
מודל הזהות
Agent Endpoint מזהה את המשתמשים לפי מערכות שכבר פועלות אצלכם, ולא לפי סודות חדשים במכשיר. כשאדמין מגדיר את ארגז החול של הסוכן, הוא מאשר סוכנים לצי כמשפחות של סוכנים, שהן סוגי סוכנים מאושרים כמו Claude Code או Antigravity CLI.
זהות המכשיר: אישור הלקוח הארגוני מסוג X.509, שכבר הוקצה על ידי ה-MDM או ה-PKI הארגוני למאגר המפתחות של מערכת ההפעלה או ל-TPM של המכשיר. קודם צריך לרשום את ה-CA של הארגון כישות עוגן אמינה במאגר זהויות של עומסי עבודה. כשהסביבה של Agent Endpoint מתחילה לפעול, היא מציגה את האישור ל- Cloud de Confiance באמצעות mTLS כדי לקבל פרטי כניסה לטווח קצר. Agent Endpoint לא מנפיק או שולח אישורי מכשיר חדשים.
זהות המפתח: פרטי הכניסה של המפתח כשהסוכן מופעל בפעם הראשונה. המפתח צריך להיכנס לחשבון Cloud de Confiance שלו במכשיר, והזהות שלו מאומתת באמצעות אותן שיטות אימות כמו במכשיר.
זהות הסוכן: זהות המפתח, בתוספת משפחת הסוכנים שאושרה. זהות הסוכן נקבעת אחרי שמאמתים את הכניסה של המפתח לחשבון.
אתם יכולים להחיל מדיניות גישה של ניהול זהויות והרשאות גישה (IAM) על כל המופעים של הנציגים בהיקף הניהול שלכם, או על זהויות ספציפיות של נציגים. מכיוון שפרטי הכניסה מתקבלים במכשיר מזהות המכשיר, אין צורך לאחסן מפתחות של חשבונות שירות או פרטי כניסה סטטיים אחרים Cloud de Confianceבמקום שבו סוכן יכול לקרוא אותם.
אמצעי בקרה קשורים לניהול נתונים
| שכבת הפיקוח | מדיניות או מנגנון | מטרה |
|---|---|---|
| בקרת גישה | כללי מדיניות גישה של IAM | ההגדרה קובעת אילו זהויות של סוכנים מורשות להתחבר לשרתי MCP, לכלים ולנקודות קצה ל-API רשומות, כולל סוכנים שפועלים במכשירים. |
| בטיחות בנוגע לתוכן | הגנה מוגברת על המודל | סורק פרומפטים, תגובות וקריאות לכלים מסוכנים מקומיים כדי לזהות החדרת פרומפטים, פריצות ונתונים רגישים. |
| בידוד הרצה | ארגז החול של סוכן התכנות (Claude Code, Antigravity CLI), שמוגדר על ידי Agent Endpoint | Claude Code ו-Antigravity CLI כוללים ארגז חול משלהם, שמשתמש בפרימיטיבים של בידוד מערכת ההפעלה (macOS Seatbelt, Linux bubblewrap או מרחבי שמות) כדי להגביל את הגישה למערכת הקבצים, לתהליכים ולרשת המקומית. בגרסת טרום-ההשקה (Preview), Agent Endpoint מאפשר ניהול מרכזי של הגדרות ארגז החול האלה לכל משפחת סוכנים, כשהאכיפה מתבצעת באופן מקורי על ידי ארגז החול של הסוכן עצמו (לדוגמה, ארגז החול שכלול ב-Claude Code או ב-Antigravity CLI), ומשלימה את אמצעי הבקרה ברמת מערכת ההפעלה והאפליקציה שאתם כבר מפעילים. אנחנו מתכננים להשיק ארגז חול בניהול Google שכלול ב-Agent Endpoint, ומבודד את כל התהליך של הסוכן. |
| קטלוג הכלים ונקודות הקצה (endpoint) | Agent Registry | מגדירה את שרתי ה-MCP, נקודות הקצה ל-API ומשפחות הסוכנים המאושרים שסוכנים מקומיים יכולים להשתמש בהם. |
| ניהול מכשירים | המערכת לניהול מכשירים ניידים (MDM) | מתקין, מאתחל, מעדכן ושומר על סביבת זמן הריצה של Agent Endpoint במכשירים מנוהלים. |
| אבטחת נקודות קצה ורשתות | מערכות ה-EDR/XDR, שער האינטרנט המאובטח והגישה לרשת במודל אבטחה של אפס אמון | להמשיך להגן על המכשיר ועל הרשת בלי קשר ל-Agent Endpoint. |
פלטפורמות, סוכנים וכללי מדיניות נתמכים
בגרסת טרום-השקה (Preview), Agent Endpoint תומך בפלטפורמות, בסוכנים ובאמצעי הבקרה הבאים.
| רכיב | האפשרויות הנתמכות |
|---|---|
| מערכות הפעלה | - macOS - Linux |
| סוכנים מקומיים | - Claude Code - Antigravity CLI |
| הרצה בארגז חול | - ארגז החול של סוכן התכנות עצמו (לדוגמה, ארגז החול של Claude Code, שמשתמש ב-macOS Seatbelt או ב-Linux bubblewrap). בגרסת טרום-השקה (Preview), Agent Endpoint לא כולל ארגז חול משלו. הוא מגדיר ואוכף באופן מרכזי את הגדרות ארגז החול של הסוכן. |
| פריסת מכשירים | - הפצה של MDM ארגוני של סביבת זמן הריצה של Agent Endpoint והגדרת האתחול - אישורי מכשירים מה-MDM הקיים או מה-PKI הארגוני |
| זהות | - כניסת משתמשים באמצעות חשבון Google Workspace או Cloud Identity - זהות המכשיר מאישור ה-X.509 הארגוני במאגר המפתחות של מערכת ההפעלה של המכשיר או ב-TPM, שמהימן באמצעות איחוד שירותי Workload Identity של X.509 - זהות הסוכן (מזהה SPIFFE) לכל משפחת סוכנים מאושרת בכל מכשיר, שהונפקה ממאגר זהויות של סוכנים בניהול Google |
| תנועה מנוהלת | - תנועת נתונים למודלים של Gemini ב-Vertex AI ולספקי מודלים חיצוניים, שנבדקת על ידי Model Armor - שרתי MCP מרוחקים (HTTP בסטרימינג) ונקודות קצה ל-API שרשומות ב-Agent Registry |
| מדיניות | - מדיניות גישה של IAM בשרתי MCP, בכלים ובנקודות קצה רשומות ל-API - הגנה מוגברת על המודל בהנחיות, בתשובות ובקריאות לכלים |
| ניראות (observability) | - מעקב אחרי פעילות הנציג ונתוני טלמטריה של שימוש מיוצאים אל Google Cloud Observability |
תהליך בקשת האכיפה
כשסוכן מנוהל מפעיל מודל או כלי MCP מרוחק, Agent Endpoint מעבד את הבקשה בשלבים הבאים:
Agent start (device):
- המפתח מפעיל סוכן דרך הלקוח של Agent Endpoint.
- הלקוח מחבר את המפתח או משתמש שוב בפרטי הכניסה השמורים של המפתח, ומשתמש בהם כדי לאמת מול Agent Registry שלמפתח יש הרשאה להריץ את משפחת הנציגים המבוקשת ולרשום את הנציג של המפתח במשפחה הזו.
- בפעם הראשונה שמשפחת הסוכנים הזו מופעלת, הלקוח מאמת את המכשיר באמצעות האישור הארגוני שלו ומקבל את זהות הסוכן של המשפחה: אישור ומזהה SPIFFE שנעשה בהם שימוש חוזר בהפעלות הבאות.
- הלקוח מפעיל את הנציג בארגז החול של הנציג עצמו, ומחיל את הגדרות ארגז החול שהוגדרו למשפחת הנציגים שלו ואת כללי הגישה למערכת הקבצים (נתיבים לקריאה בלבד, לקריאה ולכתיבה ונדחים) שמנהלי ה-IT מפיצים למכשיר, כשהיציאה מהרשת מוגדרת לשימוש בשער הנציג המקומי.
נתיב הבקשה (מכשיר ו- Cloud de Confiance):
- הנציג שולח בקשה למודל או לכלי. שער הסוכן המקומי מצרף את זהות הסוכן לבקשה, והסוכן עצמו אף פעם לא מטפל בפרטי הכניסה.
- בקריאות MCP מרחוק, השער פותר את היעד מול הקטלוג של Agent Registry, כך שניתן להגיע רק לשרתים ולכלים רשומים.
- הבקשה נבדקת בהתאם לכללי מדיניות הגישה של IAM שמצורפים לפרויקט הניהול, בהתאם להיקף של משפחת הסוכנים או של כל הסוכנים בפרויקט, ובהתאם לתבניות של Model Armor. ביעד Cloud de Confiance , שירות היעד בודק גם את תפקידי ה-IAM שהוקצו לזהות הסוכן. בקשות שנדחות על ידי המדיניות או מסומנות על ידי Model Armor נחסמות לפני שהן מגיעות ליעד.
מסלול התגובה והטלמטריה:
- התשובות של המודל והתוצאות של הכלים נבדקות על ידי Model Armor בהתאם לתבניות שלכם, ומוחזרות לנציג.
- אוסף הטלמטריה המקומי מייצא ל-Google Cloud Observability את המעקבים ומאפייני השימוש של האינטראקציה, כולל זהות הנציג, משפחת הנציגים, המכשיר והמשתמש.
מחזור החיים של הפריסה
Agent Endpoint מפריד בין ההגדרות של האדמין לבין השימוש היומיומי של המפתח:
- לפני הפריסה:
- יוצרים את פרויקט הניהול.
- רושמים את ה-CA של הארגון במאגר זהויות של עומסי עבודה, כדי שמכשירים מנוהלים יוכלו לבצע אימות באמצעות האישורים הקיימים שלהם.
- רושמים ב-Agent Registry את שרתי ה-MCP ונקודות הקצה ל-API שאושרו.
- להגדיר משפחות של סוכנים.
- מצרפים מדיניות גישה ב-IAM ותבניות של Model Armor.
- פריסת מכשירים:
- מפיצים את סביבת זמן הריצה של Agent Endpoint ואת הגדרת האתחול למכשירים המנוהלים דרך ה-MDM.
- משתמשים באמצעי הבקרה הקיימים של MDM ומערכת ההפעלה כדי להגדיר את Agent Endpoint כנתיב ההפעלה המאושר לסוכנים מנוהלים.
- אחרי הפריסה:
- המפתחים מפעילים את הנציג.
- הסוכן פועל בארגז חול משלו עם הגדרות שסופקו על ידי Agent Endpoint.
- תנועת הנתונים של המודל והכלי מרחוק של ה-Agent מנותבת דרך ה-Agent Gateway המקומי. המפתחים לא בוחרים ארגז חול או מדיניות.