

Agent Endpoint memperluas tata kelola Gemini Platform ke agen AI yang berjalan di perangkat terkelola karyawan Anda. Dengan fitur ini, Anda dapat menentukan kebijakan akses, keamanan, identitas, dan visibilitas satu kali di Cloud de Confiance by S3NS dan menerapkan kebijakan ini secara konsisten untuk agen coding lokal seperti Claude Code dan Antigravity CLI. Proses ini menggunakan bidang kontrol yang sama dengan yang Anda gunakan untuk agen yang berjalan di cloud.
Agen coding lokal dan asisten produktivitas dapat membaca dan menulis sistem file lokal, menjalankan perintah, serta memanggil alat perusahaan dan eksternal seperti GitHub, Jira, dan Slack. Karena agen ini berjalan sebagai pengguna yang login, agen tersebut mewarisi hak istimewa, kredensial lokal, dan akses ke data eksklusif pengguna. Agen ini biasanya beroperasi di luar framework keamanan dan audit yang ada, sehingga tim keamanan dan platform memiliki sedikit visibilitas terkait model dan alat yang dipanggil agen, dengan identitas apa, dan data apa yang keluar dari perangkat.
Agent Endpoint menutup celah ini tanpa mengharuskan Anda mengganti stack keamanan endpoint, keamanan jaringan, atau pengelolaan perangkat seluler (MDM), dan tanpa membangun model tata kelola terpisah untuk setiap vendor agen.
Ringkasan
Gambar berikut menunjukkan cara Agent Endpoint menghubungkan bidang kontrol Agent Runtime di Gemini Enterprise Agent Platform di Cloud de Confiance ke runtime agen di perangkat terkelola.
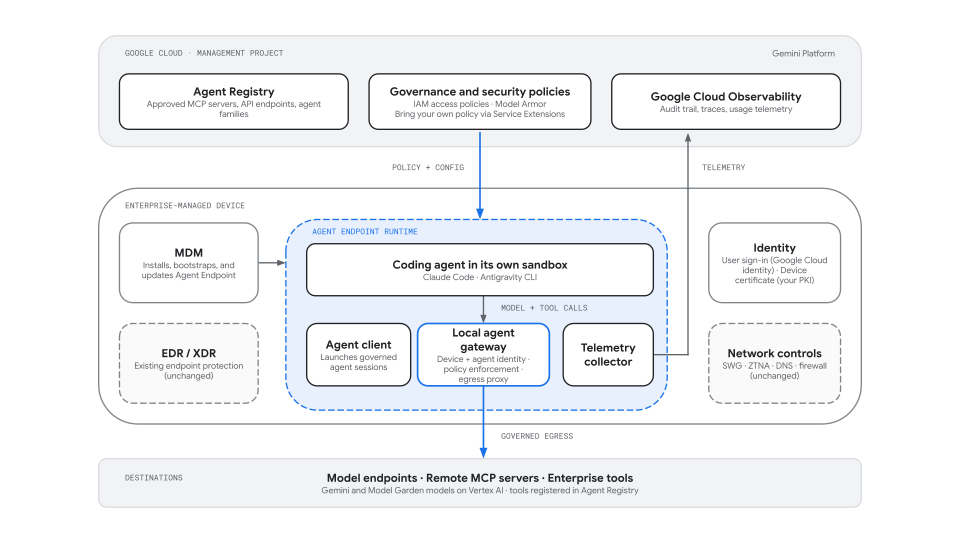
Model identitas
Agent Endpoint memperoleh identitas dari sistem yang sudah Anda operasikan, bukan memperkenalkan secret baru di perangkat. Saat mengonfigurasi setelan sandbox agen, administrator menyetujui agen untuk fleet sebagai keluarga agen, yang merupakan jenis agen yang disetujui seperti Claude Code atau Antigravity CLI.
Identitas perangkat: Sertifikat klien X.509 perusahaan yang telah disediakan oleh MDM atau PKI perusahaan Anda ke dalam keystore OS atau TPM perangkat. Anda harus mendaftarkan CA perusahaan Anda terlebih dahulu sebagai trust anchor di Workload Identity Pool. Saat runtime Agent Endpoint dimulai, runtime akan menampilkan sertifikat ke Cloud de Confiance melalui mTLS untuk mendapatkan kredensial berumur pendek. Agent Endpoint tidak menerbitkan atau mengirim sertifikat perangkat baru.
Identitas developer: Login developer saat agen pertama kali diluncurkan. Developer harus login ke akun Cloud de Confiance mereka di perangkat, dan identitas developer diverifikasi melalui metode autentikasi yang sama dengan perangkat.
Identitas agen: Identitas developer, dengan penambahan keluarga agen yang disetujui. Identitas agen ditetapkan setelah login developer diverifikasi.
Anda dapat menerapkan kebijakan akses Identity and Access Management (IAM) ke semua instance agen dalam cakupan pengelolaan Anda atau ke identitas agen tertentu. Karena kredensial diperoleh di perangkat dari identitas perangkat, tidak ada kunci akun layanan atau kredensial Cloud de Confiance statis lainnya yang perlu disimpan di tempat yang dapat dibaca oleh agen.
Kontrol tata kelola terkait
| Lapisan tata kelola | Kebijakan atau mekanisme | Tujuan |
|---|---|---|
| Kontrol akses | Kebijakan akses IAM | Mengontrol identitas agen mana yang diizinkan untuk terhubung ke server MCP, alat, dan endpoint API terdaftar tertentu, termasuk agen yang berjalan di perangkat. |
| Keamanan konten | Model Armor | Memindai perintah, respons, dan panggilan alat dari agen lokal untuk mendeteksi injeksi perintah, jailbreak, dan data sensitif. |
| Isolasi eksekusi | Sandbox agen coding itu sendiri (Claude Code, Antigravity CLI), yang dikonfigurasi oleh Agent Endpoint | Claude Code dan Antigravity CLI masing-masing dilengkapi dengan sandbox-nya sendiri, yang menggunakan primitif isolasi sistem operasi (macOS Seatbelt, Linux bubblewrap, atau namespace) untuk membatasi akses sistem file, proses, dan jaringan lokal. Dalam Pratinjau, Agent Endpoint memungkinkan administrasi terpusat setelan sandbox tersebut untuk setiap kelompok agen, dengan penegakan yang dilakukan secara native oleh sandbox agen itu sendiri (misalnya, sandbox yang terdapat dalam Claude Code atau Antigravity CLI), yang melengkapi kontrol tingkat sistem operasi dan aplikasi yang sudah Anda jalankan. Sandbox yang dikelola Google dan dipaketkan dengan Agent Endpoint, yang mengisolasi seluruh proses agen, sedang direncanakan. |
| Katalog alat dan endpoint | Agent Registry | Menentukan server MCP, endpoint API, dan kelompok agen yang disetujui yang dapat digunakan oleh agen lokal. |
| Pengelolaan perangkat | MDM Anda | Menginstal, melakukan bootstrap, mengupdate, dan menjaga runtime Agent Endpoint tetap ada di perangkat terkelola. |
| Keamanan endpoint dan jaringan | EDR/XDR, gateway web aman, dan akses jaringan zero-trust Anda | Terus lindungi perangkat dan jaringan secara independen dari Agent Endpoint. |
Platform, agen, dan kebijakan yang didukung
Saat dalam Pratinjau, Agent Endpoint mendukung platform, agen, dan kontrol tata kelola berikut.
| Komponen | Opsi yang didukung |
|---|---|
| Sistem operasi | - macOS - Linux |
| Agen lokal | - Claude Code - Antigravity CLI |
| Sandbox | - Sandbox agen coding itu sendiri (misalnya, sandbox Claude Code, yang menggunakan macOS Seatbelt atau bubblewrap Linux). Agent Endpoint tidak menyediakan sandbox-nya sendiri dalam Pratinjau; Agent Endpoint mengonfigurasi dan menerapkan setelan sandbox agen secara terpusat |
| Deployment perangkat | - Distribusi MDM perusahaan untuk runtime Agent Endpoint dan konfigurasi bootstrap - Sertifikat perangkat dari MDM atau PKI perusahaan yang ada |
| Identitas | - Login pengguna dengan akun Google Workspace atau Cloud Identity - Identitas perangkat dari sertifikat X.509 perusahaan di keystore OS atau TPM perangkat, yang dipercaya melalui Workload Identity Federation X.509 - Identitas agen (SPIFFE ID) per kelompok agen yang disetujui di setiap perangkat, yang diterbitkan dari kumpulan identitas agen yang dikelola Google |
| Traffic yang diatur | - Traffic model ke model Gemini di Vertex AI dan ke penyedia model eksternal, yang diperiksa oleh Model Armor - Server MCP jarak jauh (HTTP yang dapat di-streaming) dan endpoint API yang terdaftar di Agent Registry |
| Kebijakan | - Kebijakan akses IAM di server MCP, alat, dan endpoint API terdaftar - Model Armor pada perintah, respons, dan panggilan alat |
| Kemampuan observasi | - Trace aktivitas agen dan telemetri penggunaan yang diekspor ke Google Cloud Observability |
Alur penegakan permintaan
Saat agen yang diatur memanggil model atau alat MCP jarak jauh, Agent Endpoint memproses permintaan dalam fase berikut:
Mulai agen (perangkat):
- Developer meluncurkan agen melalui klien Agent Endpoint.
- Klien akan membuat developer login, atau menggunakan kembali login developer yang disimpan, dan menggunakannya untuk memverifikasi dengan Agent Registry bahwa developer diizinkan untuk menjalankan kelompok agen yang diminta dan untuk mendaftarkan agen developer di bawah kelompok tersebut.
- Saat pertama kali meluncurkan kelompok agen tersebut, klien akan mengautentikasi perangkat dengan sertifikat perusahaan dan mendapatkan identitas agen untuk kelompok tersebut: sertifikat dan ID SPIFFE yang digunakan kembali pada peluncuran berikutnya.
- Klien memulai agen di sandbox agen itu sendiri, dengan menerapkan setelan sandbox yang ditentukan untuk kelompok agennya dan aturan akses sistem file (jalur hanya baca, baca-tulis, dan ditolak) yang didistribusikan oleh admin IT Anda ke perangkat, dengan egress jaringannya yang dikonfigurasi untuk menggunakan Agent Gateway lokal.
Jalur permintaan (perangkat dan Cloud de Confiance):
- Agen mengirimkan permintaan model atau alat. Agent Gateway lokal melampirkan Agent Identity ke permintaan; agen itu sendiri tidak pernah menangani kredensial.
- Untuk panggilan MCP jarak jauh, gateway me-resolve target terhadap katalog Agent Registry, sehingga hanya server dan alat yang terdaftar yang dapat dijangkau.
- Permintaan ini dievaluasi berdasarkan kebijakan akses IAM yang dilampirkan ke project pengelolaan, yang dicakupkan ke kelompok agen atau ke semua agen dalam project, dan berdasarkan template Model Armor Anda. Untuk tujuan Cloud de Confiance , layanan target juga memeriksa peran IAM yang diberikan ke identitas agen. Permintaan yang ditolak oleh kebijakan atau ditandai oleh Model Armor akan diblokir sebelum mencapai tujuan.
Jalur respons dan telemetri:
- Respons model dan hasil alat diperiksa oleh Model Armor sesuai dengan template Anda dan ditampilkan ke agen.
- Kolektor telemetri lokal mengekspor trace dan atribut penggunaan untuk interaksi, termasuk identitas agen, kelompok agen, perangkat, dan pengguna, ke Google Cloud Observability.
Siklus proses deployment
Agent Endpoint memisahkan penyiapan administrator dari penggunaan sehari-hari developer:
- Sebelum deployment:
- Buat project pengelolaan.
- Daftarkan CA perusahaan Anda dengan Workload Identity Pool agar perangkat terkelola dapat melakukan autentikasi dengan sertifikat yang ada.
- Daftarkan server MCP dan endpoint API yang disetujui di Agent Registry.
- Menentukan kelompok agen.
- Melampirkan kebijakan akses IAM dan template Model Armor.
- Deployment perangkat:
- Distribusikan runtime Agent Endpoint dan konfigurasi bootstrap ke perangkat terkelola melalui MDM Anda.
- Gunakan kontrol MDM dan OS yang ada untuk menjadikan Agent Endpoint sebagai jalur peluncuran yang disetujui untuk agen yang diatur.
- Setelah deployment:
- Developer meluncurkan agen.
- Agen berjalan di sandbox-nya sendiri dengan setelan yang disediakan oleh Agent Endpoint.
- Traffic model agen dan alat jarak jauh dirutekan melalui Agent Gateway lokal. Developer tidak memilih sandbox atau kebijakan.