

Agent Endpoint estende la governance della piattaforma Gemini agli agenti AI che vengono eseguiti sui dispositivi gestiti dei tuoi dipendenti. Ti consente di definire una sola volta le policy di accesso, sicurezza, identità e osservabilità in Cloud de Confiance by S3NS e di applicarle in modo coerente agli agenti di programmazione locali come Claude Code e Antigravity CLI. Questo processo utilizza lo stesso control plane che utilizzi per gli agenti in esecuzione nel cloud.
Gli agenti di programmazione locali e gli assistenti alla produttività possono leggere e scrivere sul file system locale, eseguire comandi e chiamare strumenti aziendali ed esterni come GitHub, Jira e Slack. Poiché questi agenti vengono eseguiti come l'utente che ha eseguito l'accesso, ereditano i privilegi, le credenziali locali e l'accesso ai dati proprietari dell'utente. Questi agenti in genere operano al di fuori dei tuoi framework di sicurezza e audit esistenti, quindi i team di sicurezza e della piattaforma hanno poca visibilità su quali modelli e strumenti chiama un agente, con quale identità e quali dati lasciano il dispositivo.
Agent Endpoint colma questa lacuna senza richiedere la sostituzione dello stack di sicurezza degli endpoint, di sicurezza di rete o di gestione dei dispositivi mobili (MDM) e senza creare un modello di governance separato per ogni fornitore di agenti.
Panoramica
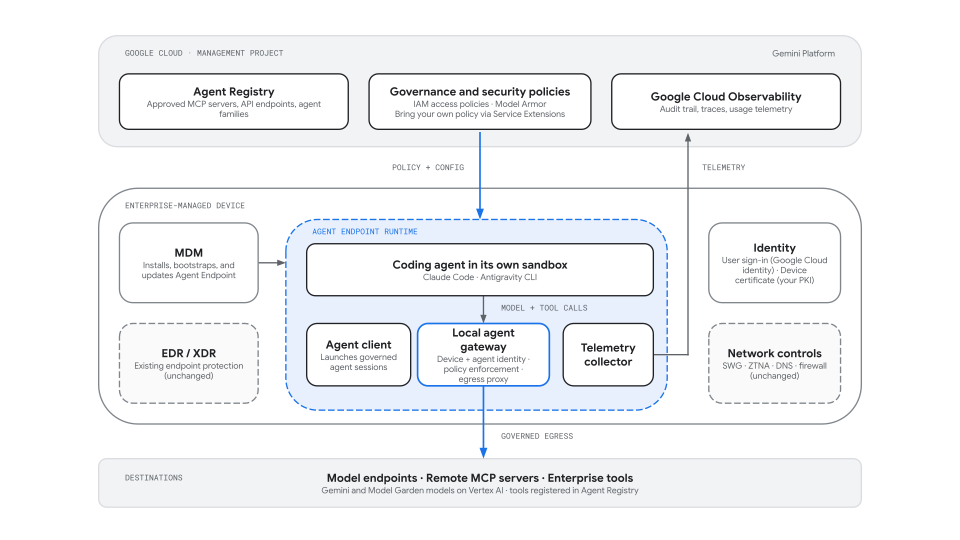
La figura seguente mostra come Agent Endpoint connette il control plane di Agent Runtime su Gemini Enterprise Agent Platform in Cloud de Confiance al runtime dell'agente su un dispositivo gestito.
Modello di identità
Agent Endpoint ricava l'identità dai sistemi che utilizzi già, anziché introdurre nuovi secret sul dispositivo. Quando un amministratore configura le impostazioni della sandbox di un agente, approva gli agenti per il parco risorse come famiglie di agenti, ovvero tipi di agenti approvati come Claude Code o Antigravity CLI.
Identità del dispositivo: il certificato client X.509 aziendale di cui il tuo MDM o la tua PKI aziendale esegue già il provisioning nel keystore del sistema operativo o nel TPM del dispositivo. Devi prima registrare la CA aziendale come trust anchor in un pool di identità del workload. All'avvio del runtime di Agent Endpoint, il certificato viene presentato a Cloud de Confiance tramite mTLS per ottenere credenziali di breve durata. Agent Endpoint non emette né invia nuovi certificati del dispositivo.
Identità dello sviluppatore: l'accesso dello sviluppatore al primo avvio di un agente. Lo sviluppatore deve accedere al proprio account Cloud de Confiance sul dispositivo e la sua identità viene verificata tramite gli stessi metodi di autenticazione del dispositivo.
Identità dell'agente: l'identità dello sviluppatore, con l'aggiunta della famiglia di agenti approvata. L'identità dell'agente viene stabilita dopo la verifica dell'accesso dello sviluppatore.
Puoi applicare le policy di accesso di Identity and Access Management (IAM) a tutte le istanze dell'agente nel tuo ambito di gestione o a identità dell'agente specifiche. Poiché le credenziali vengono ottenute sul dispositivo dall'identità del dispositivo, non è necessario archiviare chiavi dei account di servizio o altre credenziali Cloud de Confiance statiche in un luogo in cui un agente possa leggerle.
Controlli di governance correlati
| Livello di governance | Policy o meccanismo | Finalità |
|---|---|---|
| Controllo degli accessi | Policy di accesso IAM | Controlla quali identità degli agenti sono autorizzate a connettersi a server MCP, strumenti ed endpoint API registrati specifici, inclusi gli agenti in esecuzione sui dispositivi. |
| Sicurezza dei contenuti | Model Armor | Analizza prompt, risposte e chiamate di strumenti da agenti locali per rilevare prompt injection, jailbreak e dati sensibili. |
| Isolamento dell'esecuzione | La sandbox dell'agente di programmazione (Claude Code, Antigravity CLI), configurata da Agent Endpoint | Claude Code e Antigravity CLI vengono forniti con la propria sandbox, che utilizza primitive di isolamento del sistema operativo (macOS Seatbelt, Linux bubblewrap o spazi dei nomi) per limitare l'accesso al file system, ai processi e alla rete locale. In Anteprima, Agent Endpoint consente l'amministrazione centralizzata delle impostazioni della sandbox per ogni famiglia di agenti, con l'applicazione eseguita in modo nativo dalla sandbox dell'agente (ad esempio, la sandbox contenuta in Claude Code o Antigravity CLI), integrando i controlli a livello di sistema operativo e di applicazione che già esegui. È prevista una sandbox gestita da Google pacchettizzata con Agent Endpoint, che isola l'intero processo dell'agente. |
| Catalogo di strumenti ed endpoint | Agent Registry | Definisce i server MCP, gli endpoint API e le famiglie di agenti approvati che gli agenti locali possono utilizzare. |
| Gestione dispositivi | Il tuo MDM | Installa, avvia, aggiorna e mantiene il runtime di Agent Endpoint sui dispositivi gestiti. |
| Sicurezza degli endpoint e della rete | EDR/XDR, gateway web sicuro e accesso alla rete Zero Trust | Continuare a proteggere il dispositivo e la rete indipendentemente da Agent Endpoint. |
Piattaforme, agenti e policy supportati
In anteprima, Agent Endpoint supporta le seguenti piattaforme, agenti e controlli di governance.
| Componente | Opzioni supportate |
|---|---|
| Sistemi operativi | - macOS - Linux |
| Agenti locali | - Claude Code - Antigravity CLI |
| Sandboxing | - La sandbox dell'agente di programmazione (ad esempio, la sandbox di Claude Code, che utilizza macOS Seatbelt o Linux bubblewrap). Agent Endpoint non include una sandbox propria in Anteprima, ma configura e applica centralmente le impostazioni della sandbox dell'agente |
| Implementazione di dispositivi | - Distribuzione MDM aziendale del runtime Agent Endpoint e della configurazione di bootstrap - Certificati dei dispositivi dal tuo MDM esistente o dalla PKI aziendale |
| Identità | - Accesso utente con un account Google Workspace o Cloud Identity - Identità del dispositivo dal certificato X.509 aziendale nel keystore del sistema operativo o nel TPM del dispositivo, attendibile tramite la federazione delle identità per i workload X.509 - Identità dell'agente (ID SPIFFE) per famiglia di agenti approvata su ogni dispositivo, emessa da un pool di identità degli agenti gestito da Google |
| Traffico regolato | - Traffico dei modelli verso i modelli Gemini su Vertex AI e verso i provider di modelli esterni, ispezionato da Model Armor - Server MCP remoti (HTTP trasmissibile in streaming) ed endpoint API registrati in Agent Registry |
| Policy | - Policy di accesso IAM su server MCP, strumenti ed endpoint API registrati - Model Armor su prompt, risposte e chiamate degli strumenti |
| Osservabilità | - Tracce delle attività degli agenti e telemetria di utilizzo esportate in Google Cloud Observability |
Flusso di applicazione delle richieste
Quando un agente gestito chiama un modello o uno strumento MCP remoto, Agent Endpoint elabora la richiesta nelle seguenti fasi:
Avvio dell'agente (dispositivo):
- Lo sviluppatore avvia un agente tramite il client Agent Endpoint.
- Il client esegue l'accesso dello sviluppatore o riutilizza l'accesso memorizzato dello sviluppatore e lo utilizza per verificare con il registro degli agenti che lo sviluppatore sia autorizzato a eseguire la famiglia di agenti richiesta e a registrare l'agente dello sviluppatore in quella famiglia.
- Al primo avvio di quella famiglia di agenti, il client autentica il dispositivo con il suo certificato aziendale e ottiene l'identità dell'agente per la famiglia: un certificato e un ID SPIFFE che vengono riutilizzati nei lanci successivi.
- Il client avvia l'agente nella sandbox dell'agente, applicando le impostazioni della sandbox definite per la famiglia di agenti e le regole di accesso al file system (percorsi di sola lettura, di lettura/scrittura e negati) che gli amministratori IT distribuiscono al dispositivo, con il traffico in uscita dalla rete configurato per utilizzare l'Agent Gateway locale.
Percorso richiesta (dispositivo e Cloud de Confiance):
- L'agente invia una richiesta di modello o strumento. L'Agent Gateway locale associa l'Agent Identity alla richiesta; l'agente stesso non gestisce mai la credenziale.
- Per le chiamate MCP remote, il gateway risolve la destinazione in base al catalogo di Agent Registry, in modo che siano raggiungibili solo i server e gli strumenti registrati.
- La richiesta viene valutata in base alle policy di accesso IAM associate al progetto di gestione, con ambito limitato alla famiglia di agenti o a tutti gli agenti del progetto, e ai tuoi template di Model Armor. Per le destinazioni Cloud de Confiance , il servizio di destinazione controlla anche i ruoli IAM concessi all'identità dell'agente. Le richieste negate dalla policy o segnalate da Model Armor vengono bloccate prima di raggiungere la destinazione.
Percorso della risposta e telemetria:
- Le risposte del modello e i risultati degli strumenti vengono esaminati da Model Armor in base ai tuoi template e restituiti all'agente.
- Il raccoglitore di telemetria locale esporta le tracce e gli attributi di utilizzo per l'interazione, tra cui l'identità dell'agente, la famiglia di agenti, il dispositivo e l'utente, in Google Cloud Observability.
Ciclo di vita del deployment
Agent Endpoint separa la configurazione dell'amministratore dall'utilizzo quotidiano dello sviluppatore:
- Prima del deployment:
- Crea il progetto di gestione.
- Registra la CA aziendale con un pool di identità del workload in modo che i dispositivi gestiti possano autenticarsi con i certificati esistenti.
- Registra i server MCP e gli endpoint API approvati in Agent Registry.
- Definisci le famiglie di agenti.
- Collega le policy di accesso IAM e i template di Model Armor.
- Implementazione dei dispositivi:
- Distribuisci il runtime di Agent Endpoint e una configurazione di bootstrap ai dispositivi gestiti tramite il tuo MDM.
- Utilizza i controlli MDM e del sistema operativo esistenti per rendere Agent Endpoint il percorso di lancio approvato per gli agenti regolamentati.
- Dopo il deployment:
- Gli sviluppatori lanciano l'agente.
- L'agente viene eseguito nella propria sandbox con le impostazioni fornite da Agent Endpoint.
- Il traffico del modello e dello strumento remoto dell'agente viene instradato tramite l'Agent Gateway locale. Gli sviluppatori non scelgono una sandbox o una policy.