

Agent Gateway para Agent Platform proporciona administración del tráfico y aplicación de medidas de seguridad completamente administradas para los agentes de IA implementados en Agent Runtime y Gemini Enterprise.
En este modelo de implementación, Google aloja y administra toda la infraestructura de la puerta de enlace, lo que te permite definir reglas de acceso, la finalización de mTLS y las protecciones de seguridad sin administrar la infraestructura de hosting de la puerta de enlace.
Rutas de acceso compatibles
Las rutas de acceso administradas disponibles en Agent Gateway en Agent Platform dependen de tu plataforma de Agent Runtime de agentes:
- Agent Runtime: Admite los modos de cliente a agente (entrada) y de agente a cualquier lugar (salida).
- Gemini Enterprise: Solo admite el modo Agent-to-Anywhere (salida).
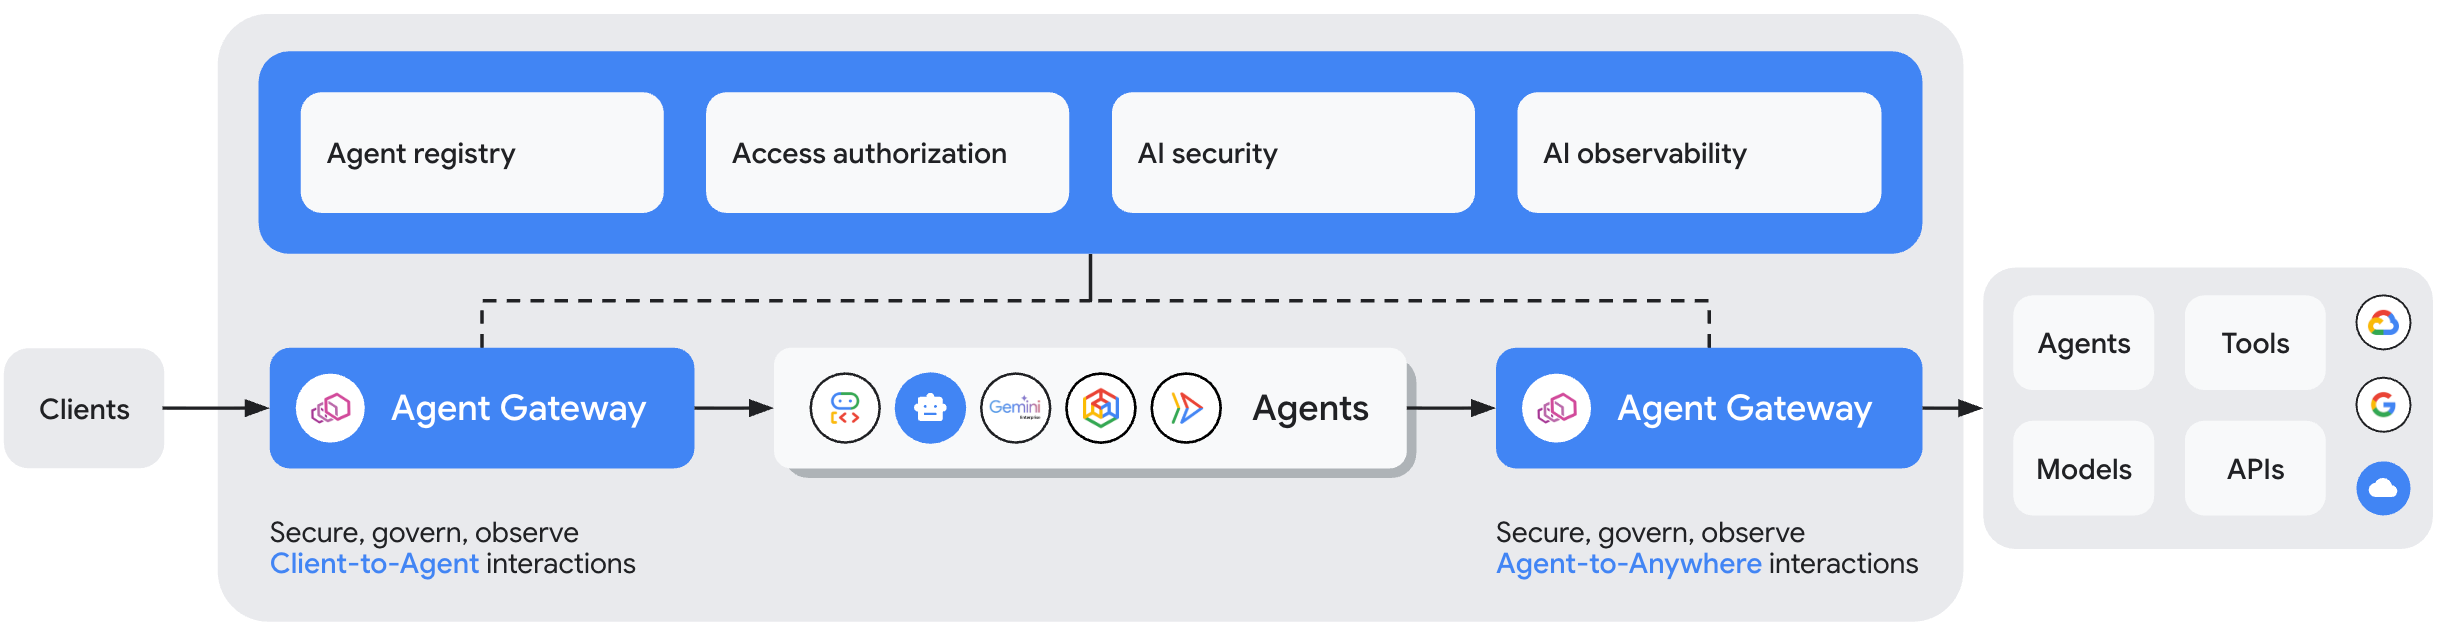
En la siguiente tabla, se resumen los controles de administración admitidos para Agent Gateway en cada ruta de acceso:
En la siguiente tabla, se resume el rol que desempeña cada componente de administración para cada ruta de acceso administrada:
| Capa de administración | De cliente a agente | Del agente a cualquier lugar |
|---|---|---|
| Identidad | La identidad del cliente o las credenciales de usuario que el cliente pasa a la puerta de enlace. | Identidad del agente vinculada a la carga de trabajo (ID de SPIFFE o token de WIF) asignada al agente. |
| Agent Registry | No se aplica al modo de cliente a agente. | Registra recursos de destino de salida (herramientas, servidores de MCP, agentes). |
| Políticas de control de acceso | ||
| Políticas de acceso unificado de IAM | Se evalúa en la puerta de enlace según la identidad del cliente entrante y el agente de destino. | Se evalúa con las políticas de Identity-Aware Proxy (IAP) y de límite de acceso de la entidad (PAB) según la identidad y el destino del agente. |
| Protecciones de Model Armor | Analiza las instrucciones entrantes de los clientes en tiempo real para detectar inyecciones de instrucciones, jailbreaks y contenido dañino. | Inspecciona las cargas útiles de las herramientas salientes y las respuestas de los agentes para evitar la filtración de datos sensibles. |
| Políticas de gobernanza semánticas | Evalúa las restricciones de lenguaje natural en relación con las solicitudes de los clientes. | Evalúa las restricciones de lenguaje natural en relación con las acciones de herramientas salientes y las delegaciones de agentes. |
Cómo Agent Gateway aplica las políticas
El tráfico que pasa por Agent Gateway se somete a evaluaciones de políticas específicas según la dirección del tráfico. En las siguientes secciones, se describe la secuencia de eventos para las solicitudes entrantes y salientes que pasan por Agent Gateway.
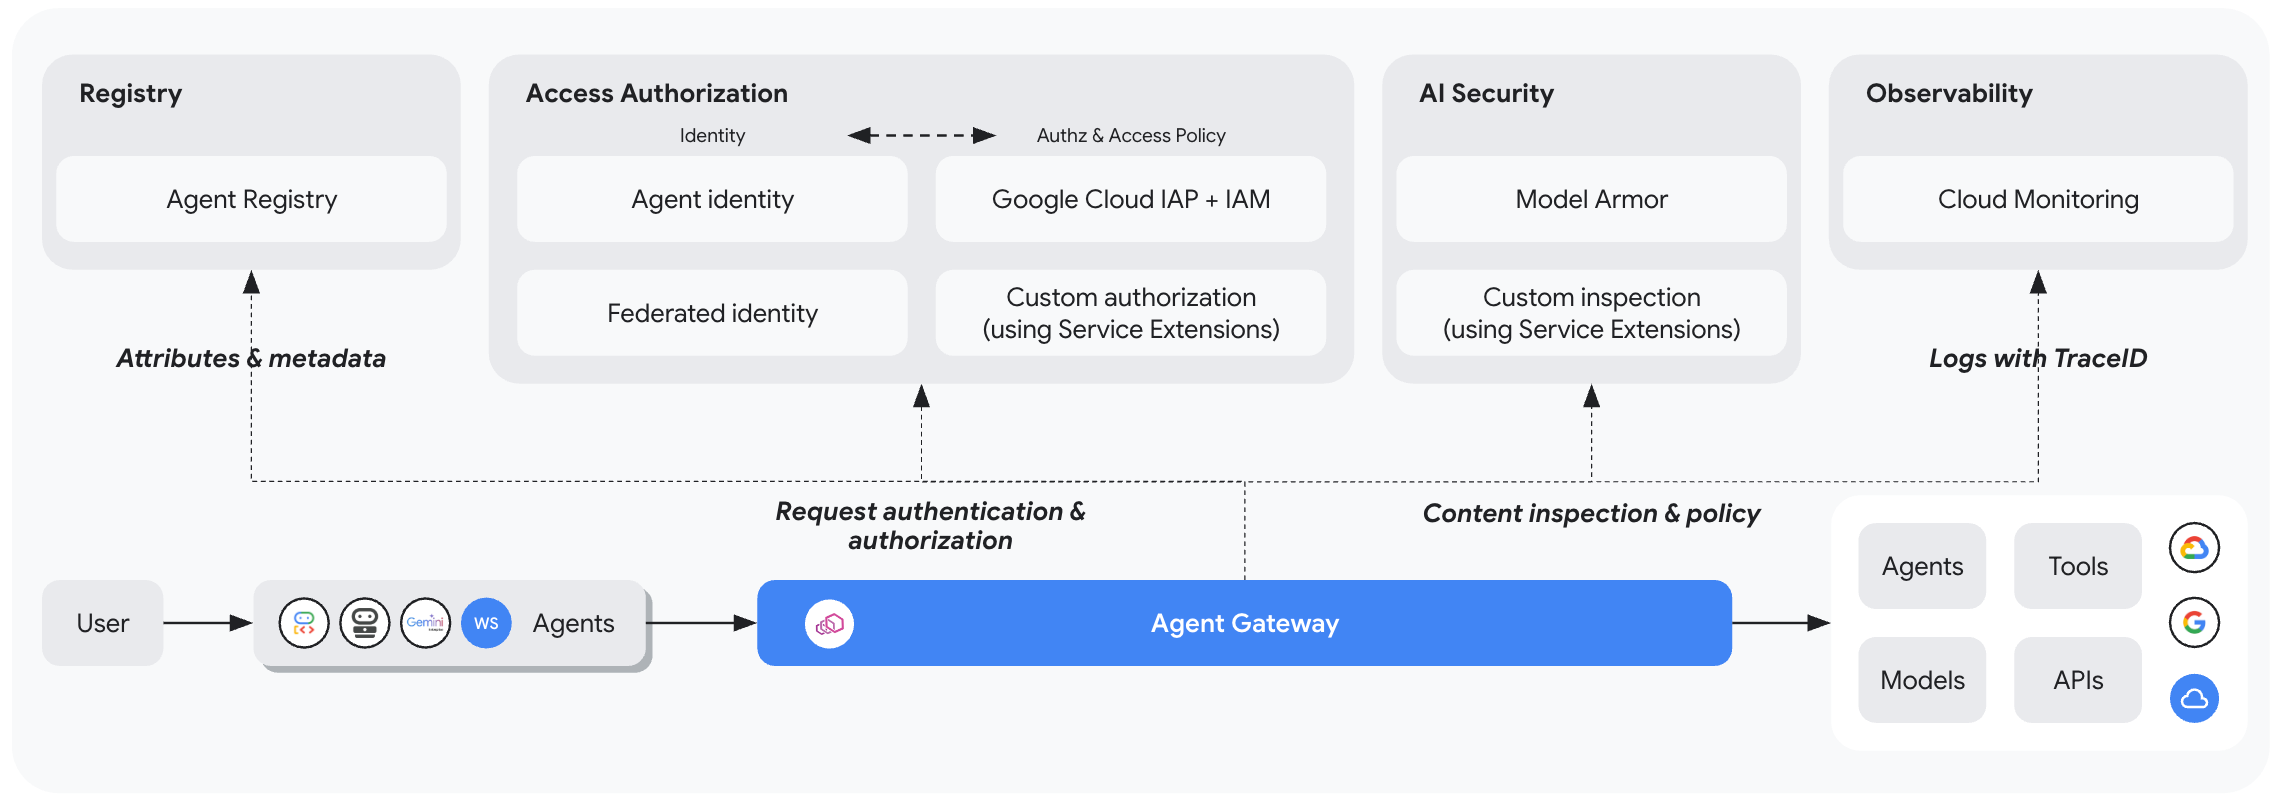
Aplicación de medidas por incumplimiento de cliente a agente
En el modo de cliente a agente (solo se admite para agentes implementados en Agent Runtime), una solicitud a un agente regido por Agent Gateway se somete a la siguiente secuencia de eventos:
- Solicitud del cliente: Un cliente (como una CLI, una aplicación web o una herramienta para desarrolladores) envía una solicitud al agente. La solicitud la intercepta una Agent Gateway que opera en el modo de cliente a agente, que actúa como el frontend del agente.
- Inspección de la solicitud: Agent Gateway evalúa la solicitud
con la política de autorización adjunta a la puerta de enlace.
- Model Armor: Analiza la instrucción entrante del usuario en tiempo real para bloquear los ataques de inyección de instrucciones, los jailbreaks y el contenido dañino.
- Política de gobernanza semántica (si se configura en lugar de Model Armor): Evalúa las restricciones de lenguaje natural en relación con la solicitud entrante.
- Reenvío de solicitudes: Si se aprueban todas las verificaciones, Agent Gateway reenvía la solicitud al destino de destino en Agent Runtime.
Aplicación de medidas por incumplimiento de agente a cualquier lugar
Cuando un agente que se ejecuta en Agent Runtime o Gemini Enterprise envía una llamada saliente a una herramienta externa, un servidor de MCP o a otro agente, la solicitud pasa por la siguiente secuencia de eventos:
- Solicitud saliente e intercepción: El agente (identificado por su identidad de agente asignada) envía una llamada saliente. La solicitud es interceptada por Agent Gateway que opera en el modo Agent-to-Anywhere.
- Verificación de políticas de IAM, límite de acceso de la entidad y de IAP:
IAP verifica que haya una política de acceso de IAM
que otorgue a la identidad del agente el permiso
iap.resources.egressViaIAPpara acceder al destino. También se evalúan las políticas de límite de acceso de las entidades principales aplicadas a la identidad del agente. Las identidades de los agentes que están sujetas a las políticas de límite de acceso de las entidades solo pueden acceder a los recursos especificados en esas políticas, lo que aísla estrictamente al agente a su límite de acceso designado. - Verificación del registro de agentes: Agent Gateway verifica que el recurso de destino esté registrado en el registro de agentes (o resuelve la URL del extremo de destino si el destino no está registrado). Se recomienda registrar los destinos en Agent Registry para aplicar políticas de acceso detalladas por recurso y controles a nivel de la herramienta. Si el destino no está registrado en el Registro de agentes, debe haber una política de acceso de IAM explícita orientada a la URL de destino. De forma predeterminada, si no existe una política de acceso coincidente, se rechaza la solicitud.
Inspección de solicitudes: Si se aprueban las verificaciones anteriores, Agent Gateway evalúa la solicitud en función de cualquiera de estas otras medidas de seguridad que hayas configurado:
- Model Armor: Inspecciona las cargas útiles de las herramientas y las respuestas de los agentes en busca de inyección de instrucciones y filtración de datos sensibles.
- Políticas de administración semántica: Evalúa las restricciones de lenguaje natural (NLC) en relación con las invocaciones de herramientas y las acciones de los agentes.
- Delega la autorización a un motor de autorización personalizado: Puedes delegar las decisiones de autorización a un motor de autorización personalizado con las extensiones de servicio. Según la política de autorización configurada, uno o más de estos motores de autorización pueden permitir o rechazar la solicitud.
Reenvío de solicitudes: Si se aprueban todas las verificaciones, Agent Gateway reenvía la solicitud al destino de destino.
Implementa Agent Gateway en Agent Platform
Para implementar y configurar Agent Gateway para los entornos de ejecución administrados por Google, sigue los temas de configuración general para configurar la infraestructura de la puerta de enlace y las políticas de acceso. Luego, consulta las guías específicas del entorno de ejecución para enrutar el tráfico de las cargas de trabajo de tus agentes.
Configuración general y de políticas
- Configura Agent Gateway: Obtén información para
crear recursos de
agentGateways, asignar identidades de agentes, registrar herramientas de destino en Agent Registry y adjuntar políticas de acceso. - Configura Agent Gateway con conectividad de VPC: Aprende a configurar la conectividad de VPC privada para que Agent Gateway pueda enviar tráfico saliente a los recursos de tu red de VPC.
- Autorización de delegación: Obtén información para configurar políticas y extensiones de autorización para delegar decisiones de tráfico a IAP, Model Armor, políticas de gobernanza semántica o motores de extensiones de servicio personalizados.
Enrutamiento del tráfico específico del entorno de ejecución
- Enruta el tráfico de Agent Runtime a través de Agent Gateway: Aprende a configurar los agentes de Agent Runtime para enrutar el tráfico entrante (de cliente a agente) y saliente (de agente a cualquier lugar) a través de Agent Gateway.
- Enruta el tráfico de Gemini Enterprise a través de Agent Gateway: Aprende a configurar las apps de Gemini Enterprise para enrutar el tráfico a través de Agent Gateway cuando se conectan a herramientas y APIs externas.
Limitaciones
Se aplican las siguientes limitaciones a Agent Gateway para Agent Platform:
- En Gemini Enterprise, no se admite el modo de cliente a agente.
- Cada instancia de Agent Gateway puede controlar hasta 5,000 recursos registrados en Agent Registry.
- Revisa las siguientes páginas para obtener información sobre las limitaciones asociadas con la implementación y las funciones que elegiste:
¿Qué sigue?
Soluciona problemas de Agent Gateway
Obtén información para solucionar problemas de conectividad de Agent Gateway.