

Agent Gateway pour Agent Platform fournit une gouvernance du trafic et une application de la sécurité entièrement gérées pour les agents IA déployés dans Agent Runtime et Gemini Enterprise.
Dans ce modèle de déploiement, Google héberge et gère l'ensemble de l'infrastructure de la passerelle, ce qui vous permet de définir des règles d'accès, l'arrêt mTLS et des garde-fous de sécurité sans gérer l'infrastructure d'hébergement de la passerelle.
Chemins d'accès compatibles
Les chemins d'accès contrôlés disponibles dans Agent Gateway sur Agent Platform dépendent de votre plate-forme d'exécution d'agent :
- Agent Runtime : compatible avec les modes Client vers agent (entrée) et Agent vers n'importe quelle destination (sortie).
- Gemini Enterprise : compatible uniquement avec le mode Agent-to-Anywhere (sortie).
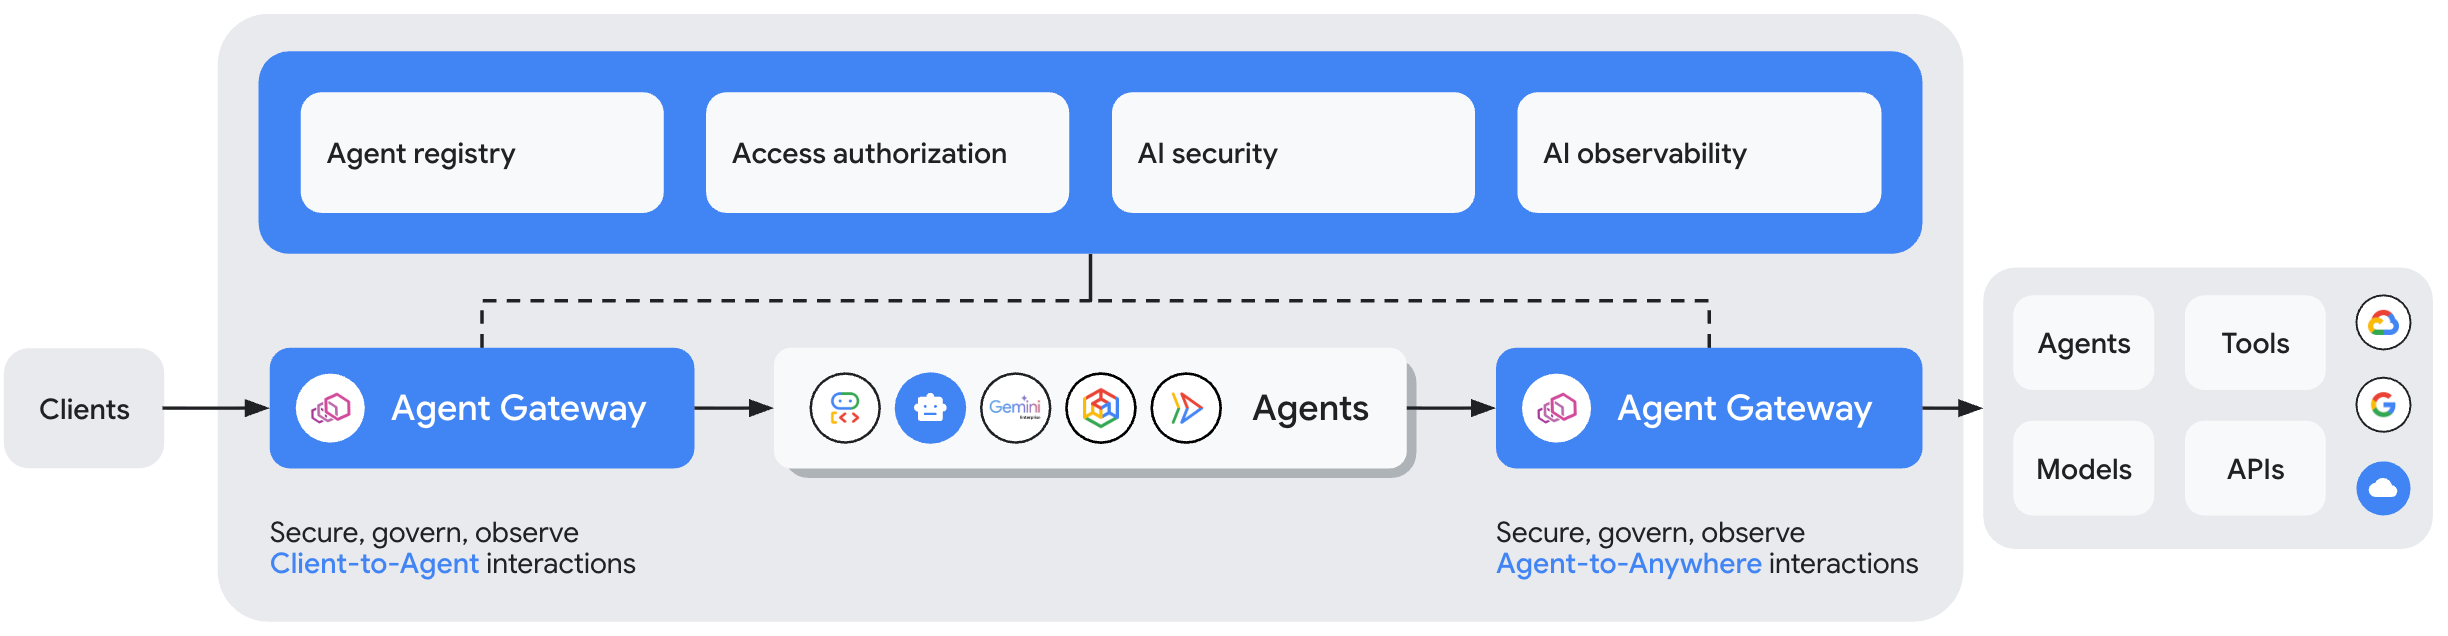
Le tableau suivant récapitule les contrôles de gouvernance compatibles avec Agent Gateway pour chaque chemin d'accès :
Le tableau suivant récapitule le rôle joué par chaque composant de gouvernance pour chaque chemin d'accès régi :
| Couche de gouvernance | Client vers agent | Agent vers n'importe quelle destination |
|---|---|---|
| Identité | Identité du client ou identifiants utilisateur transmis par le client à la passerelle. | Identité d'agent liée à la charge de travail (ID SPIFFE ou jeton WIF) attribuée à l'agent. |
| Registre des agents | Non applicable au mode Client vers agent. | Enregistre les ressources de destination cible sortantes (outils, serveurs MCP, agents). |
| Stratégies de contrôle des accès | ||
| Règles d'accès unifiées IAM | Évalué au niveau de la passerelle en fonction de l'identité du client entrant et de l'agent cible. | Évalué par les règles Identity-Aware Proxy (IAP) et de limite d'accès des principaux (PAB) en fonction de l'identité et de la destination de l'agent. |
| Garde-fous Model Armor | Analyse les prompts entrants des clients en temps réel pour détecter les injections de prompts, les jailbreaks et les contenus nuisibles. | Inspecte les charges utiles des outils sortants et les réponses des agents pour éviter les fuites de données sensibles. |
| Règles de gouvernance sémantique | Évalue les contraintes en langage naturel par rapport aux requêtes des clients. | Évalue les contraintes en langage naturel par rapport aux actions d'outils sortants et aux délégations d'agents. |
Comment Agent Gateway applique les règles
Le trafic transitant par Agent Gateway est soumis à des évaluations de règles spécifiques en fonction de sa direction. Les sections suivantes décrivent la séquence d'événements pour les requêtes entrantes et sortantes qui transitent par Agent Gateway.

Application client vers agent
En mode client-agent (compatible uniquement avec les agents déployés dans Agent Runtime), une requête adressée à un agent régi par Agent Gateway suit la séquence d'événements suivante :
- Requête client : un client (tel qu'une CLI, une application Web ou un outil de développement) envoie une requête à l'agent. La requête est interceptée par une Agent Gateway fonctionnant en mode Client-to-Agent, qui sert d'interface à l'agent.
- Inspection de la requête : Agent Gateway évalue la requête à l'aide de la règle d'autorisation associée à la passerelle.
- Model Armor : analyse le prompt utilisateur entrant en temps réel pour bloquer les attaques par injection de prompt, le jailbreaking et les contenus nuisibles.
- Règle de gouvernance sémantique (si elle est configurée à la place de Model Armor) : évalue les contraintes de langage naturel par rapport à la requête entrante.
- Transfert de la requête : si toutes les vérifications sont concluantes, Agent Gateway transfère la requête vers la destination cible dans Agent Runtime.
Application de l'agent vers n'importe quelle destination
Lorsqu'un agent s'exécutant dans Agent Runtime ou Gemini Enterprise envoie un appel sortant à un outil externe, à un serveur MCP ou à un autre agent, la requête suit la séquence d'événements suivante :
- Requête sortante et interception : l'agent (identifié par l'identité d'agent qui lui est attribuée) envoie un appel sortant. La requête est interceptée par Agent Gateway fonctionnant en mode Agent-to-Anywhere.
- Vérification de la stratégie IAM, de la limite d'accès des principaux et d'IAP : IAP vérifie qu'une stratégie d'accès IAM accorde à l'identité de l'agent l'autorisation
iap.resources.egressViaIAPpour accéder à la destination. Toutes les stratégies Limite d'accès des principaux appliquées à l'identité de l'agent sont également évaluées. Les identités d'agent soumises à des stratégies Limite d'accès des principaux ne sont autorisées à accéder qu'aux ressources spécifiées dans ces stratégies, ce qui isole strictement l'agent dans sa limite d'accès désignée. - Validation d'Agent Registry : Agent Gateway vérifie que la ressource de destination cible est enregistrée dans Agent Registry (ou résout l'URL du point de terminaison cible si la destination n'est pas enregistrée). Nous vous recommandons d'enregistrer les destinations dans le registre d'agents pour appliquer des règles d'accès précises par ressource et des contrôles au niveau des outils. Si la destination n'est pas enregistrée dans le registre d'agents, il doit exister une stratégie d'accès IAM explicite ciblant l'URL de destination. Par défaut, si aucune règle d'accès correspondante n'existe, la requête est refusée.
Inspection de la requête : si les vérifications précédentes sont concluantes, Agent Gateway évalue la requête par rapport aux autres garde-fous de sécurité que vous avez éventuellement configurés :
- Model Armor : inspecte les charges utiles des outils et les réponses des agents pour détecter les injections de prompt et les fuites de données sensibles.
- Règles de gouvernance sémantique : évaluez les contraintes en langage naturel (NLC) par rapport aux appels d'outils et aux actions des agents.
- Déléguer l'autorisation à un moteur d'autorisation personnalisé : vous pouvez déléguer les décisions d'autorisation à un moteur d'autorisation personnalisé à l'aide des extensions de service. Selon la règle d'autorisation configurée, un ou plusieurs de ces moteurs d'autorisation peuvent autoriser ou refuser la requête.
Transfert de la requête : si toutes les vérifications sont concluantes, Agent Gateway transfère la requête vers la destination cible.
Déployer Agent Gateway sur Agent Platform
Pour déployer et configurer Agent Gateway pour les environnements d'exécution gérés par Google, suivez les rubriques de configuration générale pour configurer l'infrastructure de la passerelle et les règles d'accès, puis consultez les guides spécifiques à l'environnement d'exécution pour acheminer le trafic depuis vos charges de travail d'agent.
Configuration générale et configuration des règles
- Configurer Agent Gateway : découvrez comment créer des ressources
agentGateways, attribuer des identités d'agent, enregistrer des outils de destination dans Agent Registry et associer des règles d'accès. - Configurer Agent Gateway avec la connectivité VPC : découvrez comment configurer la connectivité VPC privée pour qu'Agent Gateway puisse envoyer du trafic sortant vers les ressources de votre réseau VPC.
- Déléguer l'autorisation : découvrez comment configurer des règles et des extensions d'autorisation pour déléguer les décisions de trafic à IAP, Model Armor, aux règles de gouvernance sémantique ou aux moteurs d'extensions de service personnalisés.
Routage du trafic spécifique à l'environnement d'exécution
- Acheminer le trafic d'exécution via Agent Gateway : découvrez comment configurer les agents Agent Runtime pour acheminer le trafic entrant (du client vers l'agent) et sortant (de l'agent vers n'importe où) via Agent Gateway.
- Acheminer le trafic Gemini Enterprise via Agent Gateway : découvrez comment configurer les applications Gemini Enterprise pour acheminer le trafic via Agent Gateway lors de la connexion à des outils et API externes.
Limites
Les limites suivantes s'appliquent à Agent Gateway pour Agent Platform :
- Le mode Client-Agent n'est pas compatible avec Gemini Enterprise.
- Chaque instance Agent Gateway peut gérer jusqu'à 5 000 ressources enregistrées dans Agent Registry.
- Consultez les pages suivantes pour en savoir plus sur les limites associées au déploiement et aux fonctionnalités que vous avez choisis :
Étapes suivantes
Résoudre les problèmes liés à Agent Gateway
Découvrez comment résoudre les problèmes de connectivité d'Agent Gateway.