

Agent Gateway for Agent Platform מספק ניהול תנועה מנוהל באופן מלא ואכיפת אבטחה לסוכני AI שנפרסו ב-Agent Runtime וב-Gemini Enterprise.
במודל הפריסה הזה, Google מארחת ומנהלת את כל התשתית של השער, ומאפשרת לכם להגדיר כללי גישה, סיום mTLS ומעקות בטיחות בלי לנהל את תשתית האירוח של השער.
נתיבי גישה נתמכים
נתיבי הגישה המנוהלים שזמינים ב-Agent Gateway ב-Agent Platform תלויים בפלטפורמת Agent Runtime של הסוכן:
- thought Agent Runtime: תומך גם במצב Client-to-Agent (תעבורת נתונים נכנסת) וגם במצב Agent-to-Anywhere (תעבורת נתונים יוצאת).
- Gemini Enterprise: תומך רק במצב Agent-to-Anywhere (תעבורת נתונים יוצאת).
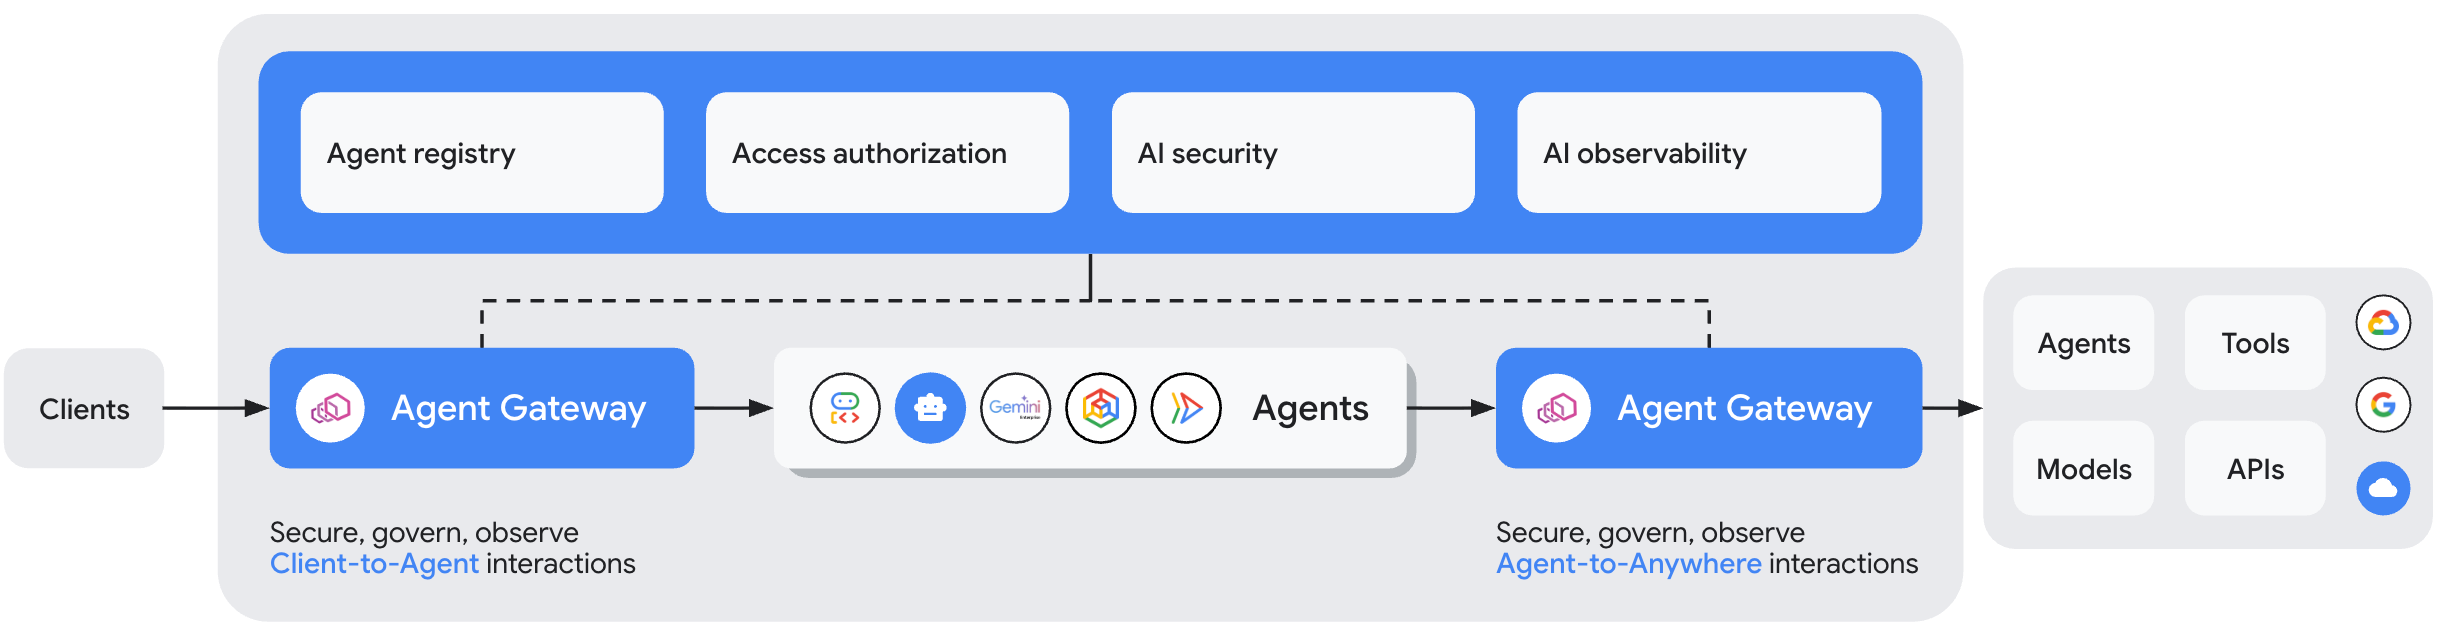
בטבלה הבאה מפורטים אמצעי הבקרה של ניהול הנתונים שנתמכים ב-Agent Gateway לכל נתיב גישה:
בטבלה הבאה מפורט התפקיד של כל רכיב פיקוח בכל נתיב גישה מנוהל:
| שכבת הפיקוח | מלקוח לנציג | מנציג לכל מקום |
|---|---|---|
| זהות | זהות הלקוח או פרטי הכניסה של המשתמש שהועברו על ידי הלקוח לשער. | זהות סוכן שקשורה לעומס העבודה (מזהה SPIFFE או אסימון WIF) שהוקצתה לסוכן. |
| Agent Registry | לא רלוונטי למצב "לקוח לנציג". | רושם משאבים של יעדי יציאה (כלים, שרתי MCP, סוכנים). |
| כללי מדיניות של בקרת גישה | ||
| מדיניות גישה מאוחדת של IAM | ההערכה מתבצעת בשער על סמך זהות הלקוח הנכנס והסוכן המטורגט. | הערכה על ידי מדיניות של שרת proxy לאימות זהויות (IAP) ובקרת גישה לישויות מורשות (PAB) על סמך זהות הנציג והיעד. |
| מעקות בטיחות של Model Armor | סריקה בזמן אמת של פרומפטים נכנסים מלקוחות כדי לאתר החדרת פרומפטים, פריצות (jailbreak) ותוכן פוגעני. | בודק את המידע שיוצא מהכלים ואת התשובות של הסוכן כדי למנוע דליפה של מידע אישי רגיש. |
| מדיניות פיקוח בשפה טבעית | הערכת אילוצים בשפה טבעית בהשוואה לבקשות של לקוחות. | הערכת מגבלות בשפה טבעית (NL) בהשוואה לפעולות של כלים יוצאים והאצלת סמכויות של נציגים. |
איך Agent Gateway אוכף את כללי המדיניות
התנועה שעוברת דרך Agent Gateway עוברת הערכות מדיניות ספציפיות בהתאם לכיוון התנועה. בקטעים הבאים מתואר רצף האירועים של בקשות נכנסות ויוצאות שעוברות דרך Agent Gateway.

אכיפה מלקוח לסוכן
במצב Client-to-Agent (נתמך רק בנציגים שנפרסו ב-Agent Runtime), בקשה לנציג שמנוהל על ידי Agent Gateway עוברת את רצף האירועים הבא:
- בקשת לקוח: לקוח (כמו CLI, אפליקציית אינטרנט או כלי למפתחים) שולח בקשה לנציג. הבקשה מופסקת על ידי Agent Gateway שפועל במצב Client-to-Agent, שמשמש כ-frontend של הסוכן.
- בקשת בדיקה: Agent Gateway בודק את הבקשה באמצעות מדיניות ההרשאה שמצורפת לשער.
- הגנה מוגברת על המודל: סורקת את ההנחיה הנכנסת של המשתמש בזמן אמת כדי לחסום התקפות של החדרת הנחיות, פריצות ותוכן מזיק.
- מדיניות פיקוח בשפה טבעית (אם היא מוגדרת במקום Model Armor): בודקת את המגבלות של השפה הטבעית בבקשה הנכנסת.
- העברת הבקשה: אם כל הבדיקות עוברות, Agent Gateway מעביר את הבקשה ליעד ב-Agent Runtime.
אכיפה של Agent-to-Anywhere
כשנציג שפועל ב-Agent Runtime או ב-Gemini Enterprise שולח שיחה יוצאת לכלי חיצוני, לשרת MCP או לנציג אחר, הבקשה עוברת את רצף האירועים הבא:
- בקשה יוצאת ויירוט: הנציג (שמזוהה לפי זהות הנציג שהוקצתה לו) שולח שיחה יוצאת ללקוח. הבקשה נתפסת על ידי Agent Gateway שפועל במצב Agent-to-Anywhere.
- אימות מדיניות IAM, בקרת גישה לישויות מורשות (PAB) ו-IAP: IAP מאמת שיש מדיניות גישה של IAM שמעניקה לזהות הסוכן את ההרשאה
iap.resources.egressViaIAPכדי לגשת ליעד. המערכת גם בודקת את כללי המדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB) שחלים על זהות הסוכן. זהויות של סוכנים שכפופות למדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB) יכולות לגשת רק למשאבים שצוינו במדיניות הזו, וכך הסוכן מבודד לחלוטין בגבול הגישה שהוקצה לו. - אימות של Agent Registry: Agent Gateway מוודא שמשאב היעד רשום ב-Agent Registry (או פותר את כתובת ה-URL של נקודת הקצה אם היעד לא רשום). מומלץ לרשום יעדים ב-Agent Registry כדי לאכוף כללי מדיניות גישה פרטניים לכל משאב ואמצעי בקרה ברמת הכלי. אם היעד לא רשום ב-Agent Registry, חייבת להיות מדיניות גישה מפורשת של IAM שמטרגטת את כתובת היעד. כברירת מחדל, אם אין מדיניות גישה תואמת, הבקשה נדחית.
בקשת בדיקה: אם הבדיקות הקודמות עוברות, Agent Gateway בודק את הבקשה מול כל אחד מאמצעי הבטיחות האחרים שהגדרתם:
- Model Armor: בודק את המטען הייעודי (payload) של הכלים ואת התשובות של הנציג כדי לזהות החדרת פרומפטים ודליפת מידע אישי רגיש.
- מדיניות פיקוח בשפה טבעית: הערכת אילוצים בשפה טבעית (NLC) בהשוואה להפעלות של כלים ולפעולות של נציגים.
- הקצאת הרשאות למנוע הרשאות בהתאמה אישית: אתם יכולים להקצות החלטות בנוגע להרשאות למנוע הרשאות בהתאמה אישית באמצעות Service Extensions. בהתאם למדיניות ההרשאות שהוגדרה, יכול להיות שאחד או יותר ממנועי ההרשאות האלה יאשרו או ידחו את הבקשה.
העברת הבקשה: אם כל הבדיקות עוברות, Agent Gateway מעביר את הבקשה ליעד.
פריסת Agent Gateway ב-Agent Platform
כדי לפרוס ולהגדיר את Agent Gateway לסביבות זמן ריצה שמנוהלות על ידי Google, צריך לפעול לפי נושאי ההגדרה הכלליים כדי להגדיר את התשתית של השער ואת כללי מדיניות הגישה, ואז לעיין במדריכים הספציפיים לסביבת זמן הריצה כדי לנתב את התנועה מעומסי העבודה של הסוכן.
הגדרה כללית והגדרת מדיניות
- הגדרת Agent Gateway: איך יוצרים משאבי
agentGateways, מקצים זהויות של סוכנים, רושמים כלי יעד ב-Agent Registry ומצרפים כללי מדיניות גישה. - הגדרת Agent Gateway עם קישוריות VPC: איך מגדירים קישוריות VPC פרטית כדי ש-Agent Gateway יוכל לשלוח תנועה יוצאת למשאבים ברשת ה-VPC.
- הקצאת הרשאות: איך מגדירים כללי מדיניות הרשאה ותוספים כדי להקצות החלטות לגבי תנועה ל-IAP, ל-Model Armor, לכללי מדיניות פיקוח בשפה טבעית או למנועים מותאמים אישית של Service Extensions.
ניתוב תעבורת נתונים ספציפי לסביבת זמן ריצה
- ניתוב תעבורת נתונים של Agent Runtime דרך Agent Gateway: איך מגדירים סוכני Agent Runtime כדי לנתב תעבורת נתונים נכנסת (מהלקוח לסוכן) ותעבורת נתונים יוצאת (מהסוכן לכל מקום) דרך Agent Gateway.
- ניתוב תנועה של Gemini Enterprise דרך Agent Gateway: איך מגדירים אפליקציות של Gemini Enterprise כדי לנתב תנועה דרך Agent Gateway כשמתחברים לכלים ולממשקי API חיצוניים.
מגבלות
המגבלות הבאות חלות על Agent Gateway ב-Agent Platform:
- ב-Gemini Enterprise, אין תמיכה במצב "לקוח לסוכן".
- כל מכונה של Agent Gateway יכולה לנהל עד 5,000 משאבים שרשומים ב-Agent Registry.
- בדפים הבאים מפורטות המגבלות שקשורות לפריסה ולתכונות שבחרתם: