

Agent Platform 的 Agent Gateway 为部署在 Agent Runtime 和 Gemini Enterprise 中的 AI 智能体提供全代管式流量治理和安全强制执行。
在此部署模型中,Google 会托管和管理所有网关基础设施,让您无需管理网关托管基础设施即可定义访问规则、mTLS 终止和安全护栏。
支持的访问路径
Agent Platform 上的 Agent Gateway 中提供的受控访问路径取决于您的 Agent Runtime 平台:
- Agent Runtime:支持客户端到代理(入站流量)和代理到任意目的地(出站流量)模式。
- Gemini Enterprise:仅支持智能体到任何位置(出站流量)模式。
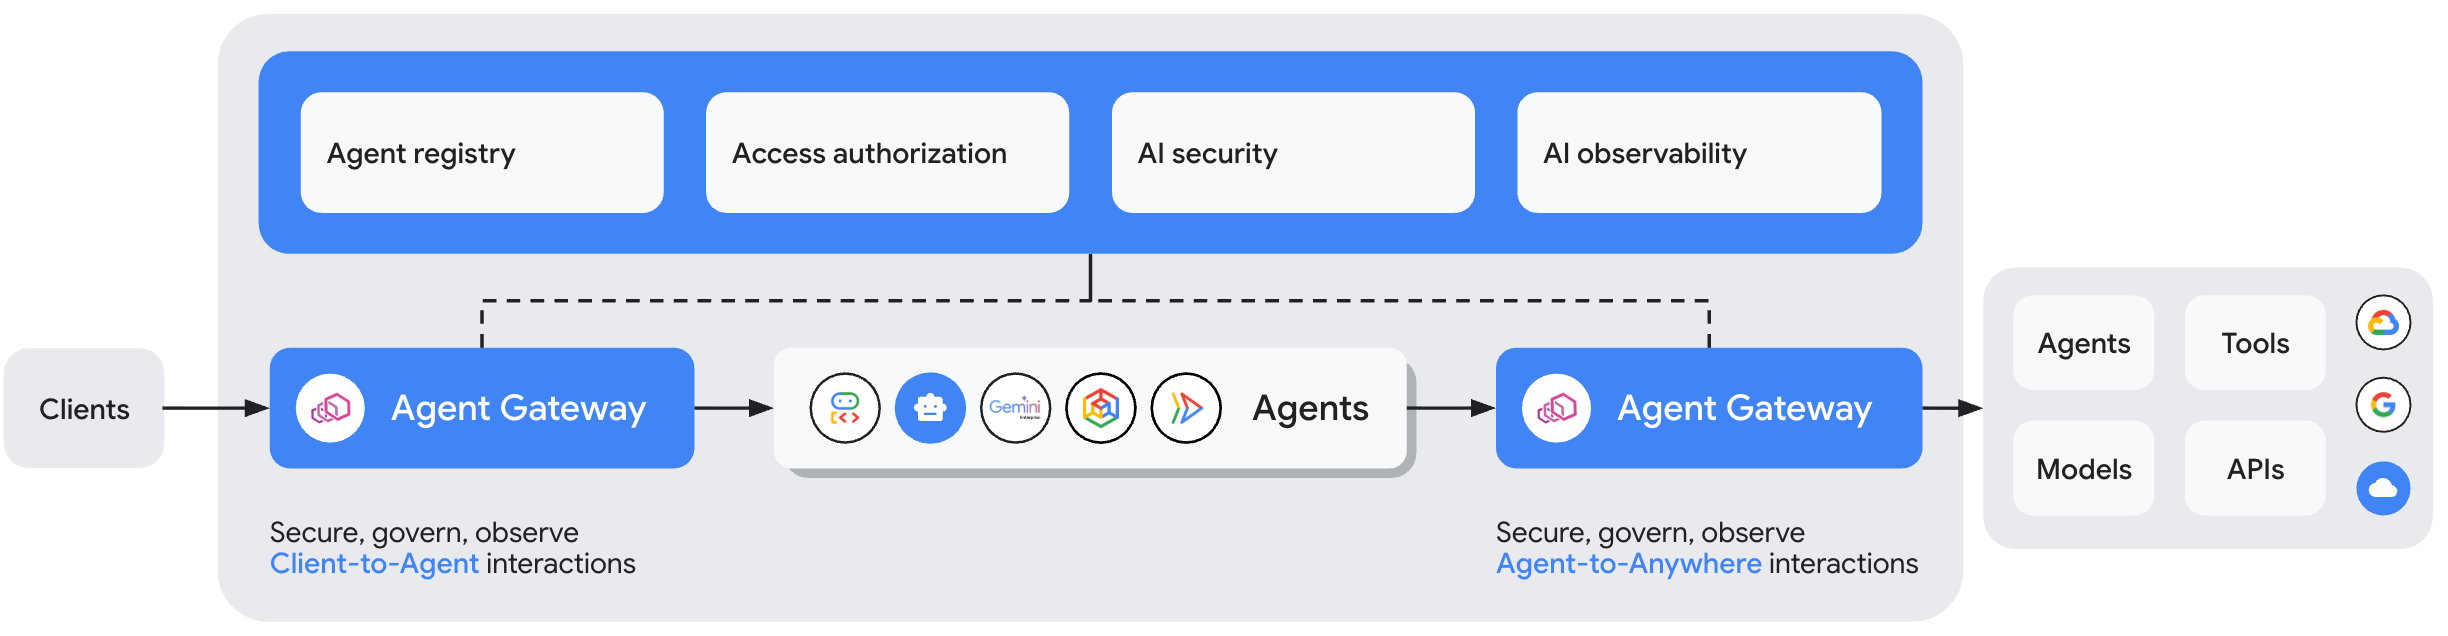
下表总结了 Agent Gateway 针对每种访问路径支持的治理控制措施:
下表总结了每个治理组件针对每个受治理访问路径所扮演的角色:
| 治理层 | 客户端到代理 | 代理到任意目的地 |
|---|---|---|
| 身份证件 | 客户端传递给网关的客户端身份或用户凭据。 | 分配给代理的与工作负载绑定的代理身份(SPIFFE ID 或 WIF 令牌)。 |
| 智能体注册表 | 不适用于“客户端到代理”模式。 | 注册出站目标资源(工具、MCP 服务器、智能体)。 |
| 访问权限控制政策 | ||
| IAM Unified Access Policies | 在网关处根据传入的客户端身份和目标代理进行评估。 | 由 Identity-Aware Proxy (IAP) 和 Principal Access Boundary (PAB) 政策根据智能体身份和目标进行评估。 |
| Model Armor 护栏 | 实时扫描入站客户端提示,检测提示词注入、越狱和有害内容。 | 检查传出的工具载荷和智能体回答,以防止敏感数据泄露。 |
| 语义治理政策 | 根据客户端请求评估自然语言限制条件。 | 根据出站工具操作和代理委托评估自然语言限制。 |
Agent Gateway 如何执行政策
通过 Agent Gateway 的流量会根据流量方向进行特定的政策评估。以下部分概述了通过 Agent Gateway 传递的入站和出站请求的事件序列。
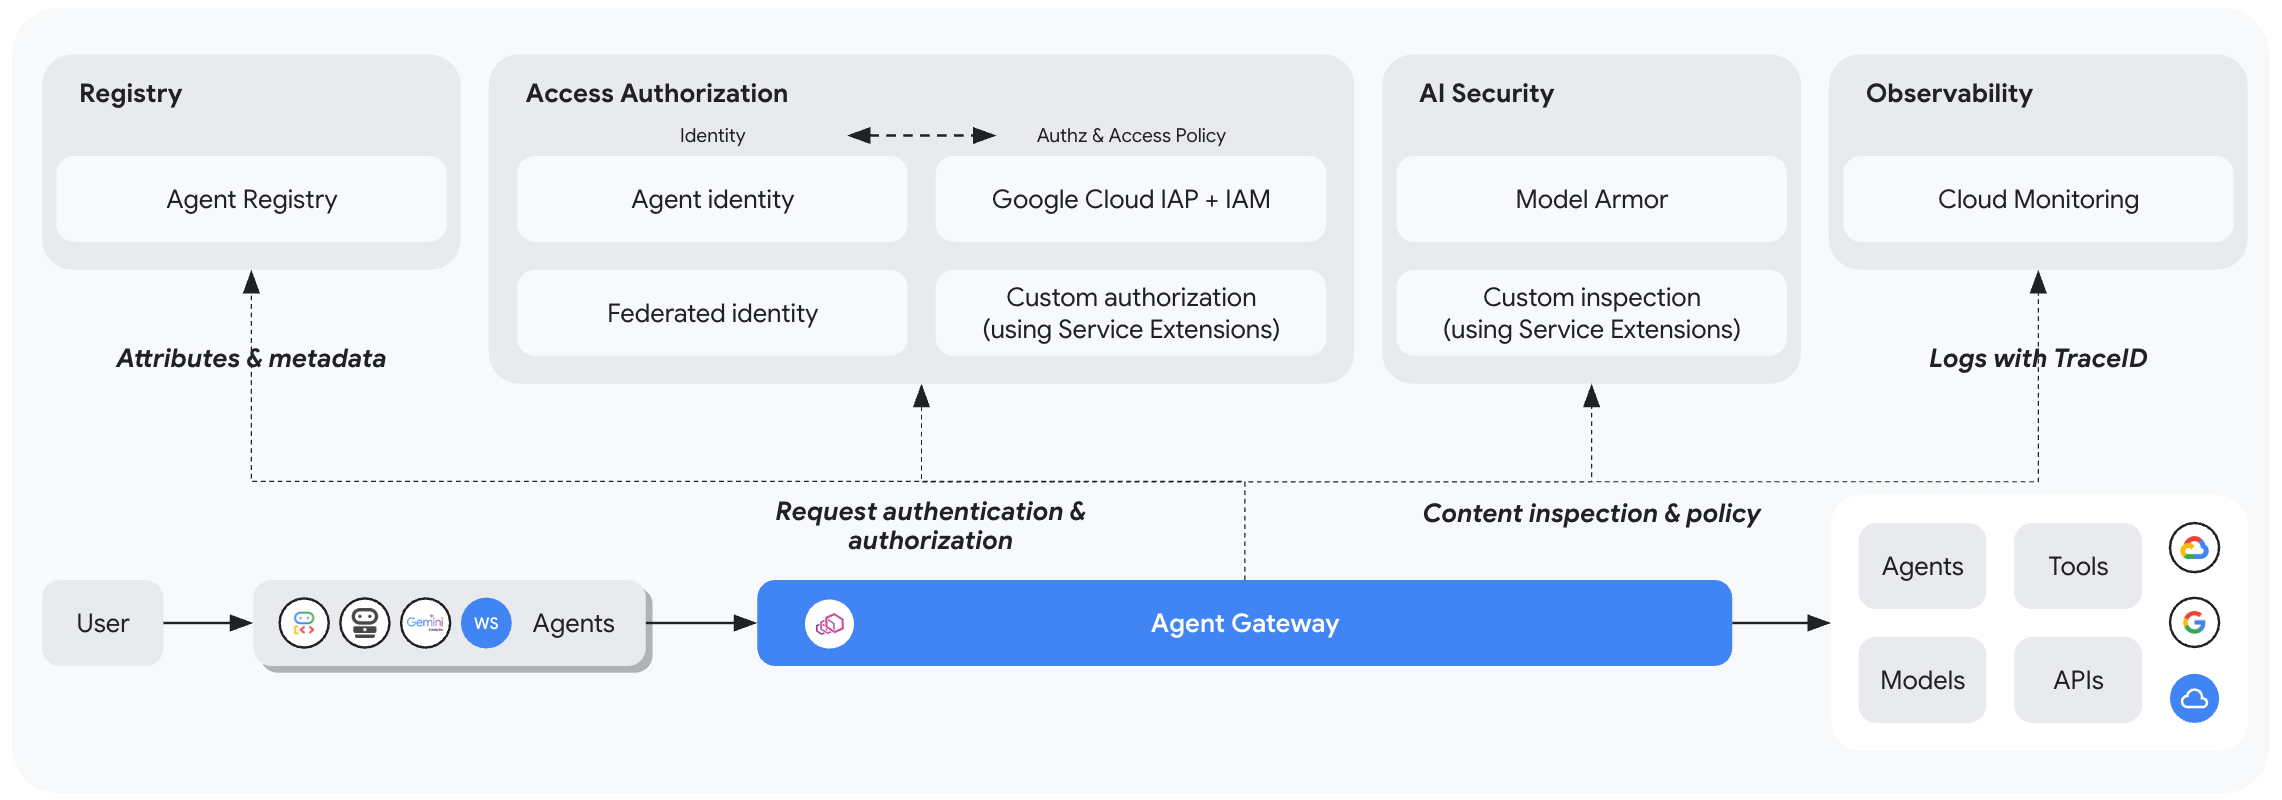
客户端到代理强制执行
在“客户端到智能体”模式(仅支持部署在 Agent Runtime 中的智能体)下,向由 Agent Gateway 管理的智能体发出的请求会经历以下事件序列:
- 客户端请求:客户端(例如 CLI、Web 应用或开发者工具)向智能体发送请求。该请求会被以客户端到智能体模式运行的 Agent Gateway 拦截,该网关充当智能体的前端。
- 请求检查:Agent Gateway 使用附加到网关的授权政策评估请求。
- Model Armor:实时扫描入站用户提示,以阻止提示词注入攻击、越狱和有害内容。
- 语义治理政策(如果配置了该政策,而不是 Model Armor):根据入站请求评估自然语言限制。
- 请求转发:如果所有检查均通过,Agent Gateway 会将请求转发到 Agent Runtime 中的目标位置。
代理到任意目的地强制执行
当在 Agent Runtime 或 Gemini Enterprise 中运行的智能体向外部工具、MCP 服务器或其他智能体发送外拨电话时,请求会经历以下事件序列:
- 出站请求和拦截:代理(由其分配的代理身份标识)发送出站调用。请求会被在“智能体到任意位置”模式下运行的 Agent Gateway 拦截。
- IAM、Principal Access Boundary 和 IAP 政策验证:IAP 会验证是否存在向代理身份授予
iap.resources.egressViaIAP权限以访问目标的 IAM 访问权限政策。系统还会评估应用于代理身份的所有主账号访问权限边界政策。受 Principal Access Boundary Policy 约束的代理身份只能访问这些政策中指定的资源,从而将代理严格隔离在其指定的访问边界内。 - Agent Registry 验证:Agent Gateway 会验证目标资源是否已在 Agent Registry 中注册(如果目标未注册,则会解析目标端点网址)。建议在 Agent Registry 中注册目标,以强制执行精细的、针对每个资源的访问权限政策和工具级控制。如果目标未在代理注册表中注册,则必须有针对目标网址的明确 IAM 访问权限政策。默认情况下,如果不存在匹配的访问权限政策,则请求会被拒绝。
请求检查:如果之前的检查通过,Agent Gateway 会根据您可能已配置的以下其他安全护栏评估请求:
- Model Armor:检查工具载荷和智能体回答,以防范提示词注入和敏感数据泄露。
- 语义治理政策:根据工具调用和智能体操作评估自然语言限制条件 (NLC)。
- 将授权委托给自定义授权引擎:您可以使用 Service Extensions 将授权决策委托给自定义授权引擎。根据配置的授权政策,其中一个或多个授权引擎可能会允许或拒绝请求。
请求转发:如果所有检查均通过,Agent Gateway 会将请求转发到目标位置。
在 Agent Platform 上部署 Agent Gateway
如需为 Google 托管的运行时部署和配置 Agent Gateway,请按照常规设置主题配置网关基础设施和访问权限政策,然后参阅特定于运行时的指南,以路由来自代理工作负载的流量。
常规设置和政策配置
- 设置 Agent Gateway:了解如何创建
agentGateways资源、分配智能体身份、在 Agent Registry 中注册目标工具,以及附加访问权限政策。 - 设置具有 VPC 连接的 Agent Gateway:了解如何配置专用 VPC 连接,以便 Agent Gateway 可以将出站流量发送到 VPC 网络中的资源。
- 委托授权:了解如何配置授权政策和扩展程序,以将流量决策委托给 IAP、Model Armor、语义治理政策或自定义 Service Extensions 引擎。
特定于运行时的流量路由
- 通过 Agent Gateway 路由 Runtime 流量:了解如何配置 Agent Runtime 智能体,以通过 Agent Gateway 路由入站(客户端到智能体)和出站(智能体到任何位置)流量。
- 通过 Agent Gateway 路由 Gemini Enterprise 流量:了解如何配置 Gemini Enterprise 应用,以便在连接到外部工具和 API 时通过 Agent Gateway 路由流量。
限制
以下限制适用于 Agent Platform 的 Agent Gateway:
- Gemini Enterprise 不支持“客户端到智能体”模式。
- 每个 Agent Gateway 实例最多可以管理在 Agent Registry 中注册的 5,000 个资源。
- 请查看以下页面,了解与您选择的部署和功能相关的限制: