

Agent Platform 的 Agent Gateway 為部署在 Agent Runtime 和 Gemini Enterprise 的 AI 代理,提供全代管流量控管和安全違規處置。
在這個部署模式中,Google 會託管及管理所有閘道基礎架構,讓您定義存取規則、mTLS 終止和安全防護機制,而不必管理閘道託管基礎架構。
支援的存取路徑
Agent Platform 的 Agent Gateway 中,可用的受管理存取路徑取決於 Agent Runtime 平台:
- Agent Runtime:支援用戶端至代理 (輸入) 和代理至任意目的地 (輸出) 模式。
- Gemini Enterprise: 僅支援代理至任何位置 (輸出) 模式。
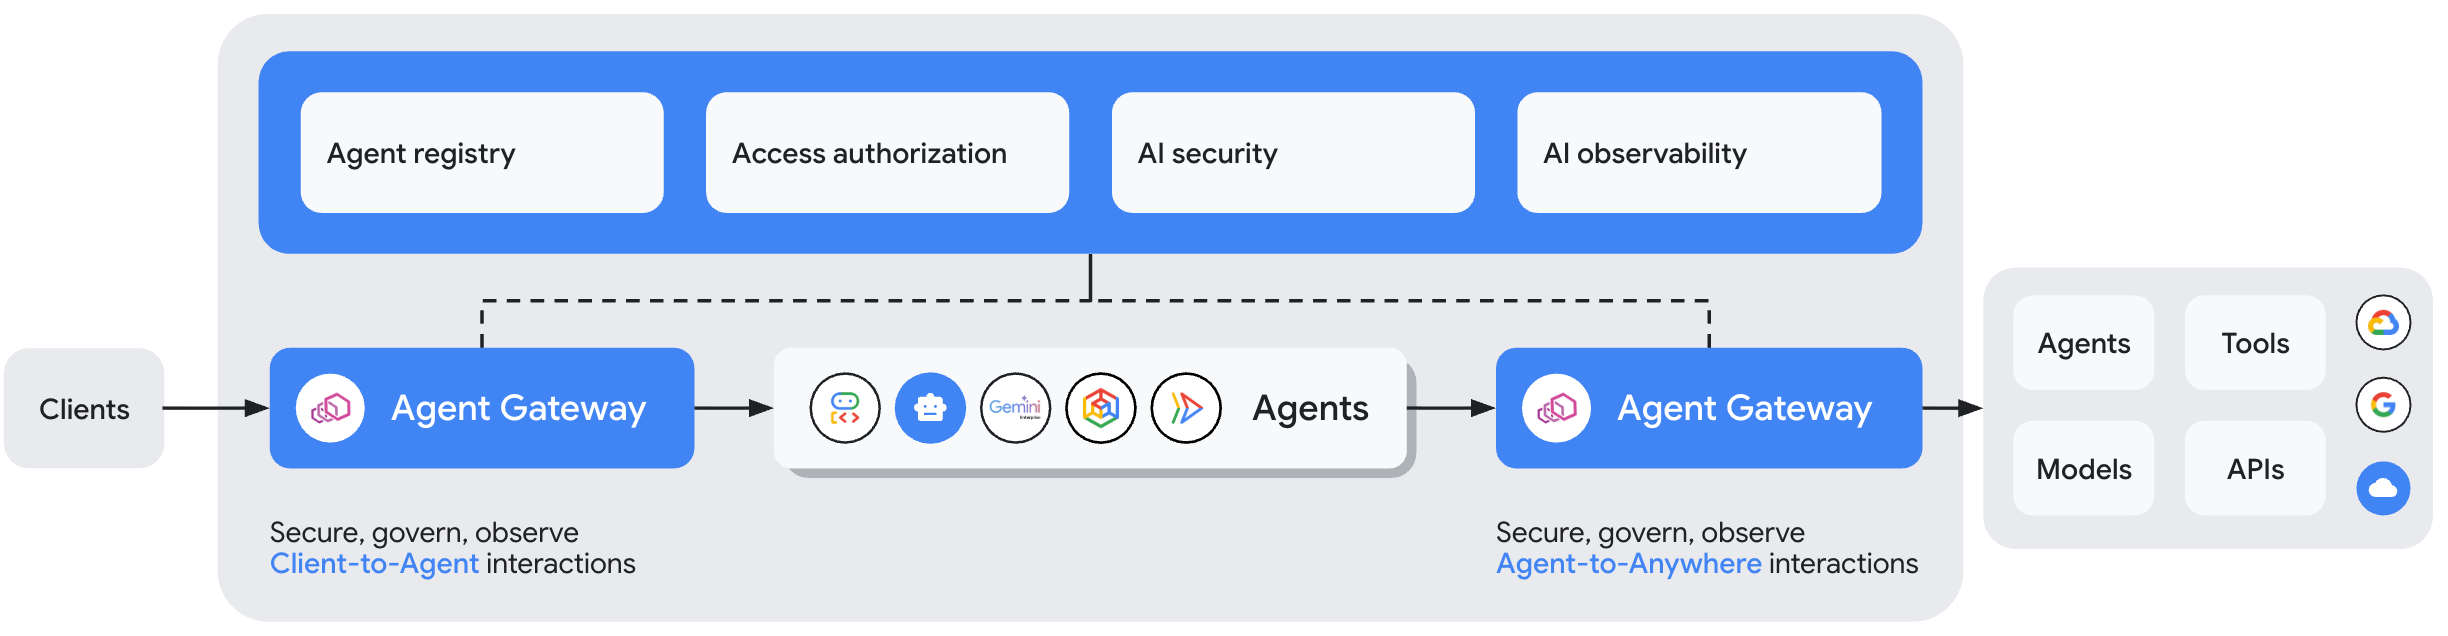
下表摘要列出 Agent Gateway 針對各存取路徑支援的管理控制項:
下表摘要說明各個控管存取路徑中,每個控管元件扮演的角色:
| 管理層 | 用戶端至代理 | 代理至任意目的地 |
|---|---|---|
| 身分證明文件 | 用戶端傳遞至閘道的用戶端身分或使用者憑證。 | 指派給代理的代理身分 (SPIFFE ID 或 WIF 權杖),與工作負載繫結。 |
| Agent Registry | 不適用於「用戶端至代理」模式。 | 註冊傳出目標目的地資源 (工具、MCP 伺服器、代理)。 |
| 存取控管政策 | ||
| IAM 統一存取政策 | 在閘道根據傳入的用戶端身分和目標代理進行評估。 | 由 Identity-Aware Proxy (IAP) 和主體存取邊界 (PAB) 政策評估,依據為代理身分和目的地。 |
| Model Armor 防護機制 | 即時掃描傳入的用戶端提示,找出提示詞注入、越獄和有害內容。 | 檢查傳出的工具酬載和代理回覆,防止敏感資料外洩。 |
| 語意管理政策 | 評估用戶端要求是否符合自然語言限制。 | 評估自然語言限制,確保符合傳出工具動作和代理委派作業。 |
Agent Gateway 如何強制執行政策
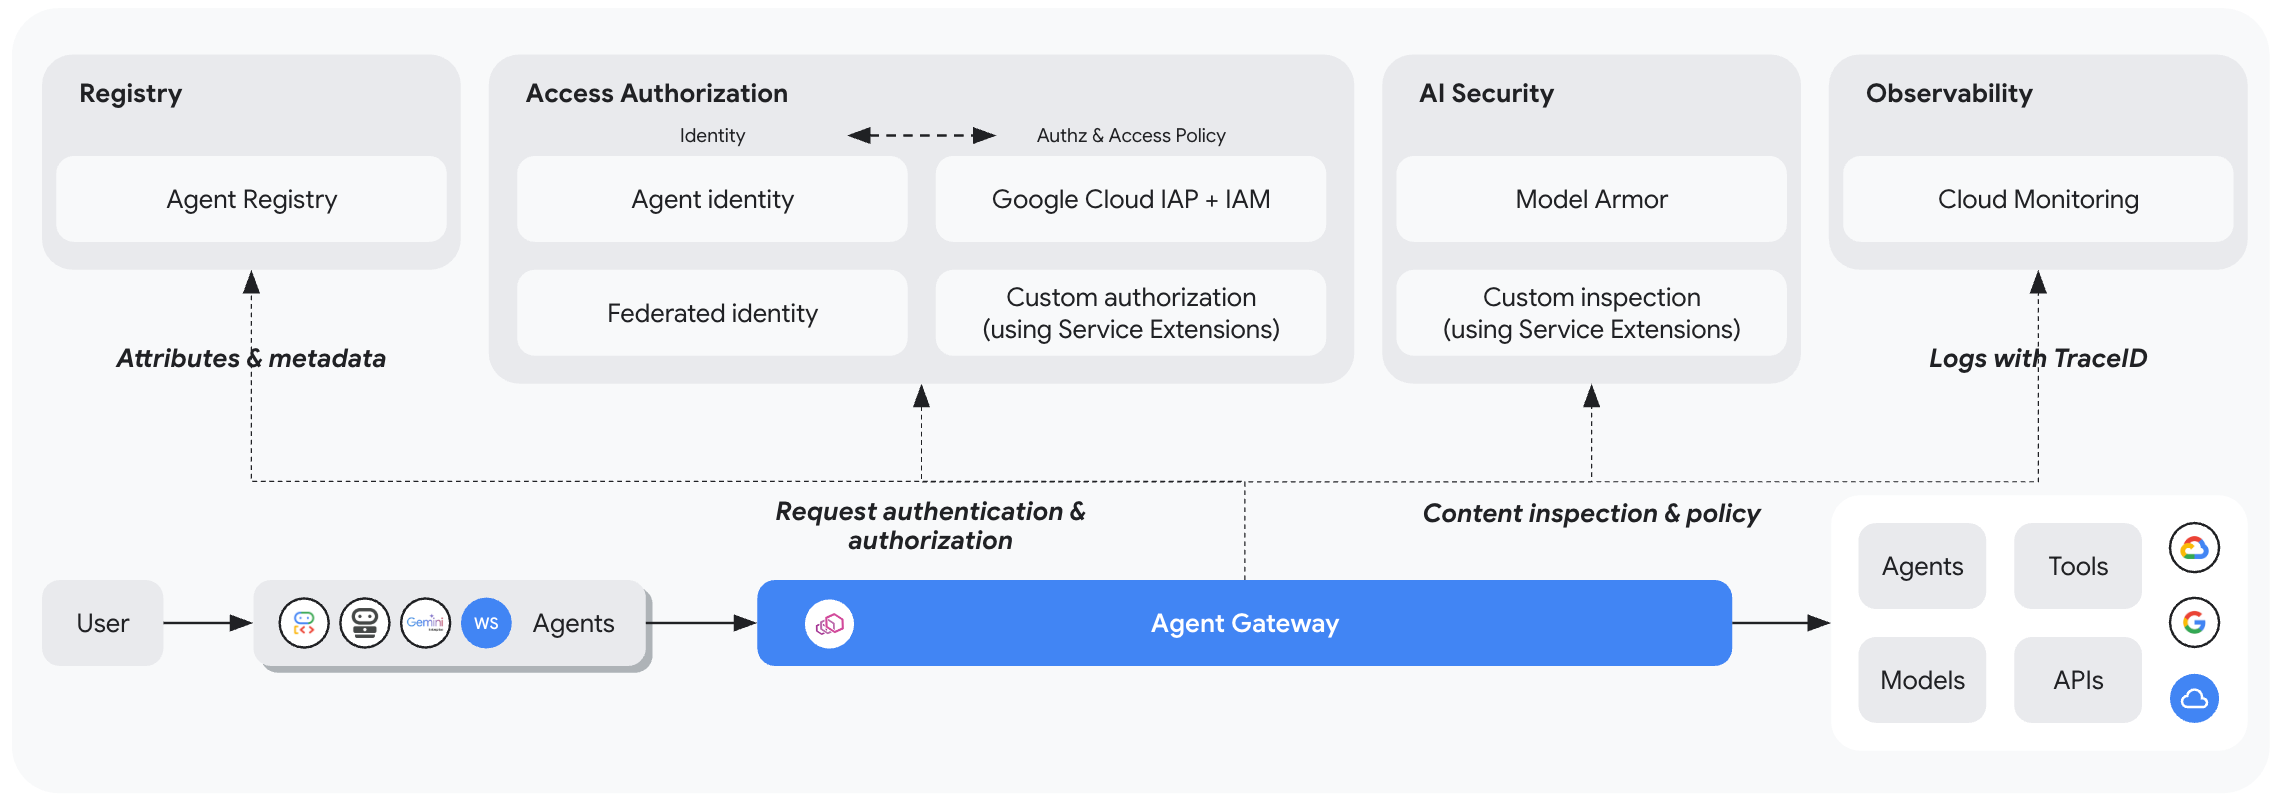
通過 Agent Gateway 的流量會根據流量方向,接受特定政策評估。以下各節將概述傳入和傳出要求通過 Agent Gateway 的事件順序。
用戶端至代理強制執行
在用戶端對代理模式 (僅支援部署於 Agent Runtime 的代理) 中,向 Agent Gateway 管理的代理提出的要求會依序發生下列事件:
- 用戶端要求:用戶端 (例如 CLI、網頁應用程式或開發人員工具) 向代理傳送要求。要求會由以用戶端對代理模式運作的 Agent Gateway 攔截,該閘道會做為代理的前端。
- 要求檢查:Agent Gateway 會使用附加至閘道的授權政策評估要求。
- Model Armor:即時掃描傳入的使用者提示詞,封鎖提示詞注入式攻擊、越獄和有害內容。
- 語意治理政策 (如已設定,而非 Model Armor):根據傳入要求評估自然語言限制。
- 要求轉送:如果所有檢查都通過,Agent Gateway 會將要求轉送至 Agent Runtime 中的目標目的地。
強制執行代理至任意目的地
在 Agent Runtime 或 Gemini Enterprise 中執行的代理,向外部工具、MCP 伺服器或其他代理傳送外撥通話時,要求會依序經過下列事件:
- 傳出要求和攔截:代理 (由指派的代理身分識別) 傳送傳出呼叫。要求會由在「代理至任何位置」模式下運作的 Agent Gateway 攔截。
- IAM、主體存取邊界和 IAP 政策驗證:IAP 會驗證是否有 IAM 存取政策,授予代理身分
iap.resources.egressViaIAP權限來存取目的地。系統也會評估套用至代理身分的主體存取邊界政策。受主體存取邊界政策規範的代理身分,只能存取這些政策中指定的資源,嚴格限制代理只能在指定的存取邊界內運作。 - Agent Registry 驗證:Agent Gateway 會驗證目標目的地資源是否已在 Agent Registry 註冊 (如果目的地未註冊,則會解析目標端點網址)。建議您在代理註冊資料庫中註冊目的地,以便強制執行精細的個別資源存取政策和工具層級控管機制。如果目的地未在代理儲存庫註冊,則必須有明確的 IAM 存取權政策,指定目標網址。根據預設,如果沒有相符的存取政策,要求就會遭到拒絕。
要求檢查:如果通過上述檢查,Agent Gateway 會根據您可能設定的其他安全防護措施,評估要求:
- Model Armor:檢查工具酬載和代理回覆,防範提示詞注入和敏感資料外洩。
- 語意管理政策:評估自然語言限制 (NLC) 是否符合工具叫用和代理動作。
- 將授權委派給自訂授權引擎:您可以使用 Service Extensions,將授權決策委派給自訂授權引擎。視設定的授權政策而定,一或多個授權引擎可能會允許或拒絕要求。
轉送要求:如果所有檢查都通過,Agent Gateway 會將要求轉送至目標目的地。
在 Agent Platform 部署 Agent Gateway
如要為 Google 代管的執行階段部署及設定 Agent Gateway,請按照一般設定主題設定閘道基礎架構和存取權政策,然後參閱執行階段專屬指南,轉送代理工作負載的流量。
一般設定和政策設定
- 設定 Agent Gateway:瞭解如何建立
agentGateways資源、指派代理身分、在 Agent Registry 註冊目的地工具,以及附加存取權政策。 - 設定 Agent Gateway 的虛擬私有雲連線:瞭解如何設定私人虛擬私有雲連線,讓 Agent Gateway 將傳出流量傳送至虛擬私有雲網路中的資源。
- 委派授權:瞭解如何設定授權政策和擴充功能,將流量決策委派給 IAP、Model Armor、semantic governance policy 或自訂 Service Extensions 引擎。
執行階段專屬流量轉送
- 透過 Agent Gateway 轉送執行階段流量:瞭解如何設定 Agent Runtime 代理,透過 Agent Gateway 轉送傳入 (用戶端到代理) 和傳出 (代理到任何位置) 流量。
- 透過 Agent Gateway 轉送 Gemini Enterprise 流量:瞭解如何設定 Gemini Enterprise 應用程式,在連線至外部工具和 API 時,透過 Agent Gateway 轉送流量。
限制
Agent Platform 的 Agent Gateway 有下列限制:
- Gemini Enterprise 不支援「用戶端到代理」模式。
- 每個 Agent Gateway 執行個體最多可管理 5,000 個在 Agent Registry 註冊的資源。
- 請參閱下列頁面,瞭解所選部署作業和功能的相關限制: