

Die Gemini Enterprise Agent Platform bietet eine umfassende Suite von Funktionen für den gesamten Lebenszyklus der Agentenentwicklung, mit denen Entwickler und Unternehmen ihre agentischen Anwendungen erstellen, skalieren, verwalten und optimieren können.
Die Governance bietet den Rahmen für das Erkennen, Sichern und Prüfen von KI-Agenten und ihrer zugrunde liegenden Infrastruktur in großem Maßstab. Wenn Unternehmen komplexe agentische Workflows bereitstellen, dient die Govern-Suite als zentrale Kommandozentrale für Administratoren und Sicherheitsteams, um den Überblick zu behalten.
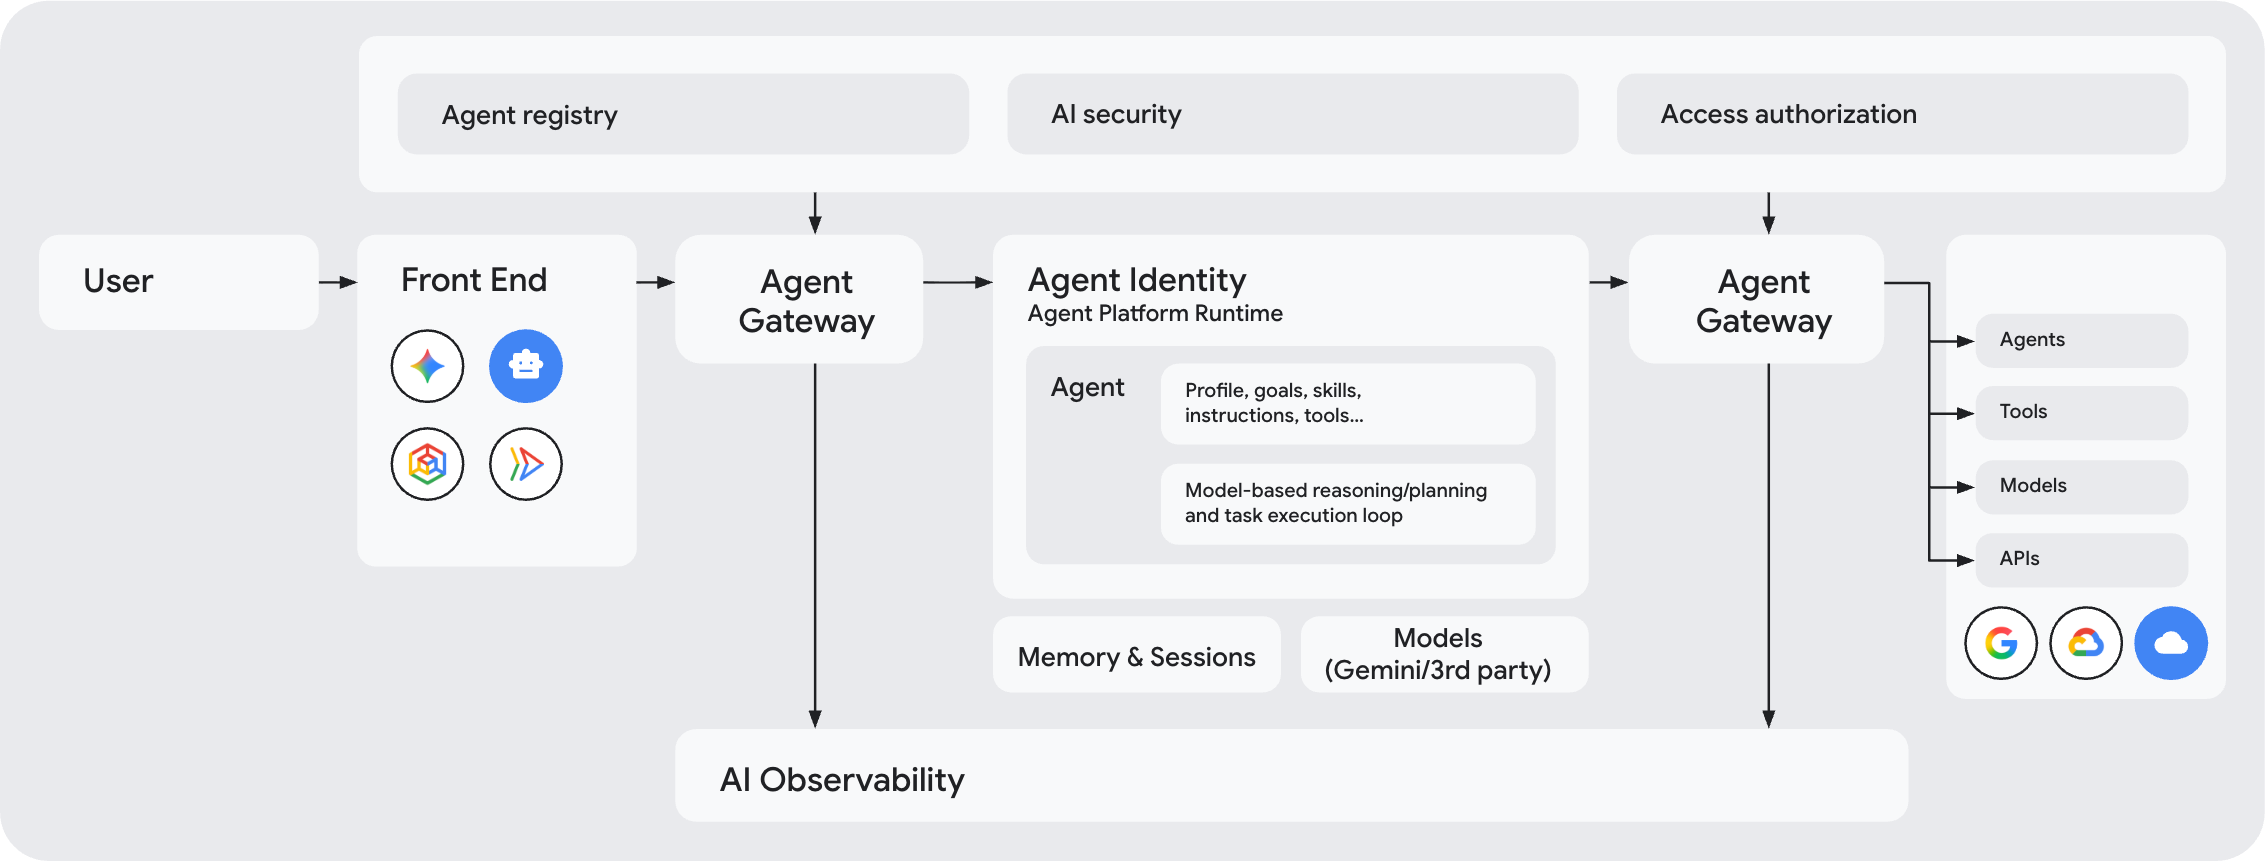
Zentrale Governance-Komponenten
Die folgenden Komponenten der Agent-Plattform arbeiten zusammen, um eine einheitliche Architektur für die Agent-Governance bereitzustellen:
Agent Identity (Wer hat die Anfrage gestellt?): Weist jedem KI-Agenten eine eindeutige, sichere ID (eine SPIFFE-ID) zu. Diese Identität dient als digitale Signatur des KI-Agenten für Authentifizierung, Zugriffssteuerung und Auditing.
Agentenidentitäten sind standardmäßig durch kontextsensitiven Zugriff geschützt, der eine kryptografische End-to-End-Authentifizierung mithilfe von mTLS und DPoP erzwingt.
Agent Registry (Welche Ziele sind genehmigt?): Dient als zentrales Verzeichnis für alle genehmigten KI-Agenten, Tools, MCP-Server (Model Context Protocol) und Endpunkte (z. B. wichtige Cloud de Confiance -APIs) in Ihrer Organisation. Agent Gateway verwendet dieses Verzeichnis, um Berechtigungen zu prüfen, bevor Verbindungen zugelassen werden.
Richtlinien (Welche Aktionen sind zulässig?): Sie können umfangreiche agentische Sicherheits- und Governance-Richtlinien implementieren, mit denen Sie steuern, welche Agenten auf bestimmte Ressourcen zugreifen können und welche Inhalte weitergegeben werden dürfen:
- IAM Unified Access Policies: Zugriffsregeln, die die Identität eines KI-Agenten mit genehmigten Tools und Endpunkten in Agent Registry verknüpfen. Standardmäßig werden alle Verbindungen blockiert, sofern nicht eine explizite IAM-Richtlinie Zugriff gewährt.
- Model Armor: Sicherheitsfilter für Inhalte, die an Gateways angehängt sind. Model Armor scannt Nutzer-Prompts und Toolantworten in Echtzeit, um Prompt-Injection-Angriffe, Datenlecks mit sensiblen Daten und schädliche Inhalte zu blockieren.
- Semantische Governance-Richtlinien: Regeln in natürlicher Sprache, die festlegen, wie Agenten Tools verwenden. Sie setzen Geschäftsregeln zur Laufzeit durch, um zu verhindern, dass KI-Agenten unbeabsichtigte Aktionen ausführen, z. B. unsichere Kombinationen von Tools ausführen.
- Richtlinien für die Tokenverwaltung: Richtlinien, die die Tokennutzung von Large Language Models (LLMs) überwachen und zuordnen und gemeinsame Tokenbudgets für Ihre Agenten und Anwendungen erzwingen, um einen unkontrollierten Tokenverbrauch und unerwartete Kostenspitzen zu verhindern.
- Benutzerdefinierte Autorisierungs-Engines: Benutzerdefinierte Autorisierungserweiterungen, mit denen Sie Autorisierungsentscheidungen mithilfe von Diensterweiterungen an Drittanbietersysteme delegieren können.
Intern werden alle diese Richtlinientypen mithilfe von Autorisierungsrichtlinien oder Erweiterungsbindungen erzwungen, die über Service Extensions verwaltet werden.
Agent Gateway (Wo werden Richtlinien durchgesetzt?): Dient als Haupteingangs- und -ausgangspunkt für den Netzwerkverkehr zwischen Clients und Agents sowie zwischen Agents und beliebigen anderen Zielen. Er verwaltet verschlüsselte Verbindungen (mTLS), übersetzt Protokolle (wie MCP, REST und gRPC) und wendet Richtlinienprüfungen auf den gesamten Traffic an. Weitere Informationen finden Sie unter So setzt das Agent-Gateway Richtlinien durch.
Beobachtbarkeit von KI-Agenten: Das Agent Gateway generiert Beobachtbarkeitstelemetrie für alle Interaktionen von KI-Agenten auf der Netzwerkschicht und exportiert sie in die Beobachtbarkeit von KI-Agenten, um Ihnen einen umfassenden Einblick in die Aktionen von KI-Agenten zu geben.
Empfohlene Reihenfolge der Konfiguration
Damit die Bereitstellung reibungslos verläuft, empfehlen wir, beim Einrichten einer verwalteten Agent Platform-Umgebung die folgende Reihenfolge einzuhalten:
Agentenidentitäten bereitstellen: Stellen Sie Workload Identities (SPIFFE-IDs) für Ihre Agenten bereit. Eine Anleitung finden Sie unter Agentenidentitäten.
Ziele in Agent Registry registrieren: Registrieren Sie Zieltools, MCP-Server, Endpunkte und KI-Agenten in Agent Registry. Eine Anleitung finden Sie unter Agent Registry.
IAM-Richtlinien konfigurieren: Definieren Sie IAM-Zugriffsrichtlinien, die Agentenidentitäten (SPIFFE-IDs) Zugriff auf wichtige Plattform-APIs und Ihre registrierten Ziele gewähren. Eine Anleitung finden Sie unter IAM-Zugriffsrichtlinien konfigurieren.
Model Armor-Vorlagen konfigurieren: Richten Sie Vorlagen für die Inhaltssicherheit ein, um Prompt-Nutzlasten und Tool-Antworten auf Prompt Injections, Jailbreaks und Lecks sensibler Daten zu prüfen. Eine Anleitung finden Sie unter Model Armor konfigurieren.
Semantische Governance-Richtlinien konfigurieren: Definieren Sie Einschränkungen in natürlicher Sprache, die die Toolnutzung regeln und unsichere Toolkombinationen zur Laufzeit verhindern. Eine Anleitung finden Sie unter Semantische Governance-Richtlinien konfigurieren.
Agent Gateway bereitstellen und Traffic überwachen: Stellen Sie Agent Gateway bereit, um Traffic abzufangen. Wenn Sie einen der Zugriffssteuerungsmechanismen im Audit-Modus aktiviert haben, prüfen Sie die Logs in Cloud Logging, um sicherzustellen, dass der Zugriff wie erwartet ausgewertet wird, bevor Sie Ihre Richtlinien in den aktiven Erzwingungsstatus überführen. Eine Anleitung finden Sie unter Agent Gateway einrichten.
Agent Registry, Sicherheit und Freigabe
Agent Registry
Agent Registry ist ein zentraler Katalog, in dem Sie Server, Tools und KI-Agenten in Google Cloud speichern, erkennen und verwalten können.
Agentenidentität
Mit der Agent-Identität können sich Agents sicher bei Cloud-Ressourcen, Endpunkten und anderen Agents authentifizieren und dabei in ihrem eigenen Namen oder im Namen des Endnutzers agieren.
Sicherheit
Mit der Google Agent Platform können Sie dafür sorgen, dass Ihre KI-Agenten sicher und zuverlässig sind.
Agentenbeziehungen ansehen
Echtzeitbeziehungen und Trafficflüsse zwischen allen KI-Agenten und MCP-Servern, die in Agent Registry bekannt sind, ansehen.
Richtlinien
Richtlinien für die semantische Governance konfigurieren
Semantische Governance-Richtlinien bieten eine zusätzliche Sicherheitsebene, um sicherzustellen, dass die Aktionen des KI-Agenten der Nutzerabsicht und den Einschränkungen der Organisation entsprechen.
Agent Gateway
Agent Runtime-Traffic über Agent Gateway weiterleiten
Hier erfahren Sie, wie Sie Agent Runtime-Traffic über Agent Gateway weiterleiten, um eine sichere und verwaltete Verbindung zu ermöglichen.
Codelab: Agentische Arbeitslasten mit der Agent Platform verwalten
Hier erfahren Sie, wie Sie agentische Arbeitslasten mit Agent Gateway auf der Gemini Enterprise Agent Platform verwalten.
Codelab: Agent Gateway-Egress von Agent Runtime zu Google MCP-Servern
Hier erfahren Sie mehr über die Governance für ausgehenden Traffic von Agent Gateway für KI-Agenten, die auf MCP-Server (Model Context Protocol) von Google Cloud zugreifen.
Codelab: Agent Gateway-Egress von Agent Runtime zu externen MCP-Servern
Informationen zur Governance für ausgehenden Traffic von Agent Gateway für KI-Agenten, die auf externe MCP-Server zugreifen.
Codelab: Agent Gateway-Egress von Agent Runtime zu VPC-Netzwerken
Informationen zur Governance für ausgehenden Traffic von Agent Gateway für KI-Agenten, die auf Ziele in einem VPC-Netzwerk zugreifen.
Codelab: Agent Gateway-Governance mit projektübergreifender Agent Runtime
Informationen zur Agent Gateway-Governance für projektübergreifende Agent Runtime-Agenten.
Codelab: Agent Gateway-Egress von Gemini Enterprise zu benutzerdefinierten MCP-Servern
Informationen zum Einrichten der Governance für ausgehenden Traffic für private Agent-Gateways für Gemini Enterprise.
Agent Gateway – Übersicht
Verschaffen Sie sich einen Überblick über das KI-Agenten-Gateway.
Autorisierung für Agent Gateway delegieren
Hier erfahren Sie, wie Sie die Autorisierung für Agent Gateway an IAP, Model Armor oder Ihren eigenen benutzerdefinierten Autorisierungsdienst delegieren.
Fehlerbehebung für Agent Gateway
Informationen zur Fehlerbehebung bei der Verbindung mit dem KI-Agenten-Gateway.
Gemini Enterprise-Traffic über das Agent Gateway weiterleiten
Informationen zum Weiterleiten von Gemini Enterprise-Traffic über Agent Gateway.
Sicherheit
Codelab: Sichere cloudübergreifende agentische KI-Anwendungen
Im Codelab „Securing Cross-Cloud Agentic AI Applications“ erfahren Sie, wie Sie Ihre agentischen Anwendungen schützen können.
Whitepaper: Sichere Multi-Agenten-Systeme in Google Cloud erstellen
Hier erfahren Sie, wie Sie sichere Multi-Agenten-Architekturen auf der Gemini Enterprise Agent Platform von Google Cloud erstellen.
Model Armor auf einem Gateway konfigurieren
Informationen zum Konfigurieren von Model Armor auf einem Gateway.