

I servizi Gemini Enterprise Agent Platform che hanno un segno di spunta nella colonna Accesso privato ai servizi della tabella Opzioni di accesso privato per Gemini Enterprise Agent Platform richiedono la connessione ai relativi servizi tramite l'accesso privato ai servizi.
Questi servizi Gemini Enterprise Agent Platform gestiti da Google supportano la comunicazione bidirezionale con i workload on-premise, multi-cloud e VPC di un consumer di servizi.
Questa comunicazione privata avviene esclusivamente tramite indirizzi IP interni. Le istanze VM non hanno bisogno di accesso a internet o di indirizzi IP esterni per raggiungere i servizi disponibili tramite l'accesso privato ai servizi.
Gemini Enterprise Agent Platform fornisce servizi ospitati in una rete VPC gestita da Google. L'accesso privato ai servizi ti consente di raggiungere gli indirizzi IP interni di questi servizi Gemini Enterprise Agent Platform e di terze parti tramite una connessione di peering di rete VPC.
Il seguente diagramma mostra un'architettura di addestramento personalizzato in cui le API Agent Platform per i job di addestramento e i job di pipeline sono abilitate e gestite in un progetto di servizio (serviceproject) nell'ambito di un deployment di VPC condiviso.
Il deployment di questi componenti viene eseguito come Infrastructure as a Service (IaaS) gestito da Google nella rete VPC del producer di servizi.
La rete VPC del consumer di servizi (hostproject) accede a questi servizi tramite una connessione di accesso privato ai servizi.
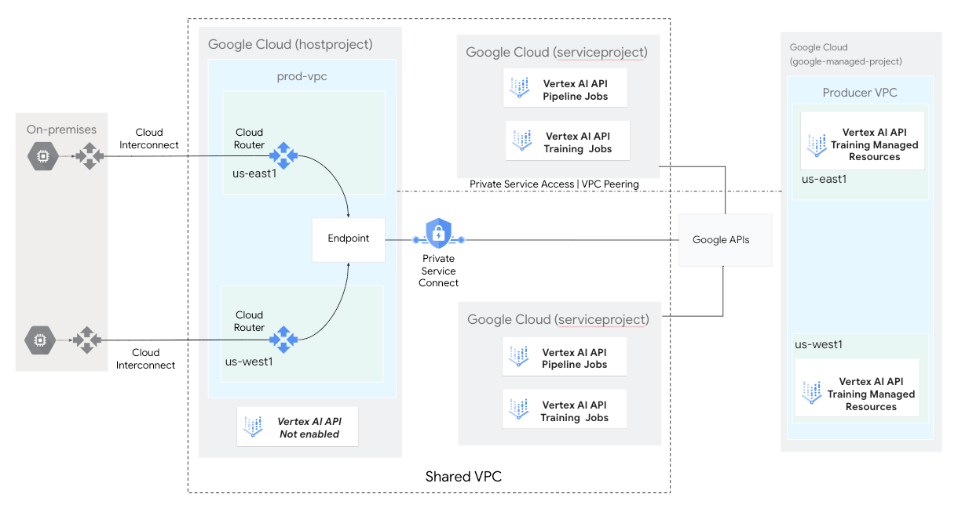
Opzioni di deployment dell'accesso privato ai servizi
Puoi creare una nuova connessione privata o modificarne una esistente. Prima di configurare l'accesso privato ai servizi, leggi le considerazioni per la scelta di una rete VPC e di un intervallo di indirizzi IP.
Per creare una nuova connessione privata, devi prima creare un intervallo IP allocato e poi creare una connessione privata tra la tua rete VPC e i servizi Gemini Enterprise Agent Platform gestiti da Google.
In alternativa, puoi modificare una connessione esistente. Per saperne di più, consulta Modifica una connessione privata.
Suggerimenti per le subnet di Gemini Enterprise Agent Platform
La tabella seguente elenca gli intervalli di subnet consigliati per i servizi Gemini Enterprise Agent Platform.
| Funzionalità di Gemini Enterprise Agent Platform | Intervallo di subnet consigliato |
|---|---|
| Pipeline di Gemini Enterprise Agent Platform | /21 |
| Job di addestramento personalizzato | /19 |
| Query online di Vector Search | /16 |
| Endpoint di accesso privato ai servizi | /21 |
Considerazioni sul deployment
Di seguito sono riportate alcune considerazioni importanti che influiscono sul modo in cui stabilisci la comunicazione tra i tuoi workload on-premise, multi-cloud e VPC e i servizi della piattaforma Gemini Enterprise Agent Platform gestiti da Google.
Annuncio IP
Devi annunciare l'intervallo di subnet di accesso privato ai servizi dal router Cloud come route annunciata personalizzata. Per saperne di più, consulta Annuncia intervalli IP personalizzati.
Peering di rete VPC
La rete del producer di servizi potrebbe non avere le route corrette per indirizzare il traffico alla tua rete on-premise. Per impostazione predefinita, la rete del producer di servizi apprende solo le route di subnet dalla tua rete VPC. Pertanto, qualsiasi richiesta che non proviene da un intervallo IP della subnet viene ignorata dal producer di servizi.
Per questo motivo, nella tua rete VPC, devi aggiornare la connessione in peering per esportare le route personalizzate nella rete del producer di servizi. L'esportazione delle route invia tutte le route statiche e dinamiche idonee presenti nella tua rete VPC, ad esempio le route alla tua rete on-premise, alla rete del producer di servizi. La rete del producer di servizi le importa automaticamente e può quindi inviare il traffico alla tua rete on-premise tramite la rete VPC.
Regole firewall
Devi aggiornare le regole firewall per la rete VPC che connette i tuoi ambienti on-premise e multicloud a Cloud de Confiance by S3NS per consentire il traffico in entrata e in uscita verso le subnet di accesso privato ai servizi.