

בשירותים של Gemini Enterprise Agent Platform שמופיע לידם סימן וי בעמודה Private services access בטבלה Private access options for Gemini Enterprise Agent Platform, צריך להתחבר לשירותים דרך גישה לשירותים פרטיים.
השירותים האלה של Gemini Enterprise Agent Platform, שמנוהלים על ידי Google, תומכים בתקשורת דו-כיוונית עם עומסי עבודה מקומיים, מרובי-עננים ו-VPC של צרכן השירות.
התקשורת הפרטית הזו מתבצעת רק באמצעות כתובות IP פנימיות. מכונות וירטואליות לא צריכות גישה לאינטרנט או כתובות IP חיצוניות כדי להגיע לשירותים שזמינים דרך גישה לשירותים פרטיים.
פלטפורמת Gemini Enterprise Agent Platform מספקת שירותים שמתארחים ברשת VPC בניהול Google. גישה לשירותים פרטיים מאפשרת לכם להגיע לכתובות ה-IP הפנימיות של Gemini Enterprise Agent Platform ושל שירותי צד שלישי דרך חיבור בין רשתות VPC שכנות (peering).
בתרשים הבא מוצגת ארכיטקטורה של אימון בהתאמה אישית, שבה ממשקי ה-API של Agent Platform למשימות אימון ולמשימות צינור עיבוד נתונים מופעלים ומנוהלים בפרויקט שירות (serviceproject) כחלק מפריסה של VPC משותף.
הרכיבים האלה נפרסים כתשתית כשירות (IaaS) בניהול Google ברשת ה-VPC של הבעלים של השירות המנוהל.
רשת ה-VPC של צרכן השירות (hostproject) ניגשת לשירותים האלה דרך חיבור של גישה לשירותים פרטיים.
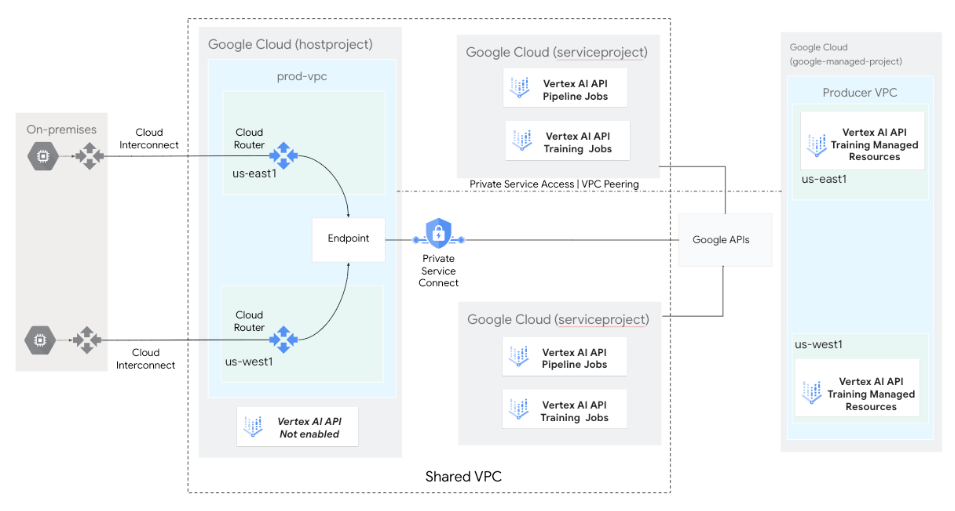
אפשרויות פריסה של גישה לשירותים פרטיים
אתם יכולים ליצור חיבור פרטי חדש או לשנות חיבור קיים. לפני שאתם מגדירים גישה לשירותים פרטיים, חשוב שתבינו את השיקולים לבחירת רשת VPC וטווח כתובות IP.
כדי ליצור חיבור פרטי חדש, קודם צריך ליצור טווח כתובות IP מוקצה ואז ליצור חיבור פרטי בין רשת ה-VPC לבין שירותי Gemini Enterprise Agent Platform שמנוהלים על ידי Google.
אפשר גם לשנות חיבור קיים. מידע נוסף זמין במאמר שינוי חיבור פרטי.
המלצות לרשתות משנה ב-Gemini Enterprise Agent Platform
בטבלה הבאה מפורטים טווחי רשתות המשנה המומלצים לשירותי Gemini Enterprise Agent Platform.
| תכונה של פלטפורמת הסוכנים של Gemini Enterprise | טווח מומלץ של רשתות משנה |
|---|---|
| Gemini Enterprise Agent Platform Pipelines | /21 |
| משימות אימון בהתאמה אישית | /19 |
| שאילתות אונליין ב-חיפוש וקטורי | /16 |
| נקודות קצה של גישה לשירותים פרטיים | /21 |
שיקולים בפריסה
בהמשך מפורטים כמה שיקולים חשובים שמשפיעים על האופן שבו יוצרים תקשורת בין עומסי העבודה המקומיים, בסביבות מרובות-עננים וב-VPC לבין שירותי Gemini Enterprise Agent Platform שמנוהלים על ידי Google.
פרסום כתובת IP
צריך לפרסם את טווח תת-הרשת של הגישה לשירותים פרטיים מ-Cloud Router כנתיב מותאם אישית שמפורסם. מידע נוסף זמין במאמר פרסום טווחי כתובות IP בהתאמה אישית.
קישור בין רשתות VPC שכנות (peering)
יכול להיות שברשת של הבעלים של השירות המנוהל אין את הנתיבים הנכונים להפניית תנועה לרשת המקומית שלכם. כברירת מחדל, הרשת של הבעלים של השירות המנוהל לומדת רק את הנתיבים של רשת המשנה מרשת ה-VPC שלכם. לכן, כל בקשה שלא מגיעה מטווח כתובות IP של רשת משנה נדחית על ידי הבעלים של השירות המנוהל.
לכן, ברשת ה-VPC צריך לעדכן את חיבור ה-peering כדי לייצא נתיבים בהתאמה אישית לרשת של הבעלים של השירות המנוהל. ייצוא של מסלולים שולח את כל המסלולים הסטטיים והדינמיים שעומדים בקריטריונים ונמצאים ברשת ה-VPC, כמו מסלולים לרשת המקומית, לרשת של הבעלים של השירות המנוהל. הרשת של הבעלים של השירות המנוהל מייבאת אותם באופן אוטומטי, ואז יכולה לשלוח תנועה בחזרה לרשת המקומית דרך רשת ה-VPC.
כללי חומת אש
צריך לעדכן את הכללים של חומת האש ברשת ה-VPC שמחברת את הסביבות המקומיות והסביבות בכמה עננים ל- Cloud de Confiance by S3NS , כדי לאפשר תעבורת נתונים נכנסת מתת-רשתות של גישה לשירותים פרטיים ותעבורת נתונים יוצאת אליהן.