

Layanan Gemini Enterprise Agent Platform yang memiliki tanda centang di kolom Private services access pada tabel Private access options for Gemini Enterprise Agent Platform mengharuskan Anda untuk terhubung ke layanan tersebut melalui akses layanan pribadi.
Layanan Gemini Enterprise Agent Platform yang dikelola Google ini mendukung komunikasi dua arah dengan workload lokal, multicloud, dan VPC konsumen layanan.
Komunikasi pribadi ini terjadi secara eksklusif menggunakan alamat IP internal. Instance VM tidak memerlukan akses internet atau alamat IP eksternal untuk menjangkau layanan yang tersedia melalui akses layanan pribadi.
Gemini Enterprise Agent Platform menyediakan layanan yang dihosting di jaringan VPC yang dikelola Google. Akses layanan pribadi memungkinkan Anda menjangkau alamat IP internal Gemini Enterprise Agent Platform dan layanan pihak ketiga ini melalui koneksi Peering Jaringan VPC.
Diagram berikut menunjukkan arsitektur
pelatihan kustom
dengan Agent Platform API untuk tugas pelatihan dan
tugas pipeline diaktifkan dan dikelola dalam project layanan
(serviceproject) sebagai bagian dari deployment VPC Bersama.
Komponen ini di-deploy sebagai Infrastructure-as-a-Service (IaaS) yang dikelola Google di jaringan VPC produsen layanan.
Jaringan VPC konsumen layanan (hostproject) mengakses layanan ini melalui koneksi akses layanan pribadi.
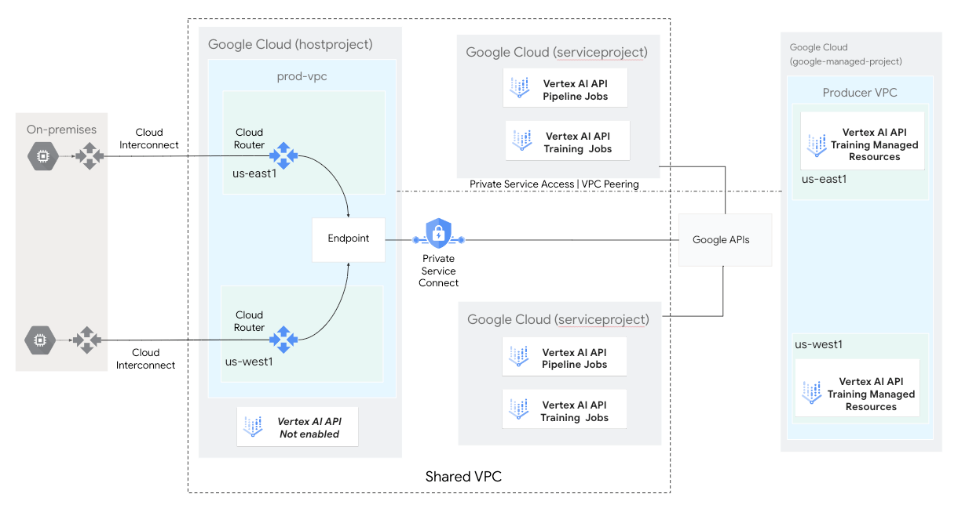
Opsi deployment akses layanan pribadi
Anda dapat membuat koneksi pribadi baru atau mengubah koneksi yang ada. Sebelum mengonfigurasi akses layanan pribadi, pahami pertimbangan untuk memilih jaringan VPC dan rentang alamat IP.
Untuk membuat koneksi pribadi baru, Anda harus membuat rentang IP yang dialokasikan terlebih dahulu, lalu membuat koneksi pribadi antara jaringan VPC Anda dan layanan Gemini Enterprise Agent Platform yang dikelola Google.
Atau, Anda dapat mengubah koneksi yang ada. Untuk mengetahui informasi selengkapnya, lihat Mengubah koneksi pribadi.
Rekomendasi subnet Gemini Enterprise Agent Platform
Tabel berikut mencantumkan rentang subnet yang direkomendasikan untuk layanan Gemini Enterprise Agent Platform.
| Fitur Gemini Enterprise Agent Platform | Rentang subnet yang direkomendasikan |
|---|---|
| Gemini Enterprise Agent Platform Pipelines | /21 |
| Tugas pelatihan kustom | /19 |
| Kueri online Penelusuran Vektor | /16 |
| Endpoint akses layanan pribadi | /21 |
Pertimbangan deployment
Berikut adalah beberapa pertimbangan penting yang memengaruhi cara Anda membangun komunikasi antara workload lokal, multicloud, dan VPC serta layanan Gemini Enterprise Agent Platform yang dikelola Google.
Pemberitahuan IP
Anda harus memberitahukan rentang subnet akses layanan pribadi dari Cloud Router sebagai rute kustom yang diberitahukan. Untuk mengetahui informasi selengkapnya, lihat Memberitahukan rentang IP kustom.
Peering Jaringan VPC
Jaringan produsen layanan mungkin tidak memiliki rute yang tepat untuk mengarahkan traffic ke jaringan lokal Anda. Secara default, jaringan produsen layanan hanya mempelajari rute subnet dari jaringan VPC Anda. Oleh karena itu, permintaan apa pun yang bukan dari rentang IP subnet akan dihapus oleh produsen layanan.
Karena alasan ini, di jaringan VPC, Anda harus memperbarui koneksi peering untuk mengekspor rute kustom ke jaringan produsen layanan. Mengekspor rute akan mengirimkan semua rute statis dan dinamis yang memenuhi syarat yang berada di jaringan VPC Anda, seperti rute ke jaringan lokal, ke jaringan produsen layanan. Jaringan produsen layanan akan otomatis mengimpor rute tersebut, lalu dapat mengirim traffic kembali ke jaringan lokal Anda melalui jaringan VPC.
Aturan firewall
Anda harus memperbarui aturan firewall untuk jaringan VPC yang menghubungkan lingkungan lokal dan multicloud Anda ke Cloud de Confiance by S3NS untuk mengizinkan traffic masuk dari dan traffic keluar ke subnet akses layanan pribadi.