

Gespeicherte Abfragen erstellen
Mit gespeicherten Abfragen können Sie den SQL-Code, den Sie im Abfrageeditor schreiben, speichern und für andere Nutzer freigeben, damit Ihr Team Abfragen wiederverwenden und gemeinsam daran arbeiten kann. Gespeicherte Abfragen sind BigQuery Studio-Code-Assets, die auf Dataform basieren.
Weitere Informationen zum Löschen gespeicherter Abfragen und zum Verwalten des gespeicherten Abfrageverlaufs finden Sie unter Gespeicherte Abfragen verwalten.
Erforderliche Berechtigungen
Legen Sie die entsprechenden Berechtigungen fest, um gespeicherte Abfragen zu erstellen, zu bearbeiten oder anzuzeigen.
Alle Nutzer mit der Rolle „Dataform-Administrator“ (roles/dataform.admin) haben Inhaberzugriff auf alle gespeicherten Abfragen, die im Projekt erstellt wurden.
Weitere Informationen zu BigQuery Identity and Access Management (IAM) finden Sie unter Zugriffssteuerung mit IAM.
Berechtigungen zum Erstellen gespeicherter Abfragen
Zum Erstellen und Ausführen gespeicherter Abfragen benötigen Sie folgende IAM-Berechtigungen:
dataform.locations.getdataform.locations.listdataform.repositories.listdataform.repositories.create
Sie können diese Berechtigungen über die folgenden IAM-Rollen abrufen:
- BigQuery-Jobnutzer (
roles/bigquery.jobUser) - BigQuery Read Session-Nutzer (
roles/bigquery.readSessionUser) - Code Creator (
roles/dataform.codeCreator)
Berechtigungen zum Bearbeiten gespeicherter Abfragen
Zum Bearbeiten und Ausführen von gespeicherten Abfragen benötigen Sie die folgenden IAM-Rollen:
- BigQuery-Jobnutzer (
roles/bigquery.jobUser) - BigQuery Read Session-Nutzer (
roles/bigquery.readSessionUser) - Code-Editor (
roles/dataform.codeEditor)
Berechtigungen zum Anzeigen gespeicherter Abfragen
Zum Aufrufen und Ausführen von gespeicherten Abfragen benötigen Sie die folgenden IAM-Rollen:
- BigQuery-Jobnutzer (
roles/bigquery.jobUser) - BigQuery Read Session-Nutzer (
roles/bigquery.readSessionUser) - Code-Betrachter (
roles/dataform.codeViewer)
Sicherheitsaspekte für gespeicherte Abfragen
Da Code-Assets in BigQuery auf Dataform basieren, sollten Sie die folgenden Sicherheitsaspekte für Nutzer mit Zugriff auf diese Assets berücksichtigen:
- Die Sichtbarkeit von Code-Assets unterliegt Dataform-Berechtigungen auf Projektebene. Nutzer mit der Berechtigung
dataform.repositories.list, die in BigQuery-Standardrollen wie BigQuery Job User, BigQuery Studio User und BigQuery User enthalten ist, können alle Code-Assets im Bereich Explorer des Projekts Cloud de Confiance sehen, unabhängig davon, ob sie diese Assets erstellt haben oder ob diese Assets für sie freigegeben wurden. Wenn Sie die Sichtbarkeit einschränken möchten, können Sie benutzerdefinierte Rollen erstellen, die die Berechtigungdataform.repositories.listausschließen. - Auf alle Secrets, die für den Dataform-Dienst-Agent freigegeben werden, können potenziell Nutzer zugreifen, die diese Assets bearbeiten können. Um Ihre Anmeldedaten zu schützen, sollten Sie den Erstellungs- und Bearbeitungszugriff auf vertrauenswürdige Nutzer beschränken und die Secrets, auf die der Dataform-Dienst-Agent zugreifen kann, einschränken. Weitere Informationen finden Sie unter Zugriff auf Secrets während der Paketinstallation.
Weitere Informationen finden Sie unter Sicherheitsaspekte für Dataform-Berechtigungen.
Standardregion für Code-Assets festlegen
Alle neuen Code-Assets in Ihrem Cloud de Confiance -Projekt verwenden eine Standardregion. Nachdem das Asset erstellt wurde, können Sie seine Region nicht mehr ändern.
So legen Sie die Standardregion für neue Code-Assets fest:
Rufen Sie die Seite BigQuery auf.
Klicken Sie im linken Bereich auf Dateien, um den Dateibrowser zu öffnen:

Klicken Sie neben dem Projektnamen auf Aktionen im Dateibereich ansehen > Coderegion wechseln.
Wählen Sie die Coderegion aus, die Sie als Standard verwenden möchten.
Klicken Sie auf Speichern.
Eine Liste der unterstützten Regionen finden Sie unter BigQuery Studio-Standorte.
Mit CMEK verschlüsseln
Sie können Ihre von Dataform unterstützten gespeicherten Abfragen mit kundenverwalteten Verschlüsselungsschlüsseln (CMEK) verschlüsseln, indem Sie den standardmäßigen CMEK-Schlüssel auf Projektebene für die Dataform API verwenden. Sie können keine einzelnen CMEK-Schlüssel auf gespeicherte Abfragen in der Cloud de Confiance Console anwenden. Neue Einstellungen werden nur auf neu erstellte gespeicherte Abfragen angewendet.
Weitere Informationen und eine Anleitung zum Festlegen des Standardschlüssels finden Sie unter CMEK zum Schutz von BigQuery Studio-Code-Assets verwenden.
Gespeicherte Abfragen erstellen
So erstellen Sie eine gespeicherte Abfrage:
Rufen Sie in der Cloud de Confiance Console die Seite BigQuery auf.
Klicken Sie auf SQL-Abfrage.
Geben Sie im Abfrageeditor eine gültige SQL-Abfrage ein. Sie können beispielsweise ein öffentliches Dataset abfragen:
SELECT
  name,
  SUM(number) AS total
FROM
  `bigquery-public-data.usa_names.usa_1910_2013`
GROUP BY
  name
ORDER BY
  total DESC
LIMIT
  10;
Alternativ können Sie das Referenzfeld verwenden, um neue Abfragen zu erstellen.
Klicken Sie auf
 Speichern > Abfrage speichern oder drücken Sie Strg + S (oder Befehlstaste + S unter macOS).
Geben Sie im Dialogfeld Abfrage speichern einen Namen für die gespeicherte Abfrage ein.
Optional: Wenn Sie die Region ändern möchten, die von dieser gespeicherten Abfrage und allen anderen Code-Assets in Zukunft verwendet wird, wählen Sie im Feld Region eine neue Region aus.
Klicken Sie auf Speichern.
Die erste Version der gespeicherten Abfrage wird erstellt.
Optional: Nachdem Sie die Abfrage gespeichert haben, können Sie die folgende Symbolleiste verwenden, um die Abfragedetails oder den Versionsverlauf aufzurufen, neue Kommentare hinzuzufügen, auf einen vorhandenen Kommentar zu antworten oder einen Link zu einem vorhandenen Kommentar abzurufen:
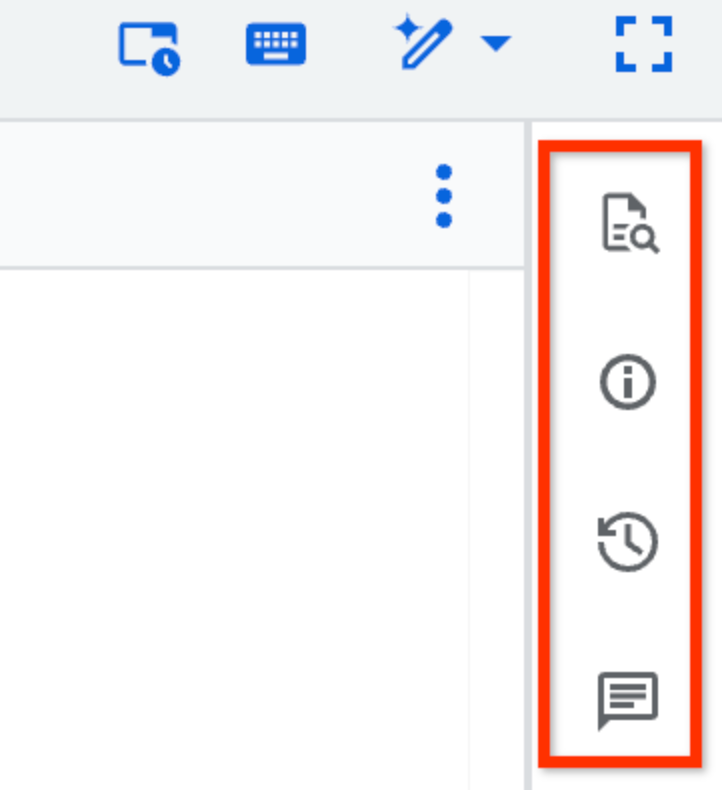
Die Symbolleistenfunktion Kommentare befindet sich in der Vorschau. Wenn Sie Feedback geben oder Support für dieses Feature anfordern möchten, senden Sie eine E-Mail an bqui-workspace-pod@google.com.
Gespeicherte Abfragen freigeben
Wenn Sie eine gespeicherte Abfrage für einen Nutzer freigeben möchten, müssen Sie ihm zuerst Zugriff auf die gespeicherte Abfrage gewähren und ihn einer entsprechenden IAM-Rolle hinzufügen. Anschließend erstellen Sie einen Link zur gespeicherten Abfrage und teilen ihn mit dem Nutzer.
Nutzer, für die Sie eine Abfrage freigeben, sehen nur die neueste Version einer Abfrage. Automatisch gespeicherte Änderungen, die Sie nicht explizit gespeichert haben, werden in der freigegebenen Abfrage nicht angezeigt.
So geben Sie eine gespeicherte Abfrage frei:
Rufen Sie in der Cloud de Confiance Console die Seite BigQuery auf.
Klicken Sie im linken Bereich auf Dateien, um den Dateibrowser zu öffnen.
Wenn der linke Bereich nicht angezeigt wird, klicken Sie auf Linken Bereich maximieren, um ihn zu öffnen.
Maximieren Sie im Bereich Dateien Ihr Projekt und die Unterordner, um die gespeicherte Abfrage zu finden, die Sie freigeben möchten.
Klicken Sie neben der gespeicherten Abfrage auf Aktionen ansehen und dann auf Freigeben > Berechtigungen verwalten.
Klicken Sie im Bereich Berechtigungen verwalten auf Nutzer/Gruppe hinzufügen.
Geben Sie im Feld Neue Hauptkonten ein Hauptkonto ein.
Wählen Sie in der Liste Rolle eine der folgenden Rollen aus:
- Code-Inhaber: Kann alle Aktionen an der gespeicherten Abfrage ausführen, einschließlich Löschen oder Freigeben.
- Code-Editor: Kann die Abfrage bearbeiten.
- Code Viewer: Kann die Abfrage aufrufen.
Optional: Klicken Sie auf Erweiterte Freigabe, um eine vollständige Liste der Rollen und erweiterten Freigabeeinstellungen aufzurufen.
Klicken Sie auf Speichern.
Klicken Sie auf Schließen, um zu den Details der gespeicherten Abfrage zurückzukehren.
Wenn Sie einen Link zur gespeicherten Abfrage generieren möchten, klicken Sie auf Aktionen ansehen > Freigeben > Link kopieren.
Der Link wird in die Zwischenablage kopiert.
Gespeicherte Abfrageversion als neue Abfrage öffnen
So öffnen Sie eine beliebige Version einer vorhandenen gespeicherten Abfrage als neue Abfrage:
Rufen Sie in der Cloud de Confiance Console die Seite BigQuery auf.
Klicken Sie im linken Bereich auf Dateien, um den Dateibrowser zu öffnen:
Wenn der linke Bereich nicht angezeigt wird, klicken Sie auf Linken Bereich maximieren, um ihn zu öffnen.
Maximieren Sie im Bereich Dateien Ihr Projekt und die Unterordner, um die gespeicherte Abfrage zu finden, die Sie öffnen möchten.
Klicken Sie auf die gespeicherte Abfrage und dann auf Versionsverlauf.
Klicken Sie neben einer gespeicherten Abfrageversion auf Aktionen ansehen und dann auf Als neue Abfrage öffnen.
Gespeicherte Abfragen aktualisieren
Änderungen, die Sie am Text einer gespeicherten Abfrage vornehmen, werden zwei Sekunden nach dem Beenden der Eingabe automatisch gespeichert und im Versionsverlauf als Meine Änderungen angezeigt. Automatisch gespeicherte Änderungen sind keine neue Version der Abfrage. Ihre automatisch gespeicherten Änderungen werden jedes Mal angezeigt, wenn Sie die Abfrage öffnen. Sie sind jedoch für niemanden sonst sichtbar, es sei denn, Sie speichern sie explizit als neue Version der Abfrage. Automatisch gespeicherte Abfragen befinden sich in der Vorabversion.
Rufen Sie in der Cloud de Confiance Console die Seite BigQuery auf.
Klicken Sie im linken Bereich auf Dateien, um den Dateibrowser zu öffnen:
Wenn der linke Bereich nicht angezeigt wird, klicken Sie auf Linken Bereich maximieren, um ihn zu öffnen.
Maximieren Sie im Bereich Dateien Ihr Projekt und die Unterordner, um die gespeicherte Abfrage zu finden, die Sie aktualisieren möchten.
Klicken Sie auf die gespeicherte Abfrage, um sie zu öffnen.
Ändern Sie die Abfrage.
Klicken Sie zum Speichern der geänderten Abfrage auf
Abfrage speichern > Abfrage speichern oder drücken Sie Strg + S (oder Befehlstaste + S unter macOS).Eine neue Version der Abfrage wird erstellt.
Gespeicherte Abfragen hochladen
Sie können eine lokale SQL-Abfrage hochladen, um sie als gespeicherte Abfrage in BigQuery Studio zu verwenden. Die hochgeladene gespeicherte Abfrage ist dann auch auf der BigQuery-Seite der Cloud de Confiance Console sichtbar.
So laden Sie eine gespeicherte Abfrage herunter:
Rufen Sie in der Cloud de Confiance Console die Seite BigQuery auf.
Klicken Sie im linken Bereich auf Dateien, um den Dateibrowser zu öffnen:
Wenn der linke Bereich nicht angezeigt wird, klicken Sie auf Linken Bereich maximieren, um ihn zu öffnen.
Klicken Sie im Bereich Dateien neben dem Ordner, in den Sie die Abfrage hochladen möchten, auf Aktionen ansehen und dann auf Hochladen > Abfrage.
Klicken Sie im Dialogfeld SQL hochladen im Feld SQL auf Durchsuchen und wählen Sie die Abfrage aus, die Sie ausführen möchten. hochladen möchten.
Optional: Bearbeiten Sie im Feld SQL-Name den Namen der Abfrage.
Wählen Sie im Feld Region die Region aus, in die Sie die gespeicherte Abfrage hochladen möchten.
Klicken Sie auf Hochladen.
Sie können über den Bereich Dateien oder Explorer auf Ihre gespeicherte Abfrage zugreifen.
Fehlerbehebung bei gespeicherten Abfragen
In diesem Abschnitt wird beschrieben, wie Sie häufige Probleme mit gespeicherten Abfragen beheben.
Abfragen können nicht gespeichert werden
Wenn Sie eine Abfrage nicht speichern können, ist die Dataform API möglicherweise nicht für das Projekt aktiviert. Die Dataform API ist für die meisten Projekte automatisch aktiviert, jedoch nicht für Projekte, die die Einschränkung der Organisationsrichtlinie Nutzung von Ressourcendiensten einschränken verwenden, z. B. Assured-Projekte.
Prüfen Sie, ob die Dataform API aktiviert ist, um dieses Problem zu beheben:
- Rufen Sie in der Cloud de Confiance Console die Seite APIs und Dienste auf.
- Suchen Sie nach der Dataform API und prüfen Sie, ob sie aktiviert ist.
- Wenn die API nicht aktiviert ist, klicken Sie auf Aktivieren.
- Versuchen Sie es noch einmal mit gespeicherten Abfragen.
Regionsabweichung bei gespeicherten Abfragen
Das Ändern der Standardregion für Code-Assets wirkt sich nur auf Assets aus, die nach der Änderung erstellt werden. Vorhandene Assets verbleiben in ihrer ursprünglichen Region.
Achten Sie darauf, dass die für die gespeicherte Abfrage ausgewählte Region mit einer der unterstützten Regionen übereinstimmt, um dieses Problem zu beheben. Erstellen Sie bei Bedarf eine neue gespeicherte Abfrage in einer unterstützten Region oder passen Sie die Standardregion für Ihre Code-Assets an.
Klassische gespeicherte Abfragen
In den folgenden Abschnitten erfahren Sie, wie Sie klassische gespeicherte Abfragen erstellen und aktualisieren. Weitere Informationen zum Freigeben, Migrieren und Löschen von klassischen gespeicherten Abfragen finden Sie unter Klassische gespeicherte Abfragen.
Erforderliche Berechtigungen für klassische gespeicherte Abfragen
Zum Erstellen, Anzeigen, Aktualisieren und Löschen klassischer gespeicherter Abfragen sind die folgenden IAM-Berechtigungen erforderlich:
- Private klassische gespeicherte Abfragen:
- Zum Erstellen privater klassischer gespeicherter Abfragen sind keine speziellen Berechtigungen erforderlich. Sie können eine private Abfrage in jedem beliebigen Projekt speichern. Sie kann jedoch nur von Ihnen angezeigt, aktualisiert oder gelöscht werden.
- Klassische gespeicherte Abfragen auf Projektebene:
- Zum Erstellen einer klassischen gespeicherten Abfrage auf Projektebene ist die Berechtigung
bigquery.savedqueries.createerforderlich. Die vordefinierte Rollebigquery.adminbeinhaltet die Berechtigungbigquery.savedqueries.create. - Zum Aufrufen einer klassischen gespeicherten Abfrage auf Projektebene sind die Berechtigungen
bigquery.savedqueries.getundbigquery.savedqueries.listerforderlich. Die vordefinierten Rollenbigquery.adminundbigquery.userbeinhalten die Berechtigungenbigquery.savedqueries.getundbigquery.savedqueries.list. - Zum Aktualisieren einer klassischen gespeicherten Abfrage auf Projektebene ist die Berechtigung
bigquery.savedqueries.updateerforderlich. Die vordefinierte Rollebigquery.adminbeinhaltet die Berechtigungbigquery.savedqueries.update. - Zum Löschen einer klassischen gespeicherten Abfrage auf Projektebene ist die Berechtigung
bigquery.savedqueries.deleteerforderlich. Die vordefinierte Rollebigquery.adminbeinhaltet die Berechtigungbigquery.savedqueries.delete.
- Zum Erstellen einer klassischen gespeicherten Abfrage auf Projektebene ist die Berechtigung
- Klassische öffentliche gespeicherte Abfragen:
- Zum Erstellen einer klassischen öffentlichen gespeicherten Abfrage sind keine speziellen Berechtigungen erforderlich. Sie können eine klassische öffentliche gespeicherte Abfrage in einem beliebigen Projekt speichern. Sie kann jedoch nur von Ihnen aktualisiert oder gelöscht werden. Klassische öffentliche gespeicherte Abfragen können von allen Nutzern angezeigt werden, die den Link haben.
Weitere Informationen zu IAM-Rollen in BigQuery finden Sie unter Vordefinierte Rollen und Berechtigungen.
Klassische gespeicherte Abfragen erstellen
Rufen Sie in der Cloud de Confiance Console die Seite BigQuery auf.
Klicken Sie auf SQL-Abfrage.
Geben Sie im Abfrageeditor eine gültige SQL-Abfrage ein. Sie können beispielsweise ein öffentliches Dataset abfragen:
SELECT
  name,
  SUM(number) AS total
FROM
  `bigquery-public-data.usa_names.usa_1910_2013`
GROUP BY
  name
ORDER BY
  total DESC
LIMIT
  10;
Klicken Sie auf
Abfrage speichern (klassisch) > Abfrage speichern (klassisch).Geben Sie im Dialogfeld Abfrage speichern einen Namen für die Abfrage ein und legen Sie dann für Sichtbarkeit eine der folgenden Optionen fest:
- Persönlich (kann nur durch Sie bearbeitet werden) für eine klassische private gespeicherte Abfrage.
- Projekt (kann von Hauptkonten mit entsprechenden Berechtigungen bearbeitet werden) für eine klassische gespeicherte Abfrage auf Projektebene.
- Öffentlich für eine klassische öffentliche gespeicherte Abfrage.
Klicken Sie auf Speichern.
Klassische gespeicherte Abfragen freigeben
Sie können klassische gespeicherte Abfragen freigeben, für die Sie Projekt- oder öffentliche Sichtbarkeit gewährt haben. Durch die Projektsichtbarkeit können Hauptkonten mit den erforderlichen Berechtigungen die Abfrage aufrufen, aktualisieren oder löschen. Durch die öffentliche Sichtbarkeit kann jeder beliebige Nutzer die Abfrage über den Abfragelink aufrufen, sie jedoch nicht aktualisieren oder löschen.
Sie geben eine klassische gespeicherte Abfrage für andere Nutzer frei, indem Sie einen Link zur klassischen gespeicherten Abfrage generieren und freigeben.
Zum Ausführen einer klassischen freigegebenen Abfrage müssen Nutzer Zugriff auf die Daten haben, auf die die Abfrage zugreift. Weitere Informationen finden Sie unter Zugriff auf ein Dataset gewähren.
Wenn Sie eine klassische gespeicherte Abfrage freigeben möchten, sollten Sie einen Kommentar in die Abfrage aufnehmen, der ihren Zweck beschreibt.
So geben Sie eine klassische gespeicherte Abfrage frei:
Klicken Sie im linken Bereich auf Explorer.
Wenn der linke Bereich nicht angezeigt wird, klicken Sie auf Linken Bereich maximieren, um ihn zu öffnen.
Maximieren Sie im Bereich Explorer Ihr Projekt und klicken Sie auf (Klassische) Abfragen.
Suchen Sie die klassische gespeicherte Abfrage, auf die Sie Zugriff gewähren möchten, und klicken Sie darauf. Sie können die Suchfunktion oder Filter verwenden, um Ihre Abfrage zu finden.
Klicken Sie neben der Abfrage auf Aktionen ansehen und dann auf Link kopieren.
Geben Sie den Link für die Nutzer frei, denen Sie Zugriff auf die Abfrage gewähren möchten.
Klassische gespeicherte Abfragen aktualisieren
Rufen Sie in der Cloud de Confiance Console die Seite BigQuery auf.
Klicken Sie im linken Bereich auf Explorer:
Wenn der linke Bereich nicht angezeigt wird, klicken Sie auf Linken Bereich maximieren, um ihn zu öffnen.
Maximieren Sie im Bereich Explorer Ihr Projekt und den Ordner (Klassische) Abfragen und gegebenenfalls den Ordner Projektabfragen.
Klicken Sie auf den Namen einer klassischen gespeicherten Abfrage, um sie zu öffnen.
Ändern Sie die Abfrage.
Klicken Sie zum Speichern der geänderten Abfrage auf
Abfrage speichern (klassisch) > Abfrage speichern (klassisch).
Fehlerbehebung bei klassischen gespeicherten Abfragen
In diesem Abschnitt wird beschrieben, wie Sie häufige Probleme mit klassischen gespeicherten Abfragen beheben.
Auf gespeicherte Abfragen eines deaktivierten Nutzers kann nicht zugegriffen werden
Im Gegensatz zu gespeicherten BigQuery Studio-Abfragen, auf die Projektadministratoren zugreifen können, sind private klassische gespeicherte Abfragen nicht mehr zugänglich, wenn der Nutzer, der sie erstellt hat, die Organisation verlassen hat und sein Google-Konto deaktiviert oder gesperrt wurde. Die Abfragen werden in der Cloud de Confiance Console für alle Nutzer außer dem ursprünglichen Inhaber nicht mehr angezeigt.
Um diese Abfragen wiederherzustellen, muss ein Google Workspace- oder Cloud Identity-Administrator die folgenden Schritte ausführen:
- Aktivieren Sie das Konto des deaktivierten Nutzers vorübergehend wieder.
- Setzen Sie das Passwort des Nutzers zurück.
- Melden Sie sich in der Cloud de Confiance Console als der reaktivierte Nutzer an.
- Öffnen Sie im Abfrageeditor die einzelnen gespeicherten Abfragen.
- Klicken Sie auf Speichern oder Abfrage speichern unter.
- Ändern Sie die Sichtbarkeit von Persönlich in Projekt.
- Klicken Sie auf Speichern. Dadurch wird die Abfrage für andere Nutzer im selben Projekt sichtbar, die die erforderlichen Berechtigungen haben.
- Sperren Sie das Konto des Nutzers wieder, nachdem alle Abfragen migriert wurden.
Um dieses Problem zu vermeiden, speichern Sie geschäftskritische oder im Team freigegebene Abfragen mit der Sichtbarkeit Projekt.