

Agent Endpoint は、Gemini Platform のガバナンスを、従業員の管理対象デバイスで実行される AI エージェントに拡張します。 Cloud de Confiance by S3NS でアクセス、安全性、ID、オブザーバビリティのポリシーを 1 回定義すると、Claude Code や Antigravity CLI などのローカル コーディング エージェントにこれらのポリシーを一貫して適用できます。このプロセスでは、クラウドで実行されているエージェントに使用するのと同じコントロール プレーンを使用します。
ローカル コーディング エージェントと生産性向上アシスタントは、ローカル ファイル システムの読み取りと書き込み、コマンドの実行、GitHub、Jira、Slack などのエンタープライズ ツールや外部ツールの呼び出しを行うことができます。これらのエージェントはログイン ユーザーとして実行されるため、ユーザーの権限、ローカル認証情報、独自データへのアクセス権を継承します。これらのエージェントは通常、既存のセキュリティ フレームワークと監査フレームワークの外部で動作するため、セキュリティ チームとプラットフォーム チームは、エージェントが呼び出すモデルとツール、使用する ID、デバイスから送信されるデータについてほとんど把握できません。
Agent Endpoint は、エンドポイント セキュリティ、ネットワーク セキュリティ、モバイル デバイス管理(MDM)スタックを置き換えることなく、またエージェント ベンダーごとに個別のガバナンス モデルを構築することなく、このギャップを埋めます。
概要
次の図は、Agent Endpoint が Cloud de Confiance の Gemini Enterprise Agent Platform コントロール プレーンの Agent Runtime を、管理対象デバイスの Agent Runtime に接続する方法を示しています。
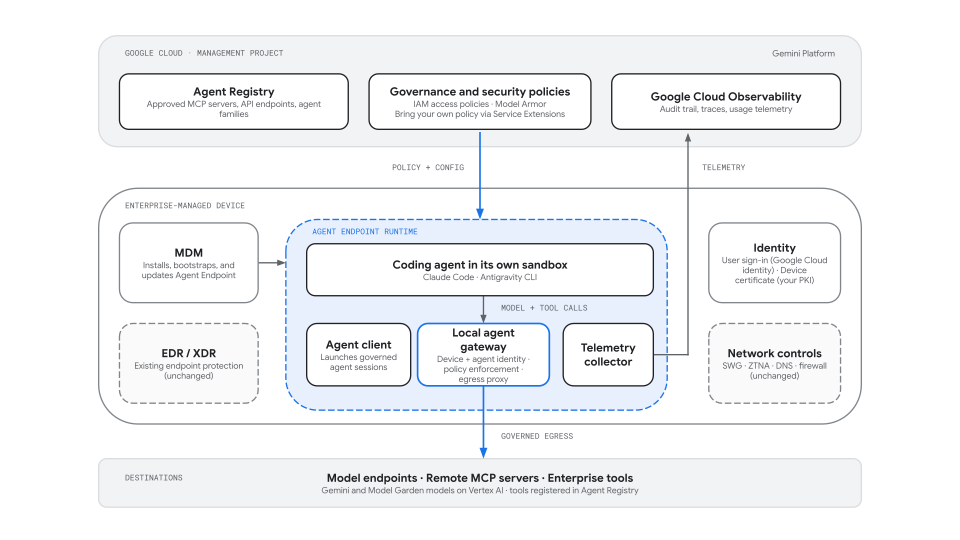
ID モデル
Agent Endpoint は、デバイスに新しいシークレットを導入するのではなく、すでに運用しているシステムから ID を取得します。管理者がエージェントのサンドボックス設定を構成すると、エージェント ファミリーとしてフリートのエージェントが承認されます。エージェント ファミリーは、Claude Code や Antigravity CLI などの承認済みのエージェント タイプです。
デバイス ID: MDM またはエンタープライズ PKI がデバイスの OS キーストアまたは TPM にすでにプロビジョニングしている企業の X.509 クライアント証明書。まず、エンタープライズ CA を Workload Identity プールのトラスト アンカーとして登録する必要があります。Agent Endpoint ランタイムが起動すると、mTLS 経由で Cloud de Confiance に証明書を提示し、有効期間の短い認証情報を取得します。Agent Endpoint は、新しいデバイス証明書を発行またはプッシュしません。
デベロッパー ID: エージェントが初めて起動されたときのデベロッパーのログイン。デベロッパーは、デバイスで Cloud de Confiance アカウントにログインする必要があります。デベロッパーの ID は、デバイスと同じ認証方法で確認されます。
エージェント ID: デベロッパーの ID。承認済みのエージェント ファミリーが追加されています。エージェント ID は、デベロッパーのログインが確認された後に確立されます。
Identity and Access Management(IAM)アクセス ポリシーは、管理スコープ内のすべてのエージェント インスタンスまたは特定のエージェント ID に適用できます。認証情報はデバイス ID からデバイス上で取得されるため、エージェントが読み取れる場所にサービス アカウント キーやその他の静的な Cloud de Confiance認証情報を保存する必要はありません。
関連するガバナンス コントロール
| ガバナンス レイヤ | ポリシーまたはメカニズム | 目的 |
|---|---|---|
| アクセス制御 | IAM アクセス ポリシー | 特定の MCP サーバー、ツール、登録済みの API エンドポイント(デバイスで実行されているエージェントを含む)への接続を許可するエージェント ID を制御します。 |
| コンテンツの安全性 | Model Armor | ローカル エージェントからのプロンプト、レスポンス、ツール呼び出しをスキャンして、プロンプト インジェクション、ジェイルブレイク、機密データを検出します。 |
| 実行の分離 | コーディング エージェント独自のサンドボックス(Claude Code、Antigravity CLI)。Agent Endpoint によって構成されます。 | Claude Code と Antigravity CLI にはそれぞれ独自のサンドボックスが付属しており、オペレーティング システムの分離プリミティブ(macOS Seatbelt、Linux bubblewrap、名前空間)を使用して、ファイル システム、プロセス、ローカル ネットワーク アクセスを制限します。プレビュー版の Agent Endpoint では、各エージェント ファミリーのサンドボックス設定を一元管理できます。エージェント独自のサンドボックス(Claude Code や Antigravity CLI に含まれるサンドボックスなど)によってネイティブに適用されるため、すでに実行しているオペレーティング システム レベルやアプリケーション レベルの制御を補完できます。Agent Endpoint にパッケージ化された Google 管理のサンドボックスで、エージェント プロセス全体を分離する機能が計画されています。 |
| ツールとエンドポイントのカタログ | Agent Registry | ローカル エージェントが使用できる承認済みの MCP サーバー、API エンドポイント、エージェント ファミリーを定義します。 |
| デバイス管理 | MDM | 管理対象デバイスに Agent Endpoint ランタイムをインストール、ブートストラップ、更新し、維持します。 |
| エンドポイントとネットワーク セキュリティ | EDR/XDR、セキュア ウェブ ゲートウェイ、ゼロトラスト ネットワーク アクセス | Agent Endpoint とは別に、デバイスとネットワークの保護を継続します。 |
サポートされているプラットフォーム、エージェント、ポリシー
プレビュー版の Agent Endpoint は、次のプラットフォーム、エージェント、ガバナンス管理をサポートしています。
| コンポーネント | サポートされるオプション |
|---|---|
| オペレーティング システム | - macOS - Linux |
| ローカル エージェント | - Claude Code - Antigravity CLI |
| サンドボックス化 | - コーディング エージェント独自のサンドボックス(例: macOS Seatbelt または Linux bubblewrap を使用する Claude Code のサンドボックス)。Agent Endpoint は、プレビュー版では独自のサンドボックスを提供しません。エージェントのサンドボックス設定を一元的に構成して適用します。 |
| デバイスの導入 | - Agent Endpoint ランタイムとブートストラップ構成のエンタープライズ MDM 配布 - 既存の MDM またはエンタープライズ PKI からのデバイス証明書 |
| ID | - Google Workspace または Cloud Identity アカウントを使用したユーザー ログイン - デバイスの OS キーストアまたは TPM にある企業 X.509 証明書からのデバイス ID(X.509 Workload Identity 連携を通じて信頼される) - 各デバイスの承認済みエージェント ファミリーごとのエージェント ID(SPIFFE ID)(Google が管理するエージェント ID プールから発行される) |
| 管理されたトラフィック | - Vertex AI の Gemini モデルと外部モデル プロバイダへのモデル トラフィック(Model Armor によって検査) - リモート MCP サーバー(ストリーミング可能な HTTP)と Agent Registry に登録された API エンドポイント |
| ポリシー | - MCP サーバー、ツール、登録済み API エンドポイントに対する IAM アクセス ポリシー - プロンプト、レスポンス、ツール呼び出しに対する Model Armor |
| オブザーバビリティ | - エージェントのアクティビティ トレースと使用状況のテレメトリーを Google Cloud Observability にエクスポート |
リクエストの適用フロー
管理対象エージェントがモデルまたはリモート MCP ツールを呼び出すと、Agent Endpoint は次のフェーズでリクエストを処理します。
エージェントの開始(デバイス):
- デベロッパーが Agent Endpoint クライアントを介してエージェントを起動します。
- クライアントは、デベロッパーをログインさせるか、デベロッパーの保存済みのログインを再利用します。これを使用して、デベロッパーがリクエストされたエージェント ファミリーを実行し、そのファミリーにデベロッパーのエージェントを登録することを Agent Registry で確認します。
- そのエージェント ファミリーの最初の起動時に、クライアントは企業証明書を使用してデバイスを認証し、ファミリーのエージェント ID(証明書と SPIFFE ID)を取得します。これは、後の起動時に再利用されます。
- クライアントは、エージェント独自のサンドボックスでエージェントを起動し、エージェント ファミリーに定義されたサンドボックス設定と、IT 管理者がデバイスに配布するファイル システム アクセス ルール(読み取り専用、読み取り / 書き込み、拒否されたパス)を適用します。ネットワーク下り(外向き)は、ローカル Agent Gateway を使用するように構成されます。
リクエストパス(デバイスと Cloud de Confiance):
- エージェントがモデルまたはツールのリクエストを送信します。ローカル Agent Gateway は、Agent Identity をリクエストに添付します。エージェント自体が認証情報を処理することはありません。
- リモート MCP 呼び出しの場合、ゲートウェイは Agent Registry カタログに対してターゲットを解決するため、登録済みのサーバーとツールのみにアクセスできます。
- リクエストは、管理プロジェクトに接続されている IAM アクセス ポリシー(エージェント ファミリーまたはプロジェクト内のすべてのエージェントを対象とする)と、Model Armor テンプレートに照らして評価されます。 Cloud de Confiance 宛先の場合、ターゲット サービスはエージェント ID に付与されている IAM ロールも確認します。ポリシーによって拒否されたリクエストや、Model Armor によってフラグが付けられたリクエストは、宛先に到達する前にブロックされます。
レスポンス パスとテレメトリー:
- モデルのレスポンスとツールの結果は、テンプレートに従って Model Armor によって検査され、エージェントに返されます。
- ローカル テレメトリー コレクタは、エージェント ID、エージェント ファミリー、デバイス、ユーザーなど、インタラクションのトレースと使用状況属性を Google Cloud Observability にエクスポートします。
デプロイのライフサイクル
Agent Endpoint では、管理者の設定とデベロッパーの日常的な使用が分離されています。
- デプロイ前:
- 管理プロジェクトを作成します。
- エンタープライズ CA を Workload Identity プールに登録して、管理対象デバイスが既存の証明書で認証できるようにします。
- 承認済みの MCP サーバーと API エンドポイントを Agent Registry に登録します。
- エージェント ファミリーを定義する。
- IAM アクセス ポリシーと Model Armor テンプレートをアタッチする。
- デバイスのデプロイ:
- MDM を介して、Agent Endpoint ランタイムとブートストラップ構成を管理対象デバイスに配布します。
- 既存の MDM と OS の制御を使用して、Agent Endpoint を管理対象エージェントの承認済み起動パスにします。
- デプロイ後:
- デベロッパーがエージェントを起動します。
- エージェントは、Agent Endpoint から提供された設定を使用して、独自のサンドボックスで実行されます。
- エージェントのモデルとリモートツールのトラフィックは、Agent Gateway 経由でルーティングされます。デベロッパーはサンドボックスやポリシーを選択しません。