

Agent Endpoint는 Gemini Platform 거버넌스를 직원의 관리 기기에서 실행되는 AI 에이전트로 확장합니다. 이를 통해 Cloud de Confiance by S3NS 에서 액세스, 안전, ID, 모니터링 가능성 정책을 한 번 정의하고 Claude Code 및 Antigravity CLI와 같은 로컬 코딩 에이전트에 이러한 정책을 일관되게 적용할 수 있습니다. 이 프로세스에서는 클라우드에서 실행되는 에이전트에 사용하는 것과 동일한 컨트롤 플레인을 사용합니다.
로컬 코딩 에이전트와 생산성 어시스턴트는 로컬 파일 시스템을 읽고 쓰고, 명령어를 실행하고, GitHub, Jira, Slack과 같은 엔터프라이즈 및 외부 도구를 호출할 수 있습니다. 이러한 에이전트는 로그인한 사용자로 실행되므로 사용자의 권한, 로컬 사용자 인증 정보, 독점 데이터에 대한 액세스 권한을 상속합니다. 이러한 에이전트는 일반적으로 기존 보안 및 감사 프레임워크 외부에서 작동하므로 보안 및 플랫폼팀은 에이전트가 어떤 ID로 어떤 모델과 도구를 호출하는지, 어떤 데이터가 기기에서 나가는지 파악하기 어렵습니다.
Agent Endpoint는 엔드포인트 보안, 네트워크 보안 또는 모바일 기기 관리 (MDM) 스택을 교체할 필요 없이, 그리고 각 에이전트 공급업체에 대해 별도의 거버넌스 모델을 구축할 필요 없이 이러한 격차를 해소합니다.
개요
다음 그림은 Agent Endpoint가 Cloud de Confiance 의 Gemini Enterprise Agent Platform 컨트롤 플레인에 있는 Agent Runtime을 관리 기기의 에이전트 런타임에 연결하는 방법을 보여줍니다.
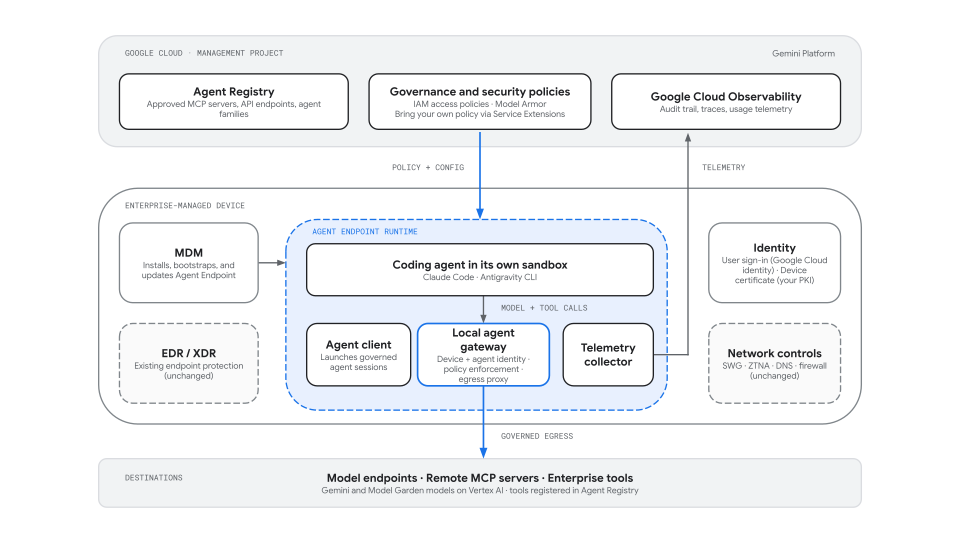
ID 모델
Agent Endpoint는 기기에 새로운 보안 비밀을 도입하는 대신 이미 운영 중인 시스템에서 ID를 가져옵니다. 관리자가 에이전트의 샌드박스 설정을 구성할 때 Claude Code 또는 Antigravity CLI와 같은 승인된 에이전트 유형인 에이전트 제품군으로 Fleet의 에이전트를 승인합니다.
기기 ID: MDM 또는 엔터프라이즈 PKI가 이미 기기의 OS 키 저장소 또는 TPM에 프로비저닝하는 회사 X.509 클라이언트 인증서입니다. 먼저 엔터프라이즈 CA를 워크로드 아이덴티티 풀에 신뢰 앵커로 등록해야 합니다. Agent Endpoint 런타임이 시작되면 mTLS를 통해 Cloud de Confiance 에 인증서를 제공하여 단기 사용자 인증 정보를 가져옵니다. Agent Endpoint는 새 기기 인증서를 발급하거나 푸시하지 않습니다.
개발자 ID: 에이전트가 처음 실행될 때 개발자의 로그인입니다. 개발자는 기기에서 Cloud de Confiance 계정에 로그인해야 하며 개발자의 ID는 기기와 동일한 인증 방법을 통해 확인됩니다.
에이전트 ID: 개발자의 ID와 승인된 에이전트 제품군입니다. 에이전트 ID는 개발자의 로그인이 확인된 후에 설정됩니다.
관리 범위의 모든 에이전트 인스턴스 또는 특정 에이전트 ID에 Identity and Access Management (IAM) 액세스 정책을 적용할 수 있습니다. 사용자 인증 정보는 기기 ID에서 기기로 가져오므로 서비스 계정 키 또는 기타 정적 Cloud de Confiance사용자 인증 정보를 에이전트가 읽을 수 있는 위치에 저장할 필요가 없습니다.
관련 거버넌스 제어
| 거버넌스 레이어 | 정책 또는 메커니즘 | 목적 |
|---|---|---|
| 액세스 제어 | IAM 액세스 정책 | 기기에서 실행되는 에이전트를 포함하여 특정 MCP 서버, 도구, 등록된 API 엔드포인트에 연결할 수 있는 에이전트 ID를 제어합니다. |
| 콘텐츠 안전성 | Model Armor | 로컬 에이전트의 프롬프트, 대답, 도구 호출을 스캔하여 프롬프트 인젝션, 탈옥, 민감한 정보를 찾습니다. |
| 실행 격리 | Agent Endpoint에서 구성한 코딩 에이전트의 자체 샌드박스 (Claude Code, Antigravity CLI) | Claude Code와 Antigravity CLI는 각각 자체 샌드박스와 함께 제공되며, 이 샌드박스는 운영체제 격리 프리미티브 (macOS Seatbelt, Linux bubblewrap 또는 네임스페이스)를 사용하여 파일 시스템, 프로세스, 로컬 네트워크 액세스를 제한합니다. 프리뷰 버전의 Agent Endpoint를 사용하면 각 에이전트 계열의 샌드박스 설정을 중앙에서 관리할 수 있으며, 에이전트 자체 샌드박스 (예: Claude Code 또는 Antigravity CLI에 포함된 샌드박스)에서 기본적으로 시행되므로 이미 실행 중인 운영체제 및 애플리케이션 수준 제어를 보완할 수 있습니다. 전체 에이전트 프로세스를 격리하는 Agent Endpoint와 함께 패키징된 Google 관리형 샌드박스가 계획되어 있습니다. |
| 도구 및 엔드포인트 카탈로그 | Agent Registry | 로컬 에이전트가 사용할 수 있는 승인된 MCP 서버, API 엔드포인트, 에이전트 제품군을 정의합니다. |
| 기기 관리 | MDM | 관리 기기에 Agent Endpoint 런타임을 설치, 부트스트랩, 업데이트하고 유지합니다. |
| 엔드포인트 및 네트워크 보안 | EDR/XDR, 보안 웹 게이트웨이, 제로 트러스트 네트워크 액세스 | Agent Endpoint와 별개로 기기와 네트워크를 계속 보호합니다. |
지원되는 플랫폼, 에이전트, 정책
프리뷰 기간 동안 Agent Endpoint는 다음 플랫폼, 에이전트, 거버넌스 제어를 지원합니다.
| 구성요소 | 지원되는 옵션 |
|---|---|
| 운영체제 | - macOS - Linux |
| 로컬 에이전트 | - Claude Code - Antigravity CLI |
| 샌드박싱 | - 코딩 에이전트 자체 샌드박스 (예: macOS Seatbelt 또는 Linux bubblewrap을 사용하는 Claude Code의 샌드박스) Agent Endpoint는 프리뷰에서 자체 샌드박스를 제공하지 않으며, 에이전트의 샌드박스 설정을 중앙에서 구성하고 시행합니다. |
| 기기 배포 | - Agent Endpoint 런타임 및 부트스트랩 구성의 엔터프라이즈 MDM 배포 - 기존 MDM 또는 엔터프라이즈 PKI의 기기 인증서 |
| ID | - Google Workspace 또는 Cloud ID 계정으로 사용자 로그인 - X.509 워크로드 아이덴티티 제휴를 통해 신뢰할 수 있는 기기의 OS 키 저장소 또는 TPM에 있는 회사 X.509 인증서의 기기 ID - Google 관리 에이전트 ID 풀에서 발급된 각 기기의 승인된 에이전트 제품군별 에이전트 ID (SPIFFE ID) |
| 관리되는 트래픽 | - Vertex AI의 Gemini 모델 및 외부 모델 제공업체로 전송되는 모델 트래픽(Model Armor에서 검사) - Agent Registry에 등록된 원격 MCP 서버(스트리밍 가능한 HTTP) 및 API 엔드포인트 |
| 정책 | - MCP 서버, 도구, 등록된 API 엔드포인트에 대한 IAM 액세스 정책 - 프롬프트, 대답, 도구 호출에 대한 Model Armor |
| 관측 가능성 | - Google Cloud Observability로 내보낸 에이전트 활동 trace 및 사용량 원격 분석 |
시정 조치 요청 흐름
관리형 에이전트가 모델 또는 원격 MCP 도구를 호출하면 Agent Endpoint는 다음 단계에서 요청을 처리합니다.
상담사 시작 (기기):
- 개발자가 Agent Endpoint 클라이언트를 통해 에이전트를 실행합니다.
- 클라이언트는 개발자를 로그인시키거나 개발자의 저장된 로그인을 재사용하여 에이전트 레지스트리를 통해 개발자가 요청된 에이전트 제품군을 실행하고 해당 제품군에 개발자의 에이전트를 등록할 수 있는지 확인합니다.
- 해당 에이전트 제품군을 처음 실행할 때 클라이언트는 회사 인증서로 기기를 인증하고 제품군의 에이전트 ID를 가져옵니다. 이 인증서와 SPIFFE ID는 이후 실행 시 재사용됩니다.
- 클라이언트는 에이전트 자체 샌드박스에서 에이전트를 시작하고, 에이전트 제품군에 정의된 샌드박스 설정과 IT 관리자가 기기에 배포하는 파일 시스템 액세스 규칙 (읽기 전용, 읽기-쓰기, 거부된 경로)을 적용하며, 네트워크 이그레스는 로컬 Agent Gateway를 사용하도록 구성됩니다.
요청 경로 (기기 및 Cloud de Confiance):
- 에이전트가 모델 또는 도구 요청을 전송합니다. 로컬 Agent Gateway는 에이전트 아이덴티티를 요청에 연결하며 에이전트 자체는 사용자 인증 정보를 처리하지 않습니다.
- 원격 MCP 호출의 경우 게이트웨이는 에이전트 레지스트리 카탈로그를 기준으로 대상을 확인하므로 등록된 서버와 도구에만 연결할 수 있습니다.
- 요청은 관리 프로젝트에 연결되고 에이전트 계열 또는 프로젝트의 모든 에이전트로 범위가 지정된 IAM 액세스 정책과 Model Armor 템플릿을 기준으로 평가됩니다. Cloud de Confiance 대상의 경우 대상 서비스는 에이전트 ID에 부여된 IAM 역할도 확인합니다. 정책에 의해 거부되거나 Model Armor에 의해 신고된 요청은 대상에 도달하기 전에 차단됩니다.
응답 경로 및 원격 분석:
- 모델 응답과 도구 결과는 템플릿에 따라 Model Armor에서 검사한 후 에이전트에 반환됩니다.
- 로컬 원격 분석 수집기는 에이전트 ID, 에이전트 제품군, 기기, 사용자를 포함한 상호작용의 trace 및 사용 속성을 Google Cloud Observability로 내보냅니다.
배포 수명 주기
Agent Endpoint는 관리자 설정과 개발자의 일상적인 사용을 분리합니다.
- 배포 전:
- 관리 프로젝트를 만듭니다.
- 관리 기기가 기존 인증서로 인증할 수 있도록 워크로드 아이덴티티 풀에 엔터프라이즈 CA를 등록합니다.
- 승인된 MCP 서버와 API 엔드포인트를 Agent Registry에 등록합니다.
- 에이전트 제품군을 정의합니다.
- IAM 액세스 정책 및 Model Armor 템플릿을 연결합니다.
- 기기 배포:
- MDM을 통해 Agent Endpoint 런타임과 부트스트랩 구성을 관리 기기에 배포합니다.
- 기존 MDM 및 OS 제어를 사용하여 Agent Endpoint를 관리형 에이전트의 승인된 실행 경로로 만듭니다.
- 배포 후:
- 개발자가 에이전트를 실행합니다.
- 에이전트는 Agent Endpoint에서 제공하는 설정으로 자체 샌드박스에서 실행됩니다.
- 에이전트의 모델 및 원격 도구 트래픽은 로컬 Agent Gateway를 통해 라우팅됩니다. 개발자는 샌드박스나 정책을 선택하지 않습니다.