

Agent Gateway 是 Cloud de Confiance 智能体治理的治理和安全执行层。它充当软件定义网络入口点和出口点,用于跨代管式运行时、容器平台、基础设施即服务 (IaaS) 虚拟机和跨云环境的所有智能体交互。
借助 Agent Gateway,企业安全和平台管理员能够为所有智能体交互强制执行一致的最小权限安全状况,无论这些交互是发生在人类用户与智能体之间、智能体与 Model Context Protocol (MCP) 工具之间,还是发生在自主智能体之间。

核心治理组件
以下 Agent Platform 组件协同工作,提供统一的智能体治理架构:
代理身份(谁发出了请求?):为每个智能体分配一个唯一且安全的 ID(SPIFFE ID)。此身份充当智能体的数字签名,用于身份验证、访问权限控制和审核。
智能体注册表(哪些目标位置已获批准?):作为组织中所有已获批准的智能体、工具、Model Context Protocol (MCP) 服务器和端点(例如基本 Cloud de Confiance API)的中央目录。Agent Gateway 会使用此目录检查权限,然后再允许连接。
政策(允许执行哪些操作?):让您能够实施丰富的智能体安全和治理政策,以控制哪些智能体可以访问特定资源,以及允许哪些内容通过:
- IAM Unified Access Policies:将代理身份与 Agent Registry 中已获批准的工具和端点相关联的访问规则。默认情况下,除非有明确的 IAM 政策授予访问权限,否则所有连接都会被屏蔽。
- Model Armor:附加到网关的内容安全过滤条件。Model Armor 会实时扫描用户提示词和工具回答,以阻止提示词注入攻击、敏感数据泄露和有害内容。
- 语义治理政策:使用简单明了的语言编写的规则,用于控制代理如何使用工具。它们在运行时强制执行业务规则,以防止智能体执行意外操作,例如运行不安全的工具组合。
- Token 管理政策:监控和归因大语言模型 (LLM) Token 使用情况,并在智能体和应用中强制执行共享 Token 预算,以防止 Token 消耗失控和意外费用激增。
- 自定义授权引擎:自定义授权扩展程序,可让您使用 Service Extensions 将授权决策委托给第三方系统。
在内部,所有这些政策类型都是通过使用授权政策或通过 Service Extensions 管理的扩展程序绑定来强制执行的。
Agent Gateway(在何处执行政策?):作为客户端到代理以及代理到任何位置之间的网络流量的主要入口点和出口点。它负责管理加密连接 (mTLS)、转换协议(例如 MCP、REST 和 gRPC),并对所有流量应用政策检查。如需了解详情,请参阅 Agent Gateway 如何强制执行政策。
智能体可观测性:Agent Gateway 会在网络层为所有智能体交互生成可观测性遥测数据,并将其导出到智能体可观测性,以便您全面了解智能体操作。
主要优势
Agent Gateway 解决了在异构计算运行时中大规模运行 AI 智能体时面临的安全、合规和网络复杂性问题。
对于 AI 开发者:
- 简化创新:专注于构建智能体逻辑,无需管理底层 VPC 路由、Envoy 配置或 mTLS 证书轮替。
- 协议中介:使用 Model Context Protocol (MCP)、Agent-to-Agent (A2A)、REST 或 gRPC 无缝连接智能体,同时遵守企业治理标准。
- 不限框架:支持在任何运行时环境中使用标准 AI 框架或自定义客户端构建的智能体。
- 安全传输和身份验证:自动终止 mTLS 握手,并与 Agent Platform 的 Agent Identity 身份验证管理器集成,以透明方式处理 OAuth 2.0 握手和工作负载身份联合 (WIF)。
对于企业安全团队和平台管理员:
- 跨所有运行时集中治理:在托管式运行时、Google Kubernetes Engine (GKE) 集群、Cloud Run 服务和非Cloud de Confiance Kubernetes 集群中定义和强制执行统一的访问权限政策、工具 RBAC 和安全防护措施。
- AI 安全防护措施:使用 Model Armor 等集成式安全提供商拦截和清理入站提示和出站工具载荷,以阻止提示注入、越狱和敏感数据泄露。
- 边界安全和数据渗漏防护:通过专用 Virtual Private Cloud (VPC) 网络连接引导流量,以强制执行严格的 VPC Service Controls 边界规则。
- 端到端可观测性:在 Cloud Logging 和 Cloud Trace 中捕获丰富的第 7 层和第 8 层 OpenTelemetry 跟踪记录和访问日志,以实现全面的可审核性。
受控访问路径
Agent Gateway 提供两种主要的受控访问路径:客户端到智能体(入站流量)和智能体到任何位置(出站流量)。
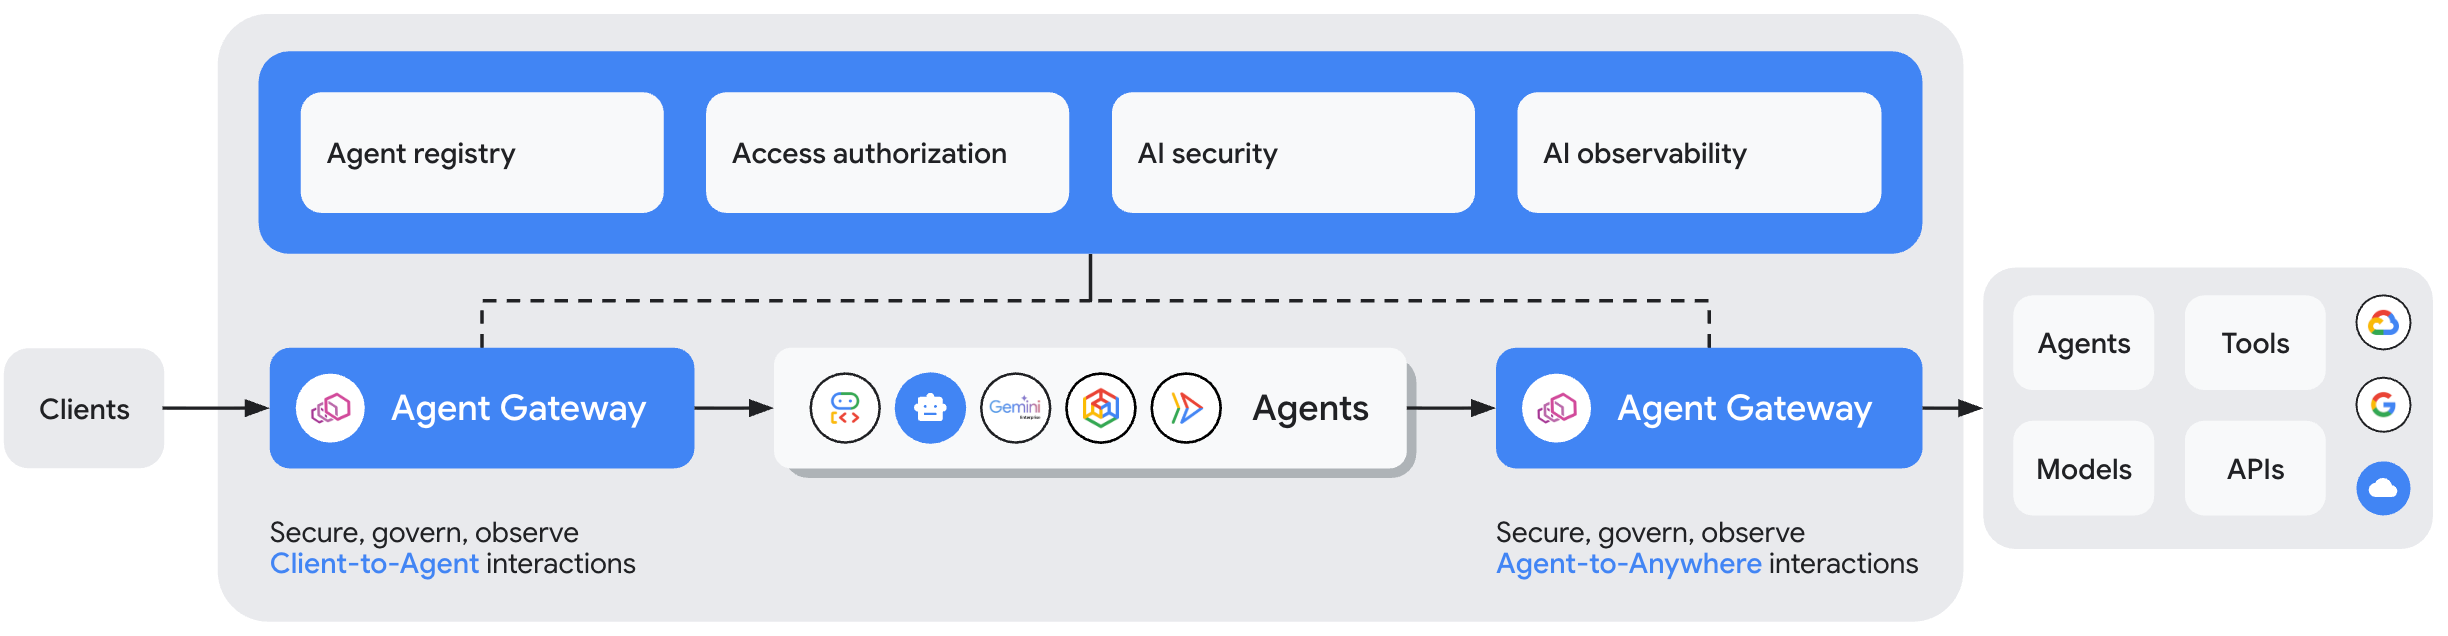
客户端到智能体(入站):保护客户端(例如 Web 应用、开发者 CLI 或外部系统)与托管智能体或 MCP 工具之间的通信。网关充当前端政策执行点,负责对传入的用户凭据进行身份验证并检查提示。
智能体到任意位置(出站):管理由智能体向外部工具、远程 MCP 服务器、SaaS API 或下游智能体发起的出站请求。强制执行工作负载绑定身份、目标注册表合规性、Identity and Access Management (IAM) 访问权限政策和载荷清理。
部署模型
为了支持各种 AI 应用架构,Agent Gateway 提供了灵活的部署模型,这些模型决定了网关代理基础设施的预配、管理以及与智能体工作负载集成的位置和方式。无论您的智能体是在全托管式 Cloud de Confiance运行时、自行管理的 Kubernetes 集群、虚拟机还是跨云环境中运行,Agent Gateway 都能提供量身定制的部署选项,满足您的基础设施控制偏好和网络边界要求。
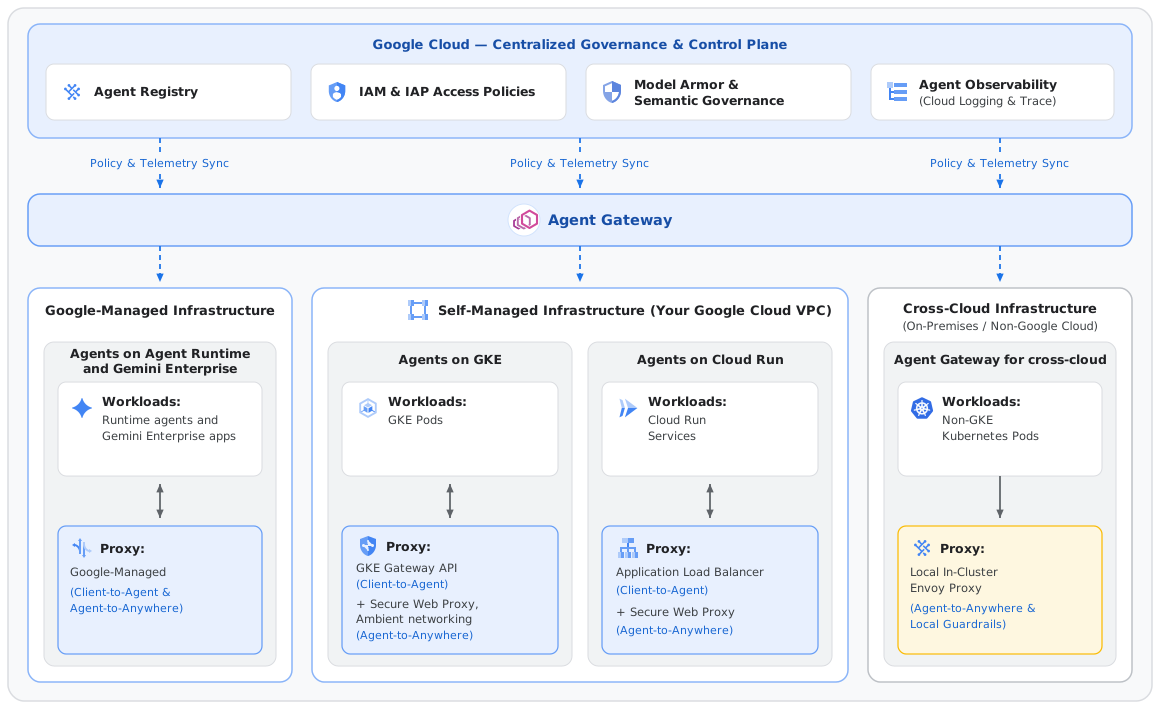
部署模型摘要
| 代理托管环境 | 支持的部署模型 | 代理基础设施 | 文档 |
|---|---|---|---|
| Agent Runtime 和 Gemini Enterprise | Agent Gateway Cloud de Confiance (由 Google 管理) |
不适用(由 Google 管理) | 概览 设置 |
| GKE | Agent Gateway Cloud de Confiance (自行管理) |
客户端到智能体:GKE Gateway API Agent-to-Anywhere,用于跨集群和外部连接:Secure Web Proxy Agent-to-Anywhere(Pod 到 Pod 连接):Ambient 网络 |
即将推出 |
| Cloud Run | Agent Gateway Cloud de Confiance (自行管理) |
客户端到代理:应用负载均衡器 代理到任意目的地:Secure Web Proxy |
即将推出 |
| 跨云环境(非Cloud de Confiance) | Agent Gateway for cross-cloud | 环境中的自行管理 Envoy 代理 | 即将推出 |
Agent Gateway Cloud de Confiance
Cloud de Confiance 上的 Agent Gateway 负责管理在 Cloud de Confiance 计算环境(包括 Agent Runtime、Gemini Enterprise、GKE 和 Cloud Run)中运行的代理和 MCP 服务器。根据您的主机环境,Google 会为您管理网关代理基础设施,或者您将 Agent Gateway 附加到您在自己的项目中管理的代理和负载均衡资源。在所有 Cloud de Confiance 运行时中,您可以使用同一个中央控制平面来管理智能体身份、Agent Registry 条目和访问权限政策。
Agent Runtime 和 Gemini Enterprise
Agent Gateway 提供完全由 Google 管理、零维护的网关基础设施,直接托管在 Cloud de Confiance中。它专门针对在 Agent Runtime 和 Gemini Enterprise 上运行的智能体进行了优化。
- 架构和基础设施:Google 全面管理网关管理服务和代理基础设施。组织无需设置代理、管理容器或承担手动维护开销。
- 主要功能:提供内置的零维护 mTLS 终止、IAP 访问权限政策、Model Armor 提示扫描和 DLP,以及语义治理政策。
- 主要应用场景:非常适合在 Cloud de Confiance 上构建无服务器 AI 智能体,且希望获得全面治理而无需管理网络基础设施的企业团队。
如需了解设置详情,请参阅 Agent Platform 上的 Agent Gateway 概览。
对于 GKE
Agent Gateway 将 Agent Platform 治理功能扩展到您在自己的 GKE 集群上运行的智能体和 MCP 服务器。平台团队使用 Kubernetes 原生资源和 Google Kubernetes Engine Gateway API 配置治理。Agent Runtime 上用于管理智能体的相同智能体身份、智能体注册表和政策也适用于 GKE 上的智能体。
- 架构和基础架构:您在自己的项目中运行代理基础架构。
- Client-to-Agent::客户端流量通过 GKE Gateway(区域级应用负载均衡器)进入集群。
- Agent-to-Anywhere::GKE 环境网络会将出站智能体流量重定向到 Secure Web Proxy,而无需边车,并且会在流量离开集群之前强制执行政策。集群内的代理到代理流量由按命名空间运行的第 7 层环境代理控制。
- 主要功能:Kubernetes 原生政策配置、使用每个智能体的 SPIFFE 身份进行基于身份的访问权限控制、Model Armor 提示和回答筛查、出站智能体流量 TLS 检查,以及通过扩展绑定实现自定义政策引擎。
- 主要应用场景:平台和安全团队在 GKE 上运行智能体,并希望使用已有的 Kubernetes 工具来管理智能体的入站、出站和集群内流量。
Agent Gateway 即将支持 GKE 代理,敬请期待。功能和时间安排可能会发生变化。如需申请抢先体验,请注册预览版。
对于 Cloud Run
Agent Gateway 将 Agent Platform 治理功能扩展到您在 Cloud Run 上部署的智能体和 MCP 服务器。您可以将 Agent Gateway 关联到您已在项目中管理的Cloud de Confiance by S3NS 网络基础设施。安全 Web 代理负责管理代理的出站流量,而应用负载均衡器负责管理代理的入站流量。Agent Gateway 会根据智能体和调用方身份,在两条路径上强制执行政策,而无需更改智能体代码。
架构和基础架构:您在自己的项目中运行代理基础架构。
- Client-to-Agent::对于客户端到代理的流量,客户端通过区域级应用负载均衡器(对于互联网客户端,使用外部负载均衡器;对于 VPC 网络中的客户端,使用内部负载均衡器)访问您的代理。Agent Gateway 附加到负载均衡器,因此它会在每个入站请求到达智能体之前对其进行身份验证和检查。
- Agent-to-Anywhere::对于智能体到任意位置的流量,Cloud Run Ambient Networking 会拦截来自智能体容器的出站流量。然后,它会通过直接 VPC 出站流量,经由一个携带代理身份的双向身份验证 (mTLS) 隧道,将该流量转发到 VPC 网络中充当政策执行点的 Secure Web Proxy 实例。
您需要创建和管理 Secure Web Proxy 和负载均衡器资源,并控制 VPC 网络、证书和网络边界。
主要功能:针对工具、模型和 API 的出站调用实施基于身份的访问政策;通过 Identity-Aware Proxy (IAP) 对入站调用方进行身份验证和授权;使用 Model Armor 对双向提示、回答和工具载荷进行过滤;使用您控制的证书授权机构对出站流量进行 TLS 检查;通过扩展绑定,使用自定义政策引擎在多个 Cloud Run 服务中实施一套集中式政策。
主要应用场景:在 Cloud Run 上运行智能体,并且需要对智能体入站和出站流量进行集中治理的安全和平台团队。这包括需要在与应用运行时分开的基础设施上强制执行安全措施的组织,以及通过中心辐射型 VPC 网络路由流量以进行检查的组织。
Agent Gateway 即将支持 Cloud Run 代理。 功能和时间安排可能会发生变化。如需申请抢先体验,请注册预览版。
Agent Gateway for cross-cloud
Agent Gateway for 跨云 将 Agent Platform 治理功能扩展到在 Cloud de Confiance之外的 Kubernetes 集群上运行的智能体,例如 Amazon EKS、Azure AKS、Red Hat OpenShift 或您自己数据中心内的集群。您可以在 Cloud de Confiance中集中管理治理,并在自己的集群中强制执行政策。
- 架构和基础架构: Cloud de Confiance 托管管理平面,您可以在其中定义智能体身份、注册表条目和政策。您需要将一个轻量级、基于 Envoy 的 Agent Gateway 及其支持组件部署到 Kubernetes 集群中。您需要负责集群的网络组建和管理,包括将路由智能体流量路由到网关。智能体流量会留在您的环境中。只有您配置的政策检查(例如 Model Armor 筛选)才会调用Cloud de Confiance。
- 主要功能:治理从代理到任何位置的流量,通过工作负载身份联合将 Kubernetes 工作负载凭证交换为代理身份凭证,以及强制执行您集中定义的政策(例如 Model Armor)。它还将 Agent Registry 和智能体可观测性(访问日志和跟踪记录)扩展到 Cloud de Confiance之外的智能体。
- 主要用例:企业在多个云端或自己的数据中心运行代理,并希望为所有代理提供一套治理政策、一个注册表和一个代理活动视图。
Agent Gateway 即将支持跨云。功能和时间安排可能会发生变化。如需申请抢先体验,请注册预览版。
支持的协议
Agent Gateway 支持所有部署模型中基于 HTTP 的标准智能体通信协议,包括:
- Model Context Protocol (MCP):通过服务器发送事件 (SSE) 或 HTTP POST 请求,控制出站和入站 MCP 工具调用。
- Agent-to-Agent (A2A):管理智能体间委托和任务执行 API。
- REST 和 gRPC:支持跨 GKE、Cloud Run 和跨云部署的 HTTP/1.1 和 HTTP/2 (gRPC) 流量。
对于 MCP 流量,Agent Gateway 会检查 JSON-RPC 请求,以提取工具名称和方法属性,从而在所有部署模型中实现精细的工具访问权限政策。如需了解详情,请参阅基于 MCP 属性的授权。
限制
- 每个 Agent Gateway 实例最多可以管理在 Agent Registry 中注册的 5,000 个资源。
- 请查看以下页面,了解与您选择的部署模型和功能相关的限制:
API 和 gcloud 参考
如需详细了解 Agent Gateway 的可用方法,请参阅以下参考主题:
- gcloud 参考文档:
gcloud network-services agent-gateways - REST API 参考文档:agentGateways
后续步骤
Codelab:使用 Agent Platform 治理智能体工作负载
了解如何使用 Gemini Enterprise Agent Platform 上的 Agent Gateway 治理智能体工作负载。