

Agent Endpoint erweitert die Governance der Gemini-Plattform auf KI-Agenten, die auf den verwalteten Geräten Ihrer Mitarbeiter ausgeführt werden. Sie können damit Richtlinien für Zugriff, Sicherheit, Identität und Beobachtbarkeit einmal in Cloud de Confiance by S3NS definieren und diese Richtlinien konsistent für lokale Coding-Agents wie Claude Code und Antigravity CLI erzwingen. Dieser Prozess verwendet dieselbe Steuerungsebene, die Sie für Agents verwenden, die in der Cloud ausgeführt werden.
Lokale Coding-Agents und Produktivitätsassistenten können das lokale Dateisystem lesen und beschreiben, Befehle ausführen und Unternehmens- und externe Tools wie GitHub, Jira und Slack aufrufen. Da diese Agenten als angemeldeter Nutzer ausgeführt werden, übernehmen sie die Berechtigungen, lokalen Anmeldedaten und den Zugriff auf proprietäre Daten des Nutzers. Diese Agenten arbeiten in der Regel außerhalb Ihrer bestehenden Sicherheits- und Prüf-Frameworks. Sicherheits- und Plattformteams haben daher nur wenig Einblick darin, welche Modelle und Tools ein Agent mit welcher Identität aufruft und welche Daten das Gerät verlassen.
Agent Endpoint schließt diese Lücke, ohne dass Sie Ihren Stack für Endpunktsicherheit, Netzwerksicherheit oder Mobilgeräteverwaltung (MDM) ersetzen oder für jeden Agent-Anbieter ein separates Governance-Modell erstellen müssen.
Übersicht
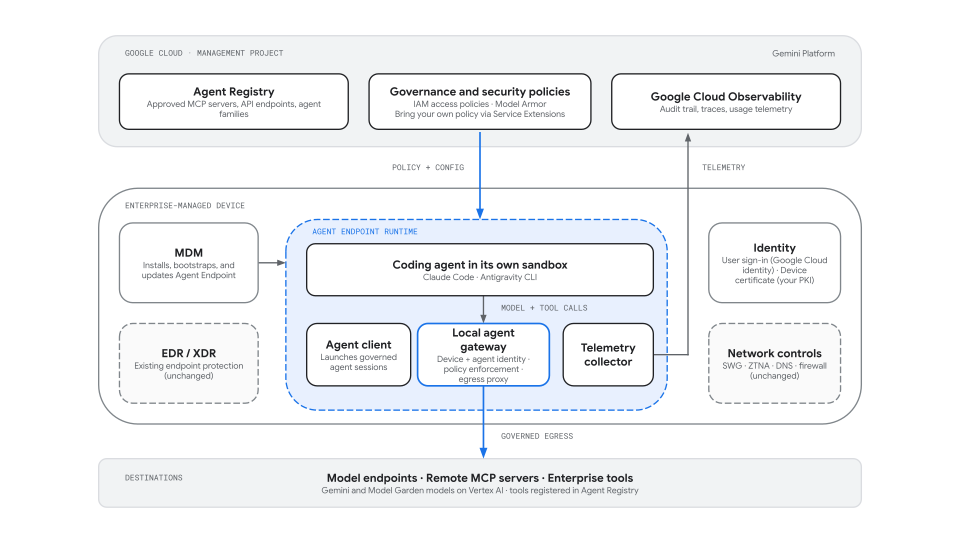
Die folgende Abbildung zeigt, wie Agent Endpoint die Steuerungsebene der Agent Runtime auf der Gemini Enterprise Agent Platform in Cloud de Confiance mit der Agent-Laufzeit auf einem verwalteten Gerät verbindet.
Identitätsmodell
Agent Endpoint leitet die Identität von Systemen ab, die Sie bereits betreiben, anstatt neue Secrets auf dem Gerät einzuführen. Wenn ein Administrator die Sandbox-Einstellungen eines KI-Agenten konfiguriert, genehmigt er KI-Agenten für die Flotte als Agentenfamilien. Dies sind genehmigte Agententypen wie Claude Code oder Antigravity CLI.
Geräteidentität: Das X.509-Clientzertifikat des Unternehmens, das von Ihrer MDM- oder Unternehmens-PKI bereits im Schlüsselspeicher oder TPM des Betriebssystems des Geräts bereitgestellt wird. Sie müssen Ihre Unternehmens-Zertifizierungsstelle zuerst als Trust-Anchor in einem Workload Identity-Pool registrieren. Wenn die Agent Endpoint-Laufzeit gestartet wird, präsentiert sie das Zertifikat über mTLS an Cloud de Confiance , um kurzlebige Anmeldedaten zu erhalten. Agent Endpoint stellt keine neuen Gerätezertifikate aus und überträgt sie auch nicht.
Entwickleridentität: Die Anmeldung des Entwicklers, wenn ein Agent zum ersten Mal gestartet wird. Der Entwickler muss sich auf dem Gerät in seinem Cloud de Confiance -Konto anmelden. Seine Identität wird mit denselben Authentifizierungsmethoden wie das Gerät bestätigt.
Agentenidentität: Die Identität des Entwicklers, ergänzt um die genehmigte Agentenfamilie. Die Agentenidentität wird festgelegt, nachdem die Anmeldung des Entwicklers bestätigt wurde.
Sie können IAM-Zugriffsrichtlinien (Identity and Access Management) auf alle KI-Agenteninstanzen in Ihrem Verwaltungsbereich oder auf bestimmte KI-Agentenidentitäten anwenden. Da die Anmeldedaten auf dem Gerät über die Geräte-Identität abgerufen werden, müssen keine Dienstkontoschlüssel oder andere statische Cloud de Confiance-Anmeldedaten an einem Ort gespeichert werden, an dem ein Agent sie lesen kann.
Zugehörige Governance-Kontrollen
| Governance-Ebene | Richtlinie oder Mechanismus | Zweck |
|---|---|---|
| Zugriffssteuerung | IAM-Zugriffsrichtlinien | Steuert, welche Agentenidentitäten berechtigt sind, eine Verbindung zu bestimmten MCP-Servern, Tools und registrierten API-Endpunkten herzustellen, einschließlich Agenten, die auf Geräten ausgeführt werden. |
| Inhaltssicherheit | Model Armor | Prüft Prompts, Antworten und Toolaufrufe von lokalen Agenten auf Prompt Injection, Jailbreaking und sensible Daten. |
| Ausführungsisolation | Die Sandbox des Programmier-KI-Agenten (Claude Code, Antigravity CLI), die von Agent Endpoint konfiguriert wird | Claude Code und Antigravity CLI werden jeweils mit einer eigenen Sandbox geliefert, die Betriebssystem-Isolationsprimitive (macOS Seatbelt, Linux Bubblewrap oder Namespaces) verwendet, um den Zugriff auf das Dateisystem, Prozesse und das lokale Netzwerk einzuschränken. In der Vorabversion ermöglicht Agent Endpoint die zentrale Verwaltung dieser Sandbox-Einstellungen für jede KI-Agentenfamilie. Die Durchsetzung erfolgt nativ über die Sandbox des KI-Agenten (z. B. die Sandbox in Claude Code oder Antigravity CLI). Dies ergänzt die bereits vorhandenen Steuerelemente auf Betriebssystem- und Anwendungsebene. Eine von Google verwaltete Sandbox, die mit Agent Endpoint bereitgestellt wird und den gesamten Agentenprozess isoliert, ist geplant. |
| Tool- und Endpunktkatalog | Agent Registry | Definiert die genehmigten MCP-Server, API-Endpunkte und Agentenfamilien, die lokale KI-Agenten verwenden können. |
| Geräteverwaltung | Ihre Mobilgeräteverwaltung | Installiert, bootstrappt, aktualisiert und hält die Agent Endpoint-Laufzeit auf verwalteten Geräten bereit. |
| Endpunkt- und Netzwerksicherheit | Ihre EDR/XDR, Ihr sicheres Web-Gateway und Ihr Zero-Trust-Netzwerkzugriff | Das Gerät und das Netzwerk werden unabhängig von Agent Endpoint weiterhin geschützt. |
Unterstützte Plattformen, Agents und Richtlinien
In der Vorabversion unterstützt Agent Endpoint die folgenden Plattformen, Agenten und Governance-Steuerelemente.
| Komponente | Unterstützte Optionen |
|---|---|
| Betriebssysteme | - macOS - Linux |
| Lokale Agenten | - Claude Code - Antigravity CLI |
| Sandbox-Technologie | – Die Sandbox des Coding-Agenten (z. B. die Sandbox von Claude Code, die macOS Seatbelt oder Linux Bubblewrap verwendet). Agent Endpoint enthält in der Vorabversion keine eigene Sandbox. Die Sandbox-Einstellungen des KI-Agenten werden zentral konfiguriert und erzwungen. |
| Gerätebereitstellung | – Enterprise-MDM-Verteilung der Agent Endpoint-Laufzeit und der Bootstrap-Konfiguration – Gerätezertifikate von Ihrem vorhandenen MDM oder Ihrer Enterprise-PKI |
| Identität | – Nutzeranmeldung mit einem Google Workspace- oder Cloud Identity-Konto – Geräteidentität aus dem X.509-Unternehmenszertifikat im Betriebssystem-Schlüsselspeicher oder TPM des Geräts, vertrauenswürdig über die X.509-Workload Identity-Föderation – Agent-Identität (SPIFFE-ID) pro genehmigter Agent-Familie auf jedem Gerät, ausgestellt von einem von Google verwalteten Agent-Identitätspool |
| Gesteuerter Traffic | – Modell-Traffic zu Gemini-Modellen in Vertex AI und zu externen Modellanbietern, der von Model Armor geprüft wird – Remote-MCP-Server (Streamable HTTP) und API-Endpunkte, die in der Agent Registry registriert sind |
| Richtlinien | – IAM-Zugriffsrichtlinien für MCP-Server, Tools und registrierte API-Endpunkte – Model Armor für Prompts, Antworten und Toolaufrufe |
| Beobachtbarkeit | – Agent-Aktivitäts-Traces und Nutzungstelemetrie, die nach Google Cloud Observability exportiert werden |
Ablauf der Anfrage zur Durchsetzung
Wenn ein verwalteter Agent ein Modell oder ein Remote-MCP-Tool aufruft, verarbeitet Agent Endpoint die Anfrage in den folgenden Phasen:
Agentenstart (Gerät):
- Der Entwickler startet einen KI-Agenten über den Agent Endpoint-Client.
- Der Client meldet den Entwickler an oder verwendet die gespeicherte Anmeldung des Entwicklers wieder und prüft damit bei der Agent Registry, ob der Entwickler berechtigt ist, die angeforderte Agent-Familie auszuführen und den Agent des Entwicklers unter dieser Familie zu registrieren.
- Beim ersten Start dieser Agent-Familie authentifiziert der Client das Gerät mit seinem Unternehmenszertifikat und erhält die Agent-Identität für die Familie: ein Zertifikat und eine SPIFFE-ID, die bei späteren Starts wiederverwendet werden.
- Der Client startet den KI-Agenten in der eigenen Sandbox des KI-Agenten. Dabei werden die für die KI-Agentenfamilie definierten Sandbox-Einstellungen und die Regeln für den Dateisystemzugriff (schreibgeschützte, schreib- und lesbare sowie verweigerte Pfade) angewendet, die Ihre IT-Administratoren auf dem Gerät verteilen. Der ausgehende Netzwerktraffic wird so konfiguriert, dass das lokale KI-Agenten-Gateway verwendet wird.
Anfragepfad (Gerät und Cloud de Confiance):
- Der Agent sendet eine Modell- oder Toolanfrage. Das lokale Agenten-Gateway hängt die Agentenidentität an die Anfrage an. Der Agent selbst verarbeitet die Anmeldedaten nie.
- Bei Remote-MCP-Aufrufen löst das Gateway das Ziel anhand des Agent Registry-Katalogs auf, sodass nur registrierte Server und Tools erreichbar sind.
- Die Anfrage wird anhand der IAM-Zugriffsrichtlinien, die dem Verwaltungsprojekt zugeordnet sind, anhand der Agentenfamilie oder aller Agenten im Projekt und anhand Ihrer Model Armor-Vorlagen ausgewertet. Bei Cloud de Confiance -Zielen prüft der Zieldienst auch die IAM-Rollen, die der Agentenidentität zugewiesen sind. Anfragen, die durch eine Richtlinie abgelehnt oder von Model Armor gekennzeichnet werden, werden blockiert, bevor sie das Ziel erreichen.
Antwortpfad und Telemetrie:
- Modellantworten und Toolergebnisse werden von Model Armor gemäß Ihren Vorlagen geprüft und an den Agenten zurückgegeben.
- Der lokale Telemetrie-Collector exportiert Traces und Nutzungsattribute für die Interaktion, einschließlich der Agent-Identität, der Agent-Familie, des Geräts und des Nutzers, nach Google Cloud Observability.
Lebenszyklus der Bereitstellung
Agent Endpoint trennt die Administratoreinrichtung von der täglichen Nutzung durch Entwickler:
- Vor der Bereitstellung:
- Erstellen Sie das Verwaltungsprojekt.
- Registrieren Sie Ihre Unternehmens-Zertifizierungsstelle bei einem Workload Identity-Pool, damit sich verwaltete Geräte mit ihren vorhandenen Zertifikaten authentifizieren können.
- Registrieren Sie genehmigte MCP-Server und API-Endpunkte in der Agent Registry.
- Agentenfamilien definieren
- IAM-Zugriffsrichtlinien und Model Armor-Vorlagen anhängen.
- Gerätebereitstellung:
- Verteilen Sie die Agent Endpoint-Laufzeit und eine Bootstrap-Konfiguration über Ihre Mobilgeräteverwaltung auf verwaltete Geräte.
- Verwenden Sie vorhandene MDM- und Betriebssystem-Steuerelemente, um Agent Endpoint als genehmigten Startpfad für verwaltete KI-Agenten festzulegen.
- Nach der Bereitstellung:
- Entwickler starten den Agenten.
- Der Agent wird in einer eigenen Sandbox mit den von Agent Endpoint bereitgestellten Einstellungen ausgeführt.
- Der Traffic des KI-Agentenmodells und des Remote-Tools wird über das lokale Agent Gateway weitergeleitet. Entwickler wählen keine Sandbox oder Richtlinie aus.